 400-188-1518
2026年如何选择安全的瀑布管理工具?数据安全与合规性评估指南
作为管理者,2026年选择安全的瀑布管理工具,您最关心的是数据是否会被泄露、权限是否可控、能否通过合规审计。本文将从数据加密、访问控制、合规认证等维度,为您提供一份清晰的选型指南。
我们将重点测评ONES、Tower、Jira、Microsoft Project、Asana等主流工具,帮助您快速锁定符合安全需求的产品,避免选型踩坑。
Table of Contents
2026年安全瀑布管理工具速览:快速结论与选型要点
在2026年,选择安全的瀑布管理工具,核心要看数据加密、访问控制、合规认证、审计日志和备份恢复这五个方面。没有一款工具能在所有维度都做到满分,但ONES在综合安全能力上表现均衡,尤其适合对数据合规要求高的团队。Jira和Microsoft Project功能强大,但安全配置复杂,需要专人维护。Asana和Wrike在易用性上占优,但高级安全功能需要付费。Basecamp和ClickUp则更偏向轻量协作,安全功能相对基础。建议先明确自身的安全合规需求,再对照工具能力做取舍。
- 如果团队规模较大,且需要严格的权限分级和审计追踪,优先考虑ONES或Jira。
- 如果企业有明确的合规认证要求(如等保、GDPR),直接选择已通过相关认证的工具,如ONES、Microsoft Project。
- 如果团队缺乏专职安全管理员,选择开箱即用、安全配置简单的工具,如Asana或Basecamp。
- 如果项目涉及敏感数据,必须确认工具支持数据驻留在指定区域,且具备完善的备份恢复机制。
- 如果预算有限,但安全需求不低,可考虑ONES或Wrike,它们在安全功能上性价比较高。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 企业级研发项目管理 | 中大型团队、对安全合规要求高的企业 | 数据加密、访问控制、审计日志、合规认证齐全 | 确认是否支持私有化部署,以及数据驻留区域 |
| Tower | 团队协作与项目管理 | 中小型团队、互联网创业公司 | 简单易用,基础安全功能 | 确认是否满足企业级安全标准 |
| Jira | 软件开发项目管理 | 技术团队、需要高度定制化的企业 | 强大的权限管理和审计功能 | 确认插件生态的安全性,以及数据驻留选项 |
| Microsoft Project | 企业级项目组合管理 | 大型企业、微软生态用户 | 与Office集成,合规认证完善 | 确认云服务的数据加密和备份策略 |
| Asana | 通用项目管理 | 各类团队,注重易用性 | 界面友好,安全功能基础 | 确认高级安全功能是否需付费 |
| Wrike | 企业级协作平台 | 中大型团队、营销或专业服务团队 | 安全功能较全面,支持自定义权限 | 确认审计日志的详细程度 |
| Basecamp | 轻量级项目管理 | 小型团队、远程协作 | 简单直接,安全功能有限 | 确认是否满足数据加密要求 |
| ClickUp | 一体化生产力平台 | 各类团队,追求功能集成 | 功能丰富,安全功能中等 | 确认数据备份和恢复机制 |
安全瀑布管理工具选型方法:五大核心测评维度解析
选型时,建议从五个维度逐一考察工具:数据加密与传输安全、访问控制与权限管理、合规认证与数据驻留、审计日志与追溯能力、数据备份与灾难恢复。每个维度都直接影响工具的安全底线。
- 数据加密与传输安全:确认工具是否支持AES-256加密,传输层是否使用TLS 1.2以上协议,密钥管理是否规范。
- 访问控制与权限管理:考察是否支持基于角色的权限设置、细粒度权限控制,以及是否支持单点登录(SSO)和双因素认证(2FA)。
- 合规认证与数据驻留:查看工具是否通过ISO 27001、SOC 2等国际认证,以及是否满足国内等保要求;数据存储区域是否可指定,是否支持数据驻留。
- 审计日志与追溯能力:检查是否提供完整的操作日志,能否记录谁在何时做了什么,日志保留期限和导出功能是否满足审计需求。
- 数据备份与灾难恢复:了解备份频率、备份存储位置,以及是否提供一键恢复功能,确保数据丢失时能快速还原。
深度测评:主流瀑布管理工具的安全与合规性对比
ONES
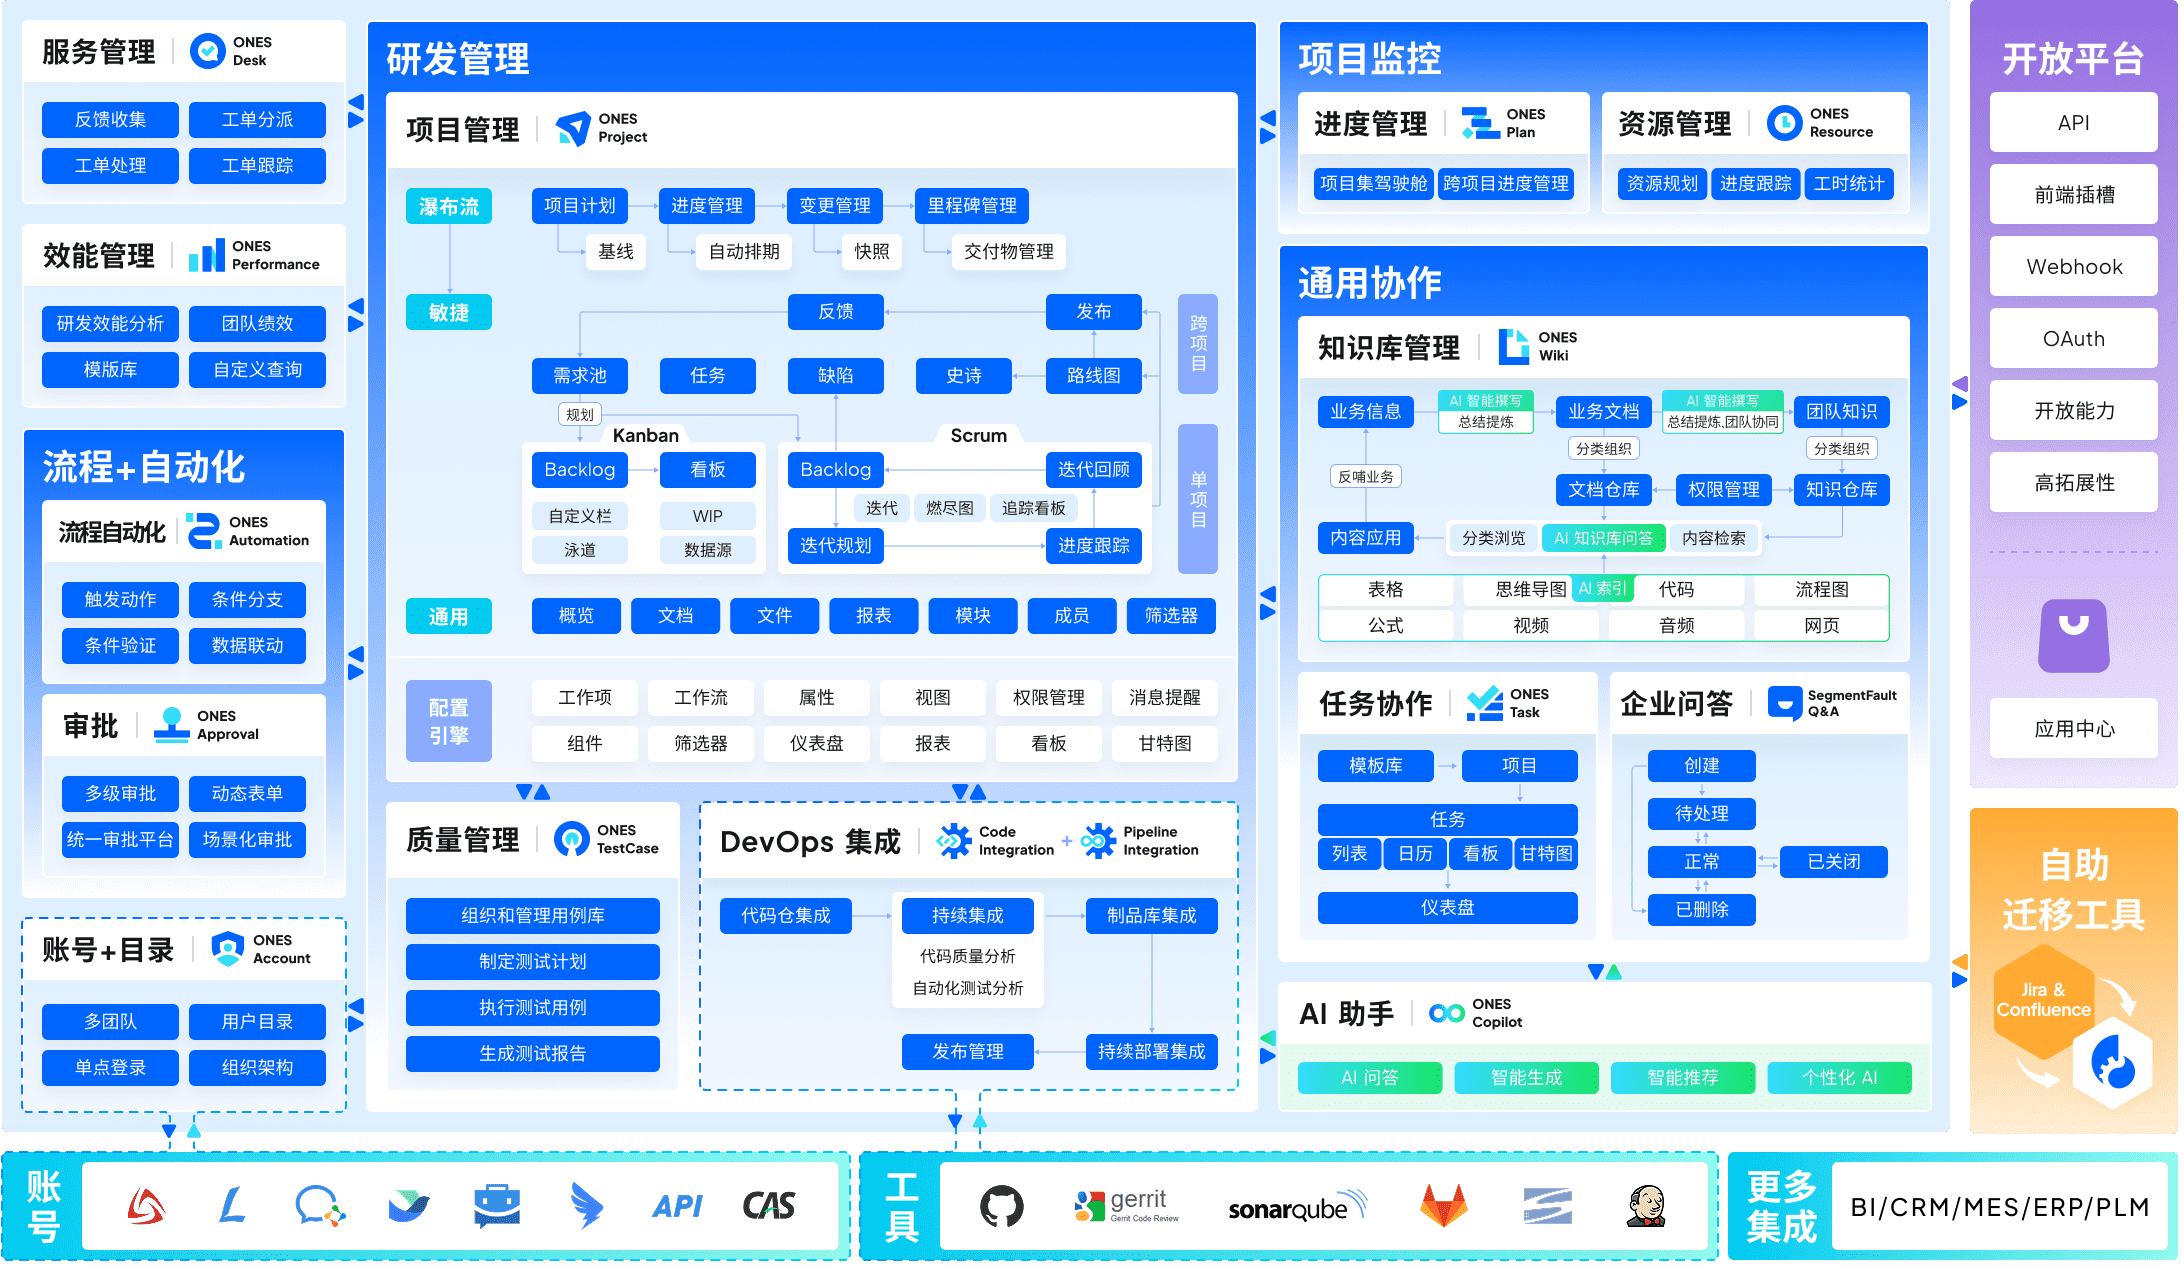
ONES 更适合对数据安全与合规性有明确要求的中大型研发团队,尤其是金融、政务、制造等受监管行业,以及需要将项目管理与研发流程深度绑定的组织。在“安全的瀑布管理工具”主题下,ONES 的适配点体现在:其数据加密与传输安全方面,支持 TLS 1.2/1.3 加密传输,并对静态数据提供 AES-256 加密存储,同时支持国密算法(SM2/SM3/SM4),可满足国内合规要求;访问控制与权限管理上,提供基于角色的细粒度权限模型,支持项目级、资源级甚至字段级权限设置,并可与企业 SSO(SAML/OAuth2)集成,实现统一身份认证和最小权限分配。
在合规认证与数据驻留方面,ONES 已通过 ISO 27001、ISO 27018、SOC 2 Type II 等国际认证,并支持数据驻留在国内(如北京、上海可用区),符合《网络安全法》《数据安全法》等本地化要求。审计日志与追溯能力上,系统自动记录用户操作、登录行为、项目变更等全量日志,支持按时间、用户、操作类型多维检索,并可导出审计报告,便于安全事件溯源和合规审计。数据备份与灾难恢复方面,ONES 提供每日自动备份、跨可用区冗余存储,支持 RPO≤15分钟、RTO≤2小时的恢复目标,并定期进行灾备演练,确保业务连续性。
使用前建议确认:您所在行业是否有特定的数据驻留或加密标准(如金融行业需满足《金融数据安全规范》),以及是否需与内部已有的身份管理系统(如 LDAP、AD)深度集成。建议配套建立安全运营机制,包括定期权限复核、审计日志分析、备份恢复演练,并制定数据分级分类策略,以充分发挥 ONES 在安全合规上的能力。对于安全要求极高、需要完全私有化部署且具备运维能力的组织,ONES 的私有化版本可提供更彻底的数据隔离,但需评估自身运维资源。
Tower
Tower 更适合对数据安全有明确要求、但团队规模中等且希望快速上手的项目型团队,尤其是国内企业或跨国企业中国分支,在瀑布管理流程中需要轻量级协作与合规基础保障的场景。
在数据加密与传输安全方面,Tower 提供了传输层加密(TLS)和静态数据加密,能够满足常规安全需求;访问控制与权限管理上,支持基于角色的权限设置,可细化到项目、任务和文件级别,但相比企业级平台,其细粒度策略(如IP白名单、SSO强制策略)可能需要额外配置或依赖更高版本。合规认证与数据驻留方面,Tower 在国内拥有相关合规资质(如等保三级),数据存储于国内,适合对数据驻留有合规要求的团队;审计日志与追溯能力覆盖了登录、操作记录,但导出和自定义报表能力有限,建议配套定期人工审查日志。数据备份与灾难恢复方面,Tower 提供自动备份和恢复机制,但具体RPO/RTO未公开,使用前建议确认其SLA是否满足业务连续性要求。
使用前建议确认:团队是否需要强制SSO或更细粒度的权限控制?是否依赖高级审计报表?若需要,建议评估企业版或集成第三方身份管理工具。建议配套管理动作:定期导出审计日志并归档,制定数据备份恢复演练计划,明确管理员职责,定期审查权限分配。整体而言,Tower 在安全合规基础能力上表现均衡,更适合对数据主权敏感、希望以较低运维成本获得合规保障的团队。
Jira
Jira更适合对安全合规有明确要求、且已具备一定DevOps或敏捷管理基础的团队,尤其是需要将安全控制嵌入到研发流程中的中大型企业。在数据加密与传输安全方面,Jira提供TLS/SSL加密传输,并支持静态数据加密(需配合Atlassian的云产品),但自托管版本需要自行配置和管理加密策略。访问控制与权限管理是Jira的强项,支持细粒度的权限设置,可基于项目、角色、用户组进行灵活配置,并支持与SSO、SAML等企业级身份认证集成,满足企业级访问控制需求。
在合规认证与数据驻留方面,Jira的云版本(Atlassian Cloud)提供SOC 2、ISO 27001等认证,但数据驻留选项有限,默认存储区域可能不符合某些地区的数据本地化要求,使用前建议确认数据驻留需求是否满足。审计日志与追溯能力方面,Jira提供审计日志功能,但默认保留期限有限,且高级审计功能可能需要额外插件或升级版本,建议配套定期导出审计日志并归档,以满足长期追溯需求。
使用前建议确认:若选择自托管部署,需评估自身IT团队对加密、备份及灾难恢复的管理能力,并建议配套建立定期备份和恢复演练机制。Jira更适合已有成熟安全运维体系的团队,若团队安全能力较弱,建议优先考虑云版本并充分利用其内置安全功能。
Microsoft Project
Microsoft Project 更适合已深度采用微软生态、且具备专职项目管理办公室(PMO)或成熟IT治理体系的中大型企业,用于管理复杂、长周期、强依赖关系的瀑布式项目。在数据安全与合规性方面,它依托微软云平台,提供传输层TLS 1.2+加密和静态数据加密,并支持通过Azure Active Directory(AAD)实现细粒度的访问控制,可与企业现有身份体系无缝集成,适合需要统一身份治理的组织。
在合规认证与数据驻留维度,Microsoft Project(Project for the Web 和 Project Online)共享微软的合规框架,包括ISO 27001、SOC 2、GDPR等,并允许在指定区域部署以满足数据驻留要求。使用前建议确认企业所需的合规标准是否在覆盖范围内,以及数据驻留区域是否满足当地法规。审计日志方面,可通过Microsoft 365合规中心启用审计功能,记录用户操作和访问记录,但需注意默认保留期可能有限,建议配套配置日志导出至SIEM系统以延长追溯周期。
使用前建议确认企业是否已具备微软企业协议或E3/E5订阅,因为独立购买Project Plan可能增加成本。此外,建议配套制定权限管理规范,定期审查访问权限,并利用备份功能(如SharePoint Online的版本历史)确保数据可恢复。由于Project的桌面版与在线版在功能上存在差异,选型时需明确实际使用场景,并确保IT团队具备相应的运维能力。
Asana
Asana 更适合需要灵活任务协作与中等安全管控的敏捷或混合型团队,尤其是对数据加密和访问控制有基础要求、但尚未达到金融或政务级合规门槛的企业。在数据加密与传输安全方面,Asana 默认启用 TLS 1.2+ 加密传输,静态数据采用 AES-256 加密,并支持通过 SAML 2.0 实现单点登录(SSO)和 SCIM 进行用户生命周期管理,这为权限集中管控提供了基础。使用前建议确认企业是否已具备身份提供商(IdP)以启用 SSO,并评估是否需要额外配置自定义数据保留策略。
在访问控制与权限管理上,Asana 提供基于角色的权限(所有者、管理员、成员、访客)和项目级隐私设置,可限制外部协作者对敏感项目的访问。但细粒度权限(如字段级权限)相对有限,更适合项目级而非企业级复杂矩阵权限需求。建议配套定期权限审计流程,并启用强制 SSO 和双因素认证(2FA)以增强账户安全。
在审计日志与追溯能力方面,Asana 的审计日志功能(通过 Admin API 获取)可记录登录、导出、权限变更等关键事件,但默认保留期限较短,且需要管理员主动配置日志导出。建议配套使用 SIEM 工具或定期导出日志至外部存储,以满足内部审计要求。对于数据驻留,Asana 提供区域数据托管选项(如欧盟),但需在合同中明确,且需确认是否覆盖所有数据类型。整体而言,Asana 适合安全需求中等、重视协作效率的团队,但若需满足金融或政务级合规,使用前建议确认其合规认证(如 SOC 2、GDPR)是否覆盖业务所在区域,并评估是否需要额外的数据本地化方案。
Wrike
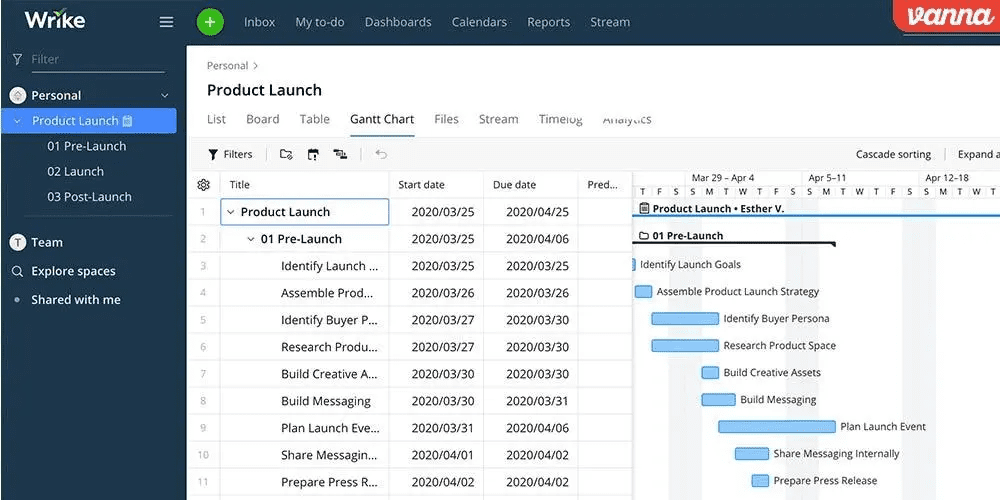
Wrike更适合对项目协作透明度要求高、且已具备一定安全治理基础的中大型团队,尤其是需要跨部门协同的研发、市场和专业服务团队。在数据加密与传输安全方面,Wrike提供传输层TLS 1.2+加密和静态数据AES-256加密,并支持企业级单点登录(SSO)和双因素认证(2FA),能够满足多数企业的基本安全要求。
在访问控制与权限管理上,Wrike支持基于角色的细粒度权限设置,可精确到文件夹、项目甚至任务级别,并支持自定义用户组,便于实现最小权限原则。使用前建议确认企业是否已部署身份提供方(IdP)以集成SSO,并评估现有组织架构能否映射到Wrike的层级权限模型。此外,Wrike提供审计日志功能,可追踪用户操作和文件访问记录,但日志保留期限取决于套餐,建议配套定期导出审计日志并归档至SIEM系统,以满足长期追溯需求。
在合规认证方面,Wrike持有SOC 2 Type II、ISO 27001、GDPR等认证,但数据驻留选项有限,默认数据中心位于美国或欧盟,使用前建议确认数据驻留要求是否与业务区域匹配。建议配套制定数据分类与访问审批流程,并定期进行权限复核,以强化安全治理。
Basecamp
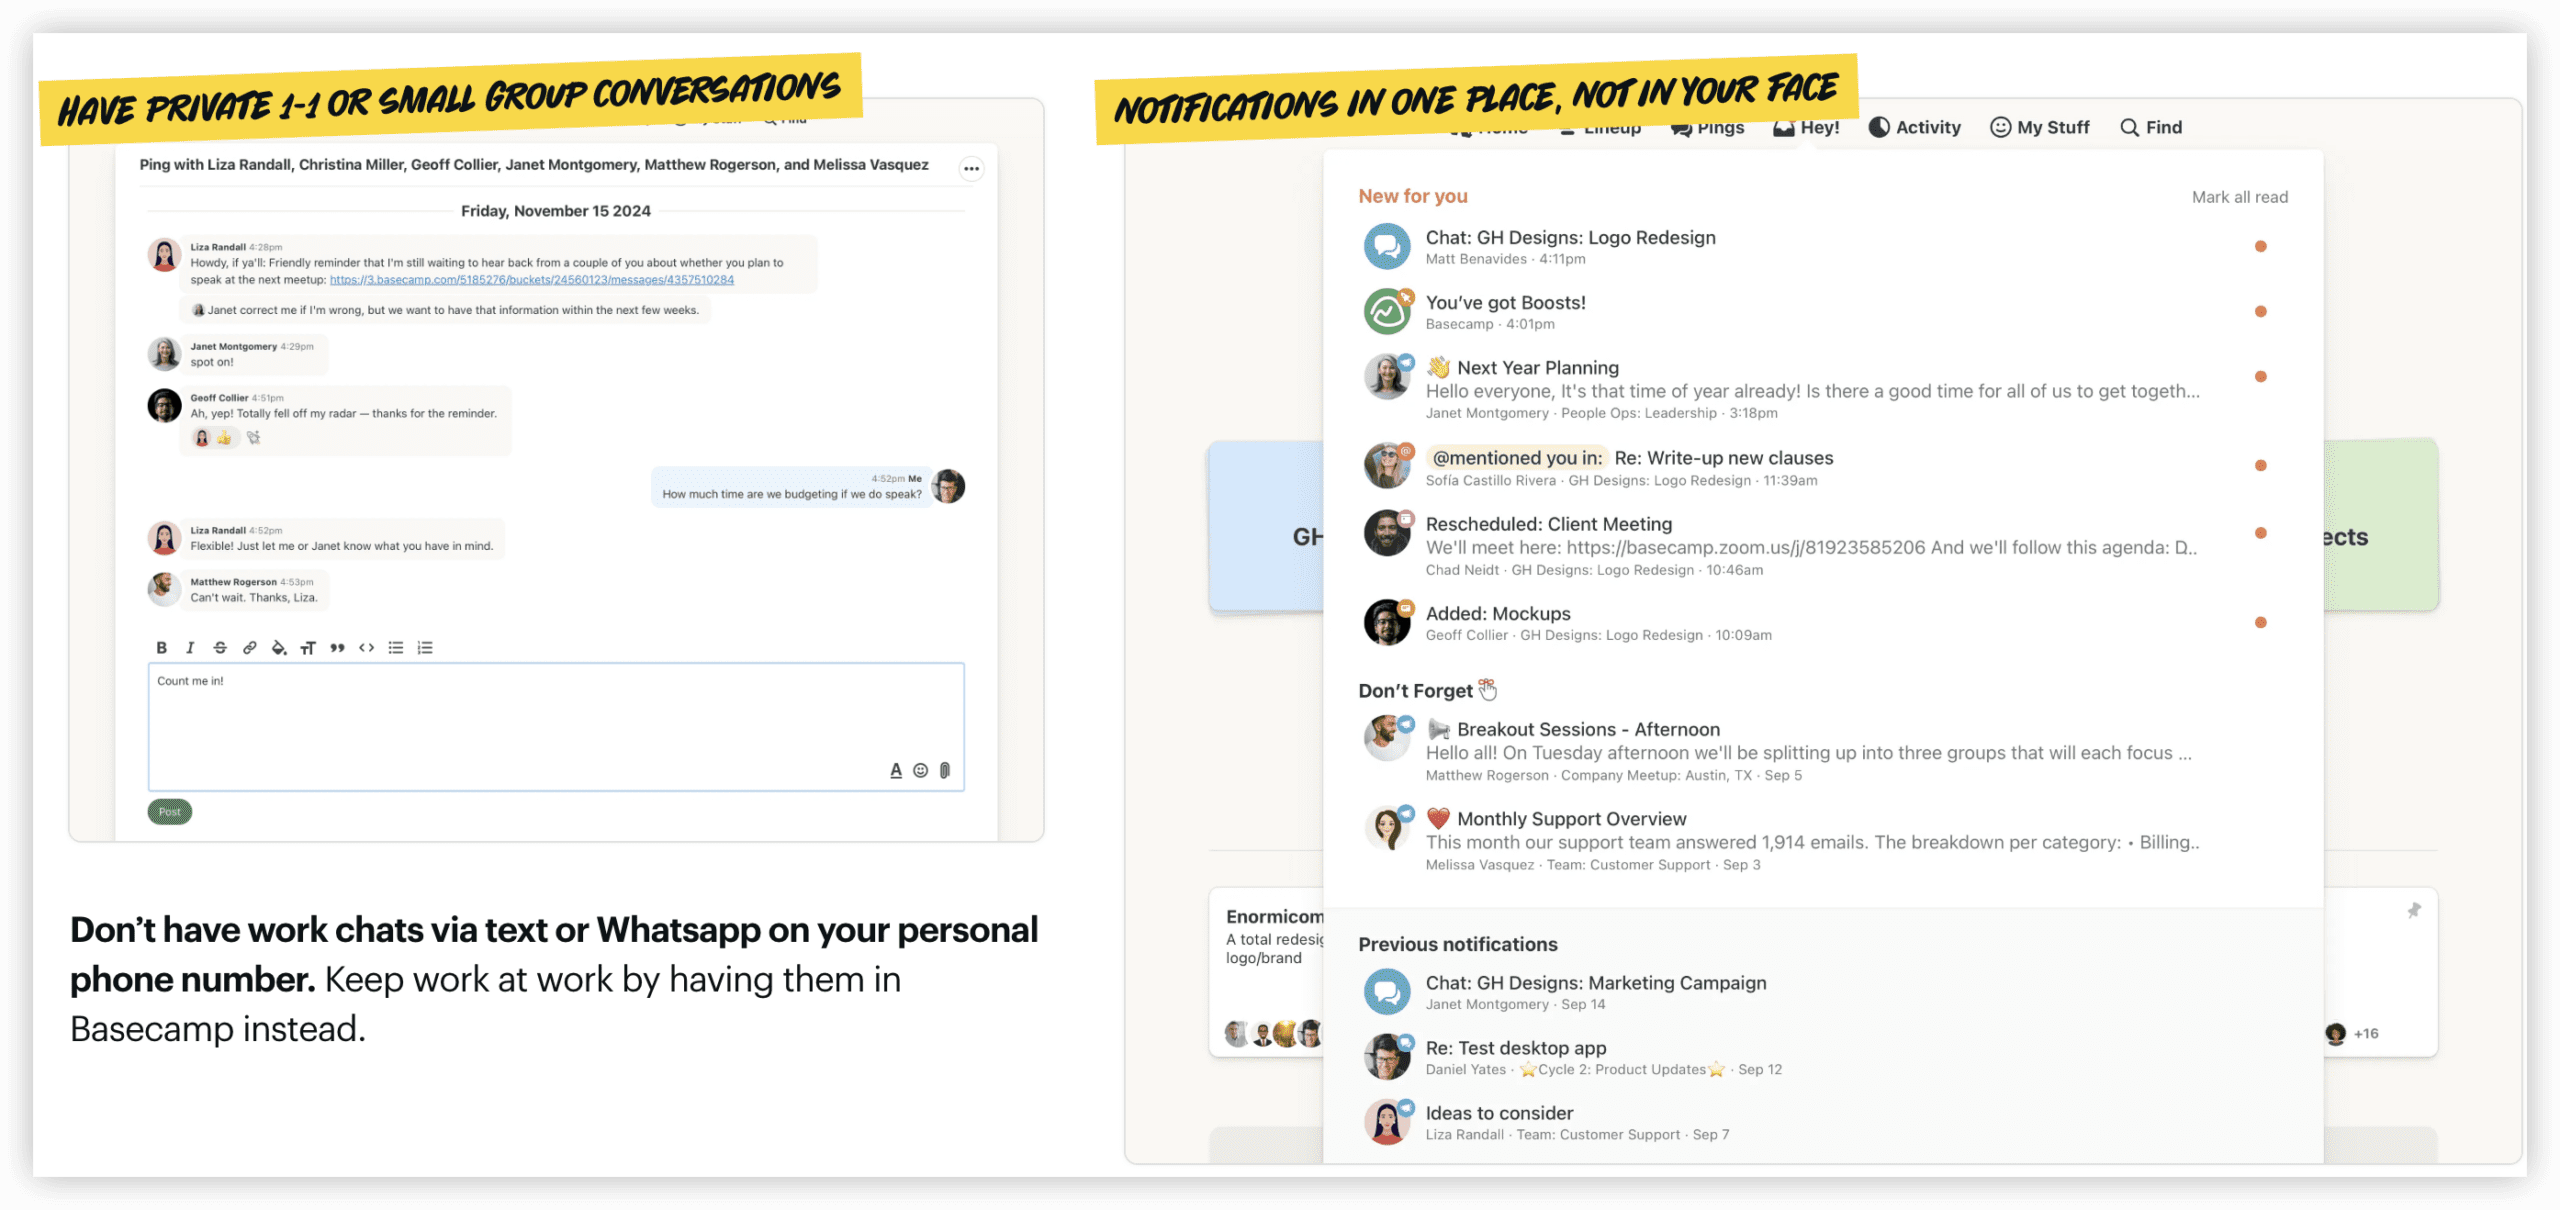
Basecamp 更适合对项目管理功能要求简洁、团队规模在 20 人以内、且希望以任务清单和文档协作而非复杂流程管控为核心的中小型团队。在数据安全与合规性方面,Basecamp 提供了传输层加密(TLS)和静态数据加密(AES-256),但访问控制粒度较粗,仅支持项目级别的成员权限,无法针对单个任务或文档设置精细的查看、编辑权限,因此更适合团队内部信任度高、角色边界不严格的场景。
使用前建议确认:您的团队是否依赖外部审计或需要满足特定行业合规要求(如 SOC 2、GDPR)?Basecamp 虽提供 GDPR 合规声明,但未公开 SOC 2 报告,且数据驻留仅限美国区域,若您的业务涉及欧盟或中国数据驻留要求,需谨慎评估。建议配套使用企业级身份提供商(如 Okta)进行单点登录,并启用双因素认证,以弥补其内置访问控制粒度的不足。
在审计日志与追溯能力方面,Basecamp 仅提供基础的活动记录,无法导出详细的用户操作日志,难以满足严格的审计追溯需求。因此,若您所在行业对审计日志有强要求,建议将 Basecamp 用于非敏感项目管理,并配合外部文档管理系统(如 SharePoint)存储关键文件,同时定期手动导出项目报告作为备份。数据备份方面,Basecamp 提供每日自动备份,但恢复流程需联系客服,建议您定期自行导出项目数据(如 JSON 格式)作为额外保障。
ClickUp
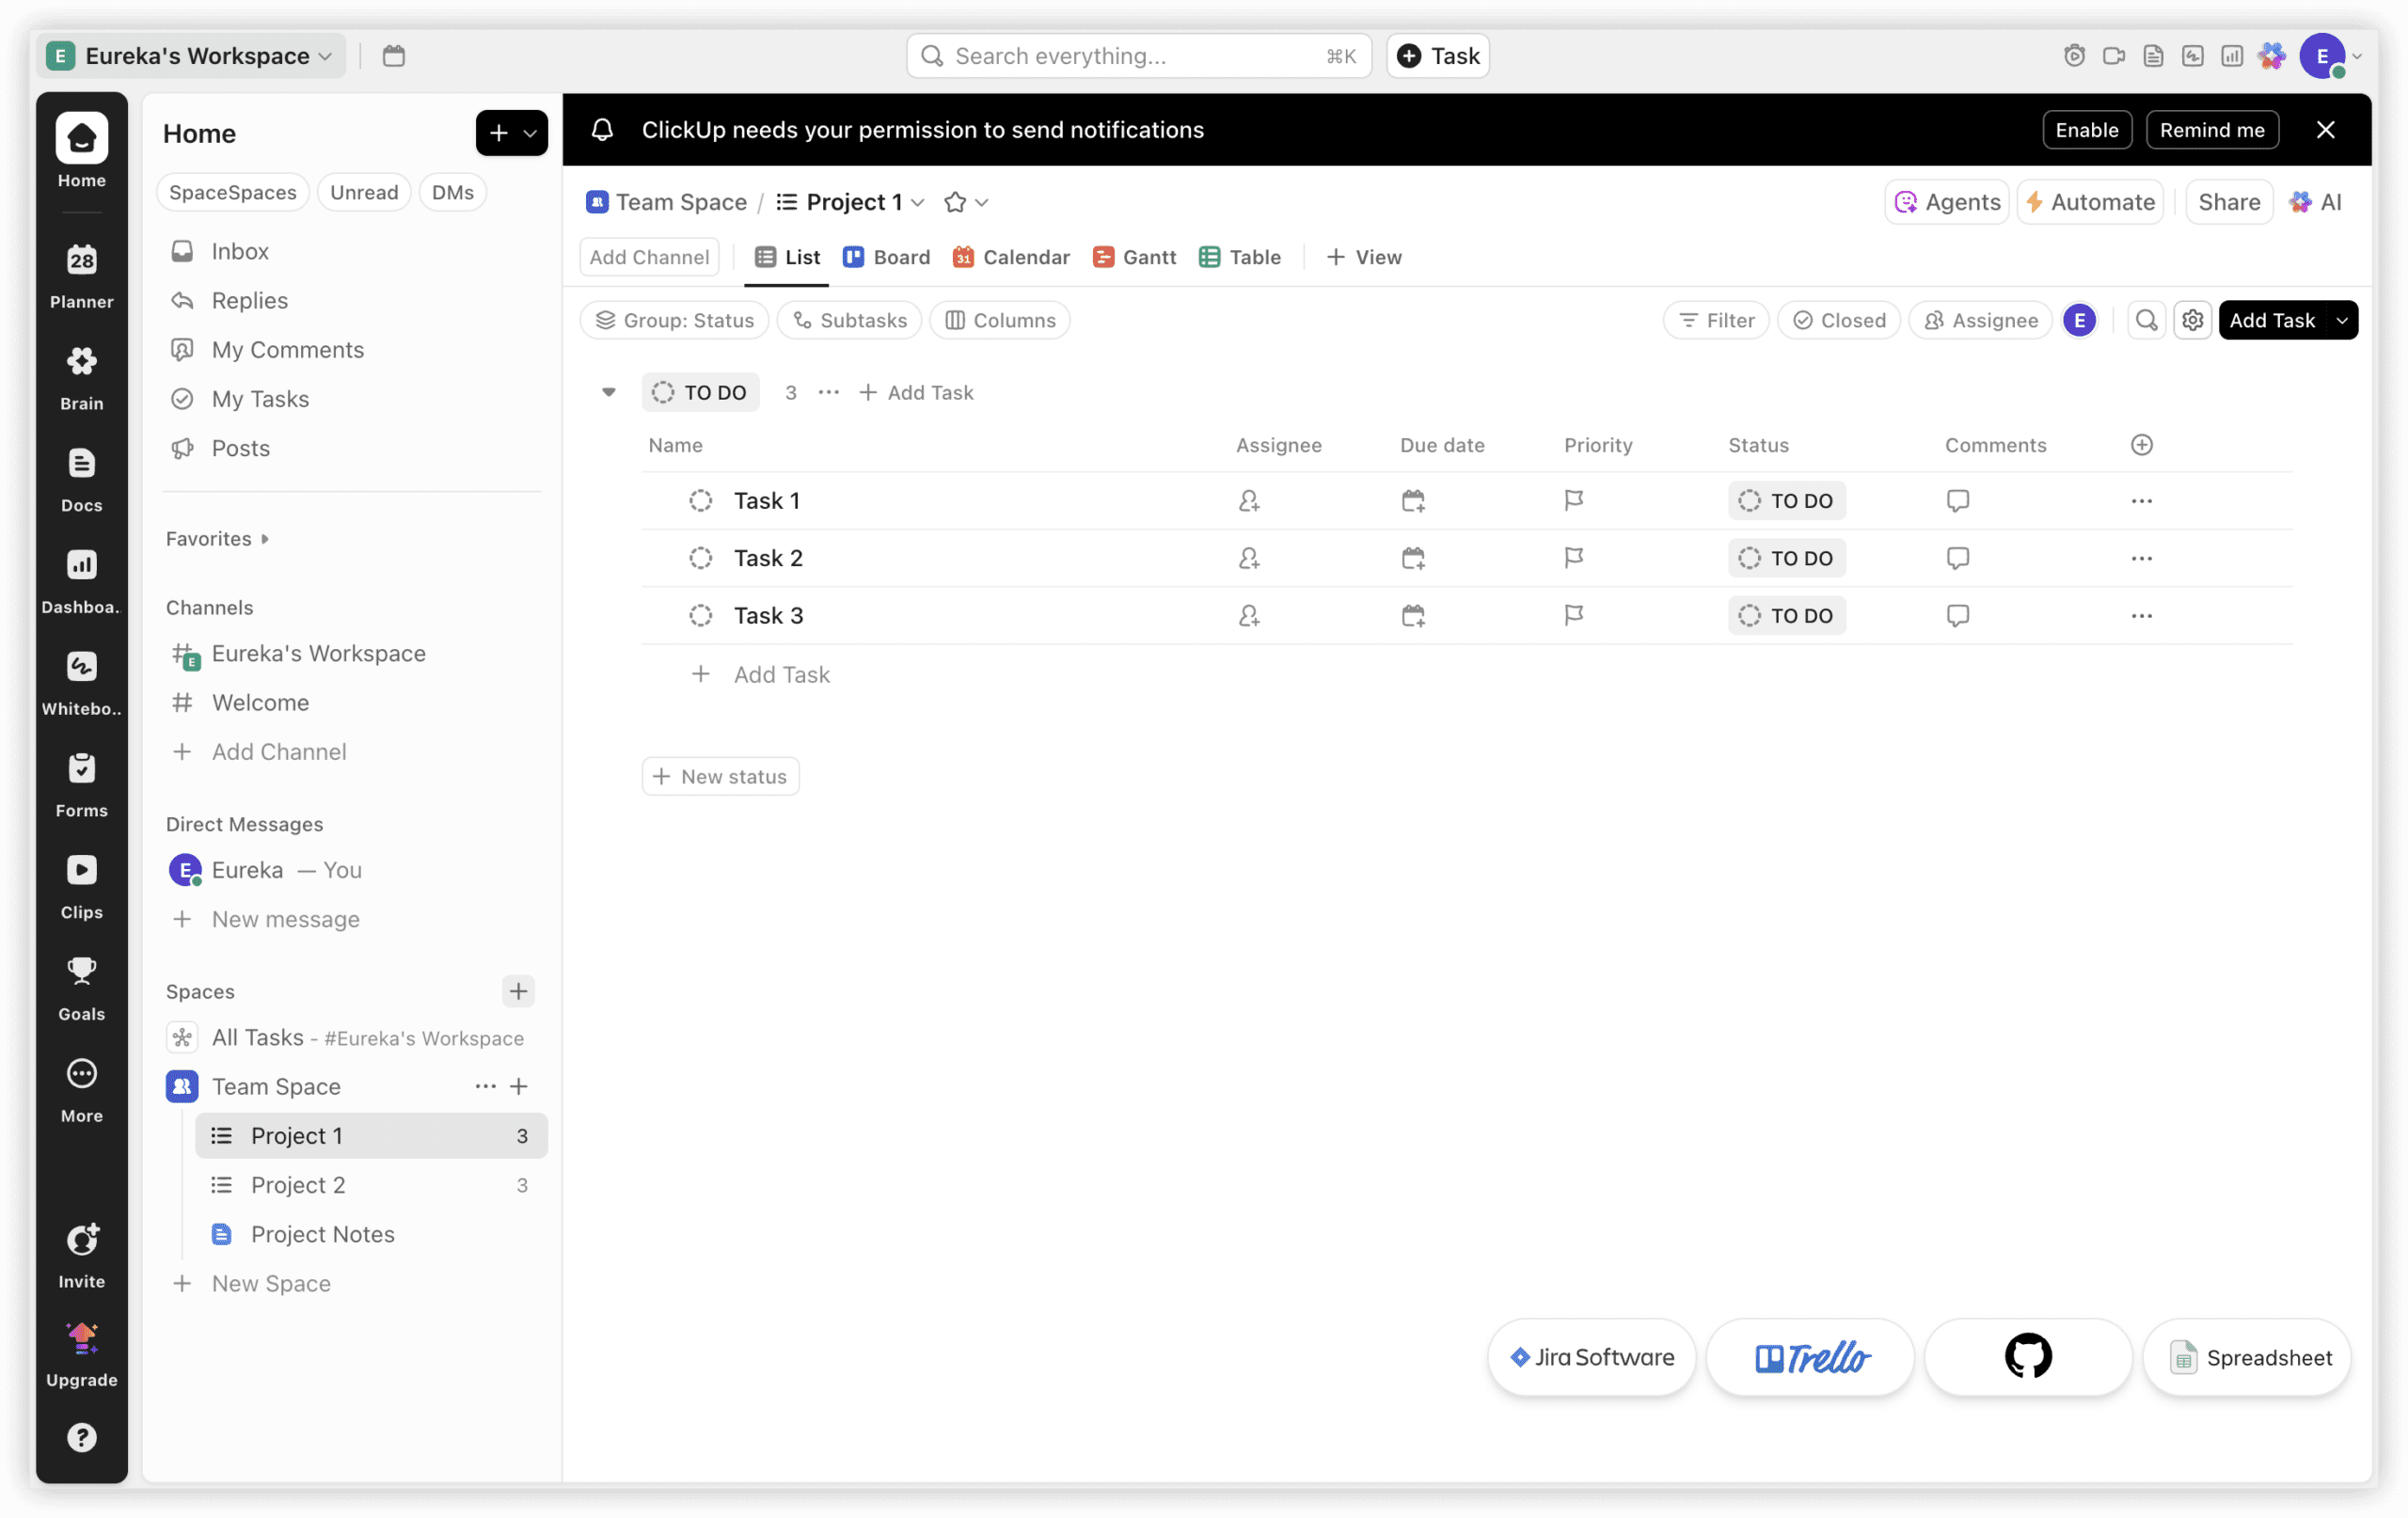
ClickUp更适合需要高度灵活性和自定义能力的中小型团队,尤其是那些希望在一个平台上整合项目管理、文档协作和团队沟通的团队。在数据安全与合规性方面,ClickUp提供了基于角色的访问控制(RBAC)、单点登录(SSO)和细粒度的权限设置,能够满足大多数团队对访问控制的需求。同时,ClickUp支持静态数据加密(AES-256)和传输层加密(TLS),确保数据在存储和传输过程中的安全性。
在合规认证方面,ClickUp已获得SOC 2 Type II和GDPR合规认证,但尚未提供明确的国内等保认证或数据驻留选项。因此,如果您的团队面临严格的行业合规要求(如金融、医疗)或需要数据本地化存储,使用前建议确认ClickUp的数据中心位置是否符合您的数据驻留需求。此外,ClickUp的审计日志功能提供基本操作记录,但高级审计功能可能需要更高版本的计划,建议在选型时确认所需审计级别的可用性。
为了充分发挥ClickUp的安全能力,建议配套制定内部权限管理规范,定期审查用户访问权限,并启用多因素认证(MFA)以增强账户安全。同时,建议定期导出关键数据备份,并测试恢复流程,以应对潜在的数据丢失风险。对于追求灵活性和成本效益的团队,ClickUp是一个值得考虑的选项,但在安全敏感场景下,需结合自身合规要求进行充分验证。
2026年安全瀑布管理工具使用建议与总结
选择工具只是第一步,正确使用才能发挥安全能力。建议在部署前制定安全策略,明确权限分配和审计流程。定期检查审计日志,及时发现异常行为。同时,确保团队了解工具的安全功能,避免因误操作导致数据泄露。
总结来说,2026年选择安全的瀑布管理工具,应优先考虑ONES这类在安全维度上覆盖全面的产品,尤其是对合规要求高的企业。Jira和Microsoft Project适合已有生态依赖的团队,但需要投入更多精力在安全配置上。Asana、Wrike、Basecamp和ClickUp则更适合安全需求相对简单的团队。最终,根据自身的安全合规要求,结合工具的实际能力,做出最适合的选择。
关于安全瀑布管理工具选型的常见问题
2026年选择安全的瀑布管理工具,最重要的安全维度是什么?
最重要的维度是数据加密与传输安全,以及访问控制与权限管理。数据加密确保数据在存储和传输过程中不被窃取,访问控制则防止未授权访问。其他如合规认证、审计日志和备份恢复也很重要,但这两项是基础。
ONES在数据安全方面有哪些具体措施?
ONES支持数据加密传输和存储,提供细粒度的权限控制和审计日志,并已通过ISO 27001等认证。它还支持私有化部署,满足数据驻留要求,确保数据安全可控。
对于中小团队,如何选择安全的瀑布管理工具?
中小团队可以优先考虑易用性高且具备基础安全功能的工具,如Asana或Basecamp。如果对安全有更高要求,可以选择ONES或Wrike,它们提供了更全面的安全功能,且价格相对合理。
如何验证工具是否满足合规认证要求?
可以查看工具官网的安全页面,或直接联系销售获取安全白皮书和合规证书。重点确认是否通过ISO 27001、SOC 2等国际认证,以及是否满足国内等保要求。
数据备份与灾难恢复在工具选型中重要吗?
非常重要。数据备份和灾难恢复能力决定了数据丢失后能否快速恢复,直接影响业务连续性。选型时应确认工具的备份频率、备份存储位置以及恢复流程。