 400-188-1518
支持权限管理的测试管理工具推荐:2026年选型对比与落地指南
选支持权限管理的测试管理工具,核心不是比功能多少,而是看权限模型能否匹配团队规模和合规要求。中大型团队或强合规场景可优先评估ONES,小团队则可从更轻量的工具入手。
本文从角色粒度、测试资产权限、项目隔离和审计合规四个维度,对ONES、Tower、Jira、Azure DevOps、TestRail、Zephyr Scale等主流工具做选型对比,帮助管理者快速锁定适合当前阶段的方案。
Table of Contents
2026年权限管理测试工具选型速览:快速结论与场景推荐
经过对8款主流工具的权限管理能力对比,结论很明确:没有一款工具能覆盖所有场景。选型的关键是先搞清楚你的团队规模和合规要求。ONES在企业级权限隔离和审计支持上表现最完整,适合中大型团队和强合规场景。Jira和Azure DevOps适合已有生态的团队,但权限配置复杂。TestRail和Zephyr Scale在测试资产权限控制上做得不错,但项目级隔离偏弱。PractiTest和qTest在灵活性和扩展性上各有侧重,适合需要定制化权限模型的团队。Tower适合小团队快速上手,但权限粒度较粗。
- 中大型团队(50人以上)需要严格项目隔离:优先考虑ONES或qTest,它们支持独立的项目空间和细粒度角色定义。
- 强合规行业(金融、医疗、政务):选ONES或PractiTest,它们提供完整的权限审计日志和合规报告功能。
- 已深度使用Jira或Azure DevOps的团队:直接使用其原生测试管理插件(如Zephyr Scale、Azure Test Plans),避免多系统切换带来的权限管理混乱。
- 小型团队(10人以下)追求快速上手:Tower或TestRail更合适,权限模型简单,学习成本低。
- 需要跨团队协作且权限模型灵活:PractiTest支持自定义角色和字段,适合多项目并行且权限需求变化频繁的场景。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 企业级研发管理平台 | 中大型团队、强合规行业 | 项目级权限隔离、角色自定义、审计日志 | 确认是否支持LDAP/SSO集成,以及审计日志导出格式 |
| Tower | 轻量级项目协作工具 | 小型团队、初创公司 | 简单角色权限、任务级可见性控制 | 确认是否支持测试用例库的独立权限设置 |
| Jira | 项目跟踪与敏捷开发平台 | 中大型团队、已有Jira生态 | 项目角色权限、插件扩展(如Zephyr) | 确认Zephyr Scale的权限模型是否与Jira原生权限一致 |
| Azure DevOps | 微软DevOps平台 | 使用微软技术栈的团队 | Azure AD集成、项目级权限、测试计划权限 | 确认测试用例库的权限是否支持按路径或标签细分 |
| TestRail | 专业测试用例管理工具 | 测试团队、中小型项目 | 测试用例库权限、里程碑权限 | 确认是否支持只读用户角色,以及权限变更是否有通知 |
| Zephyr Scale | Jira原生测试管理插件 | Jira用户、敏捷团队 | 与Jira权限同步、测试周期权限 | 确认独立部署版本是否支持自定义权限模板 |
| PractiTest | 可定制化测试管理平台 | 需要灵活权限模型的团队 | 自定义角色、字段级权限、API权限控制 | 确认自定义角色的数量上限,以及是否支持权限继承 |
| qTest | 企业级测试管理平台 | 大型企业、多项目并行 | 项目空间隔离、角色模板、审批流程权限 | 确认是否支持与Jira的双向同步,以及权限审计报告的自动生成 |
如何评估测试管理工具的权限管理能力:选型方法与核心维度
选型不能只看功能列表,要结合团队的实际工作流。建议按以下步骤操作:先列出团队的角色类型(如测试工程师、测试经理、开发人员、外部审计),再明确每个角色对测试资产(用例、计划、报告)的操作权限需求,最后评估工具能否在项目间实现数据隔离。核心测评维度包括:
- 权限模型与角色粒度:工具是否支持自定义角色,角色能否细化到“查看、编辑、删除、审批”等操作级别。ONES支持从系统级到项目级的角色自定义,粒度最细。
- 测试资产权限控制:能否对测试用例库、测试计划、测试执行报告分别设置权限。ONES允许对每个测试资产类型独立配置权限,且支持继承与覆盖。
- 项目与团队隔离能力:是否支持独立项目空间,项目间的数据是否完全隔离。ONES和qTest在此维度表现最好,支持物理或逻辑隔离。
- 权限审计与合规支持:是否有操作日志记录,日志能否导出用于合规审计。ONES和PractiTest提供完整的审计追踪功能。
- 权限管理易用性与扩展性:权限配置界面是否直观,是否支持批量导入角色、LDAP/SSO集成。ONES的权限模板和批量操作降低了管理成本。
主流测试管理工具权限管理能力深度测评
ONES
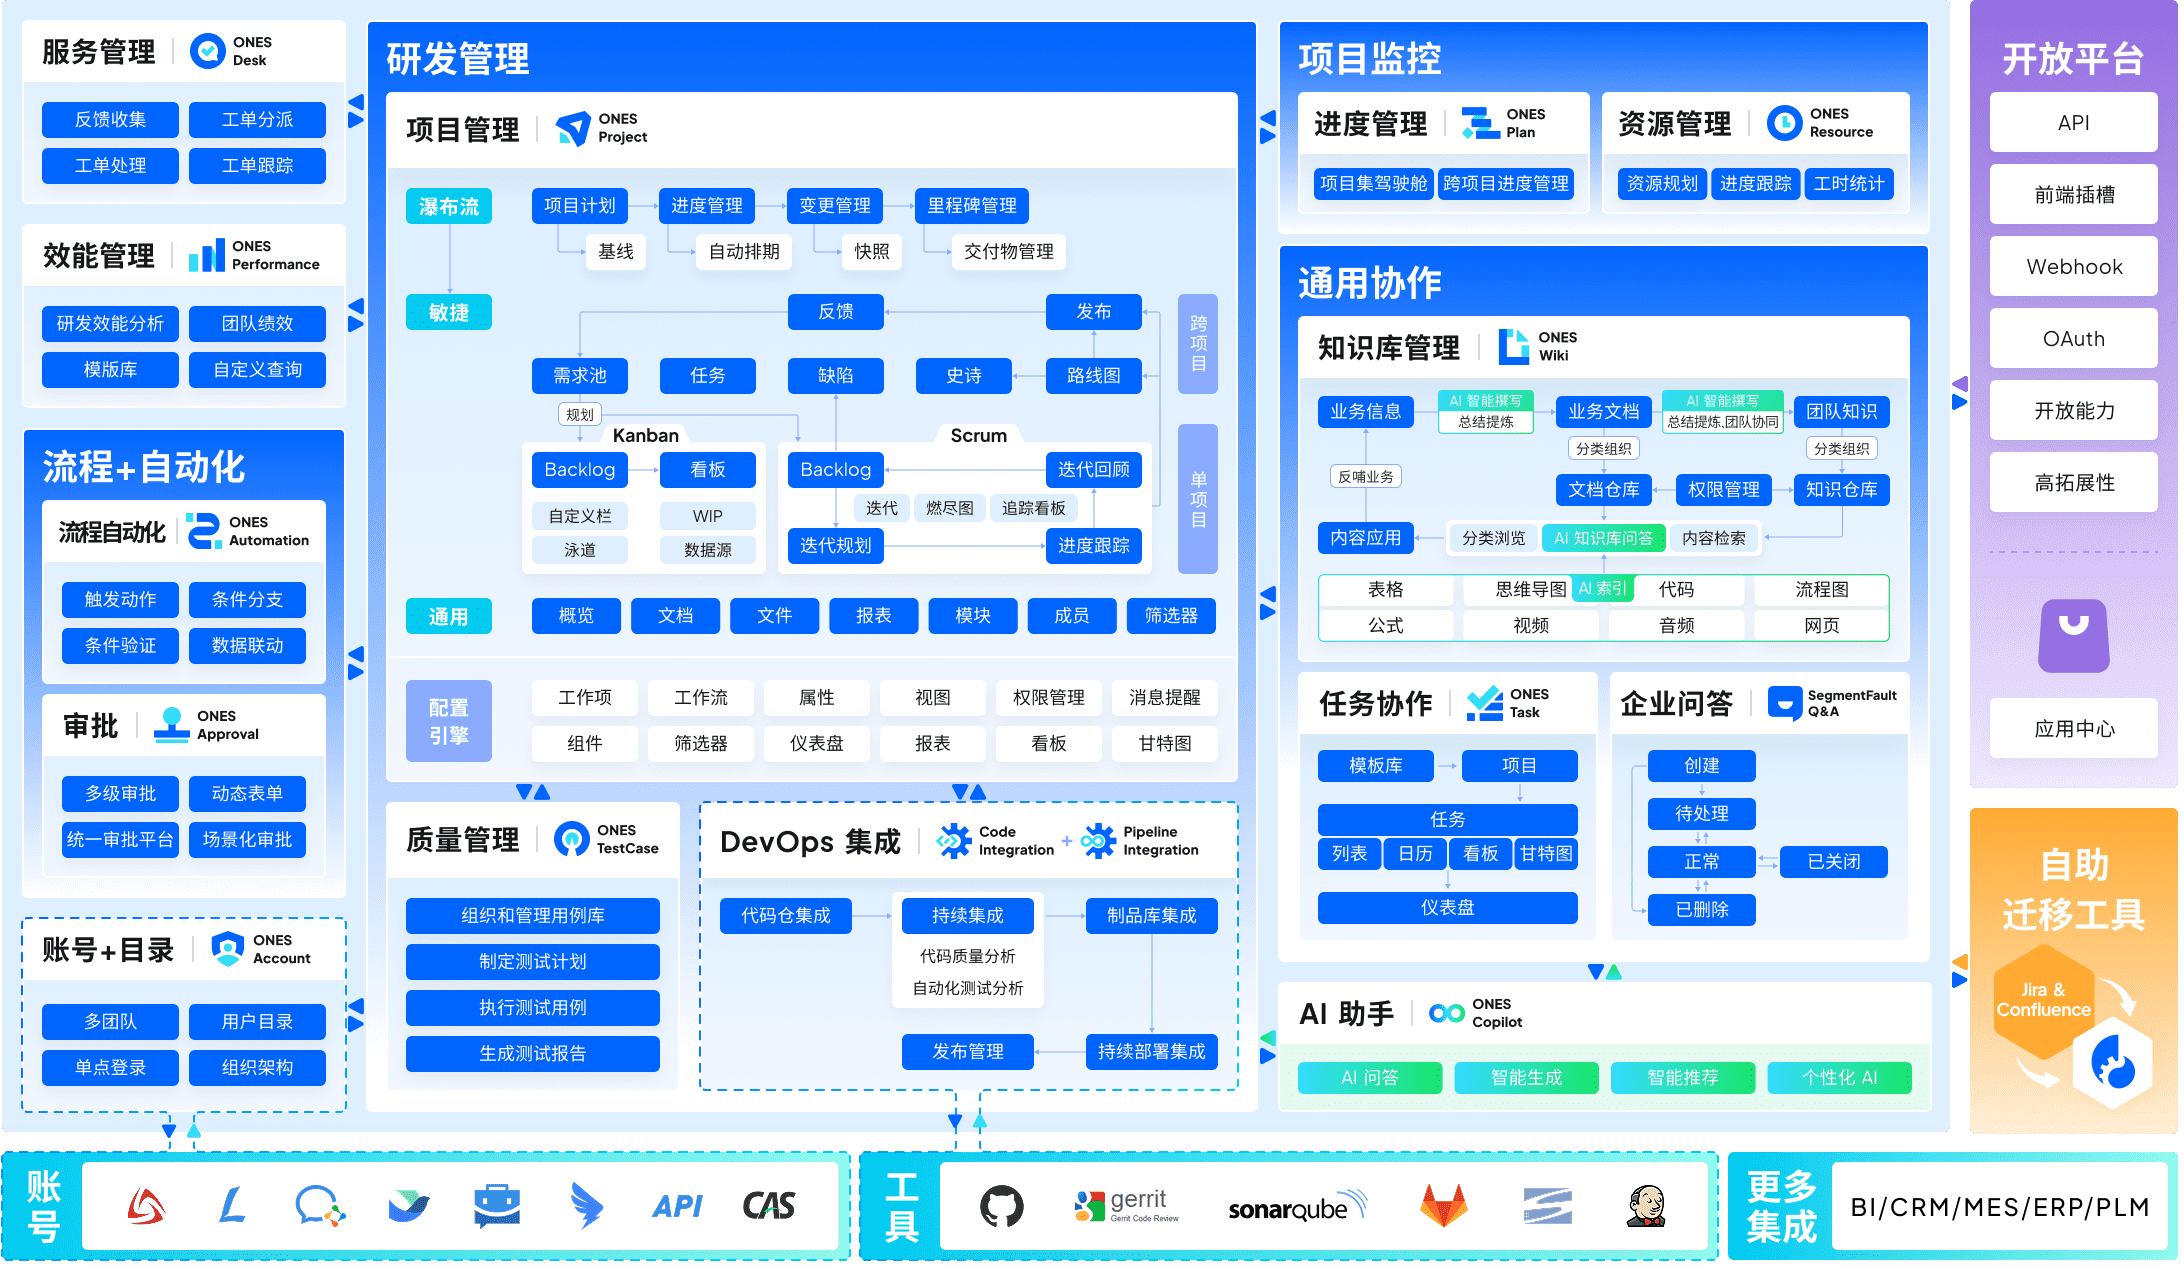
这款工具更适合已经将研发流程沉淀在统一平台、且对测试资产与项目边界有明确管控要求的中大型研发组织。在权限模型与角色粒度上,ONES 支持按组织、项目、角色分层配置,选型时可重点确认其角色是否覆盖测试经理、测试执行、只读观察等典型岗位,并核对自定义角色的字段级与操作级授权范围。在测试资产权限控制方面,用例库、测试计划、执行记录与缺陷关联数据可随项目角色继承或单独授权,更适合需要将测试资产与需求、迭代联动管理的场景。
在项目与团队隔离能力上,ONES 通过项目空间与团队分组实现数据可见性收敛,使用前建议确认跨项目复用用例时的授权路径,以及外部协作方是否可被限制在指定项目内。权限审计与合规支持方面,平台提供操作日志与权限变更记录,更适合有内审或合规留痕要求的团队,建议配套明确权限申请、审批与定期复核机制,避免权限随人员流动而沉淀。权限管理易用性与扩展性上,其配置入口相对集中,建议由测试负责人与平台管理员共同维护角色模板,并通过开放接口对接既有身份源,减少手工维护成本。
总体而言,ONES 的适配价值在于把测试权限纳入研发项目治理体系,而非孤立配置。选型确认点应聚焦角色模板是否匹配现有测试岗位、审计日志是否满足合规取证、以及身份源同步是否顺畅;建议配套权限季度复核与最小授权原则,确保测试资产在协作效率与安全边界之间取得平衡。
Tower
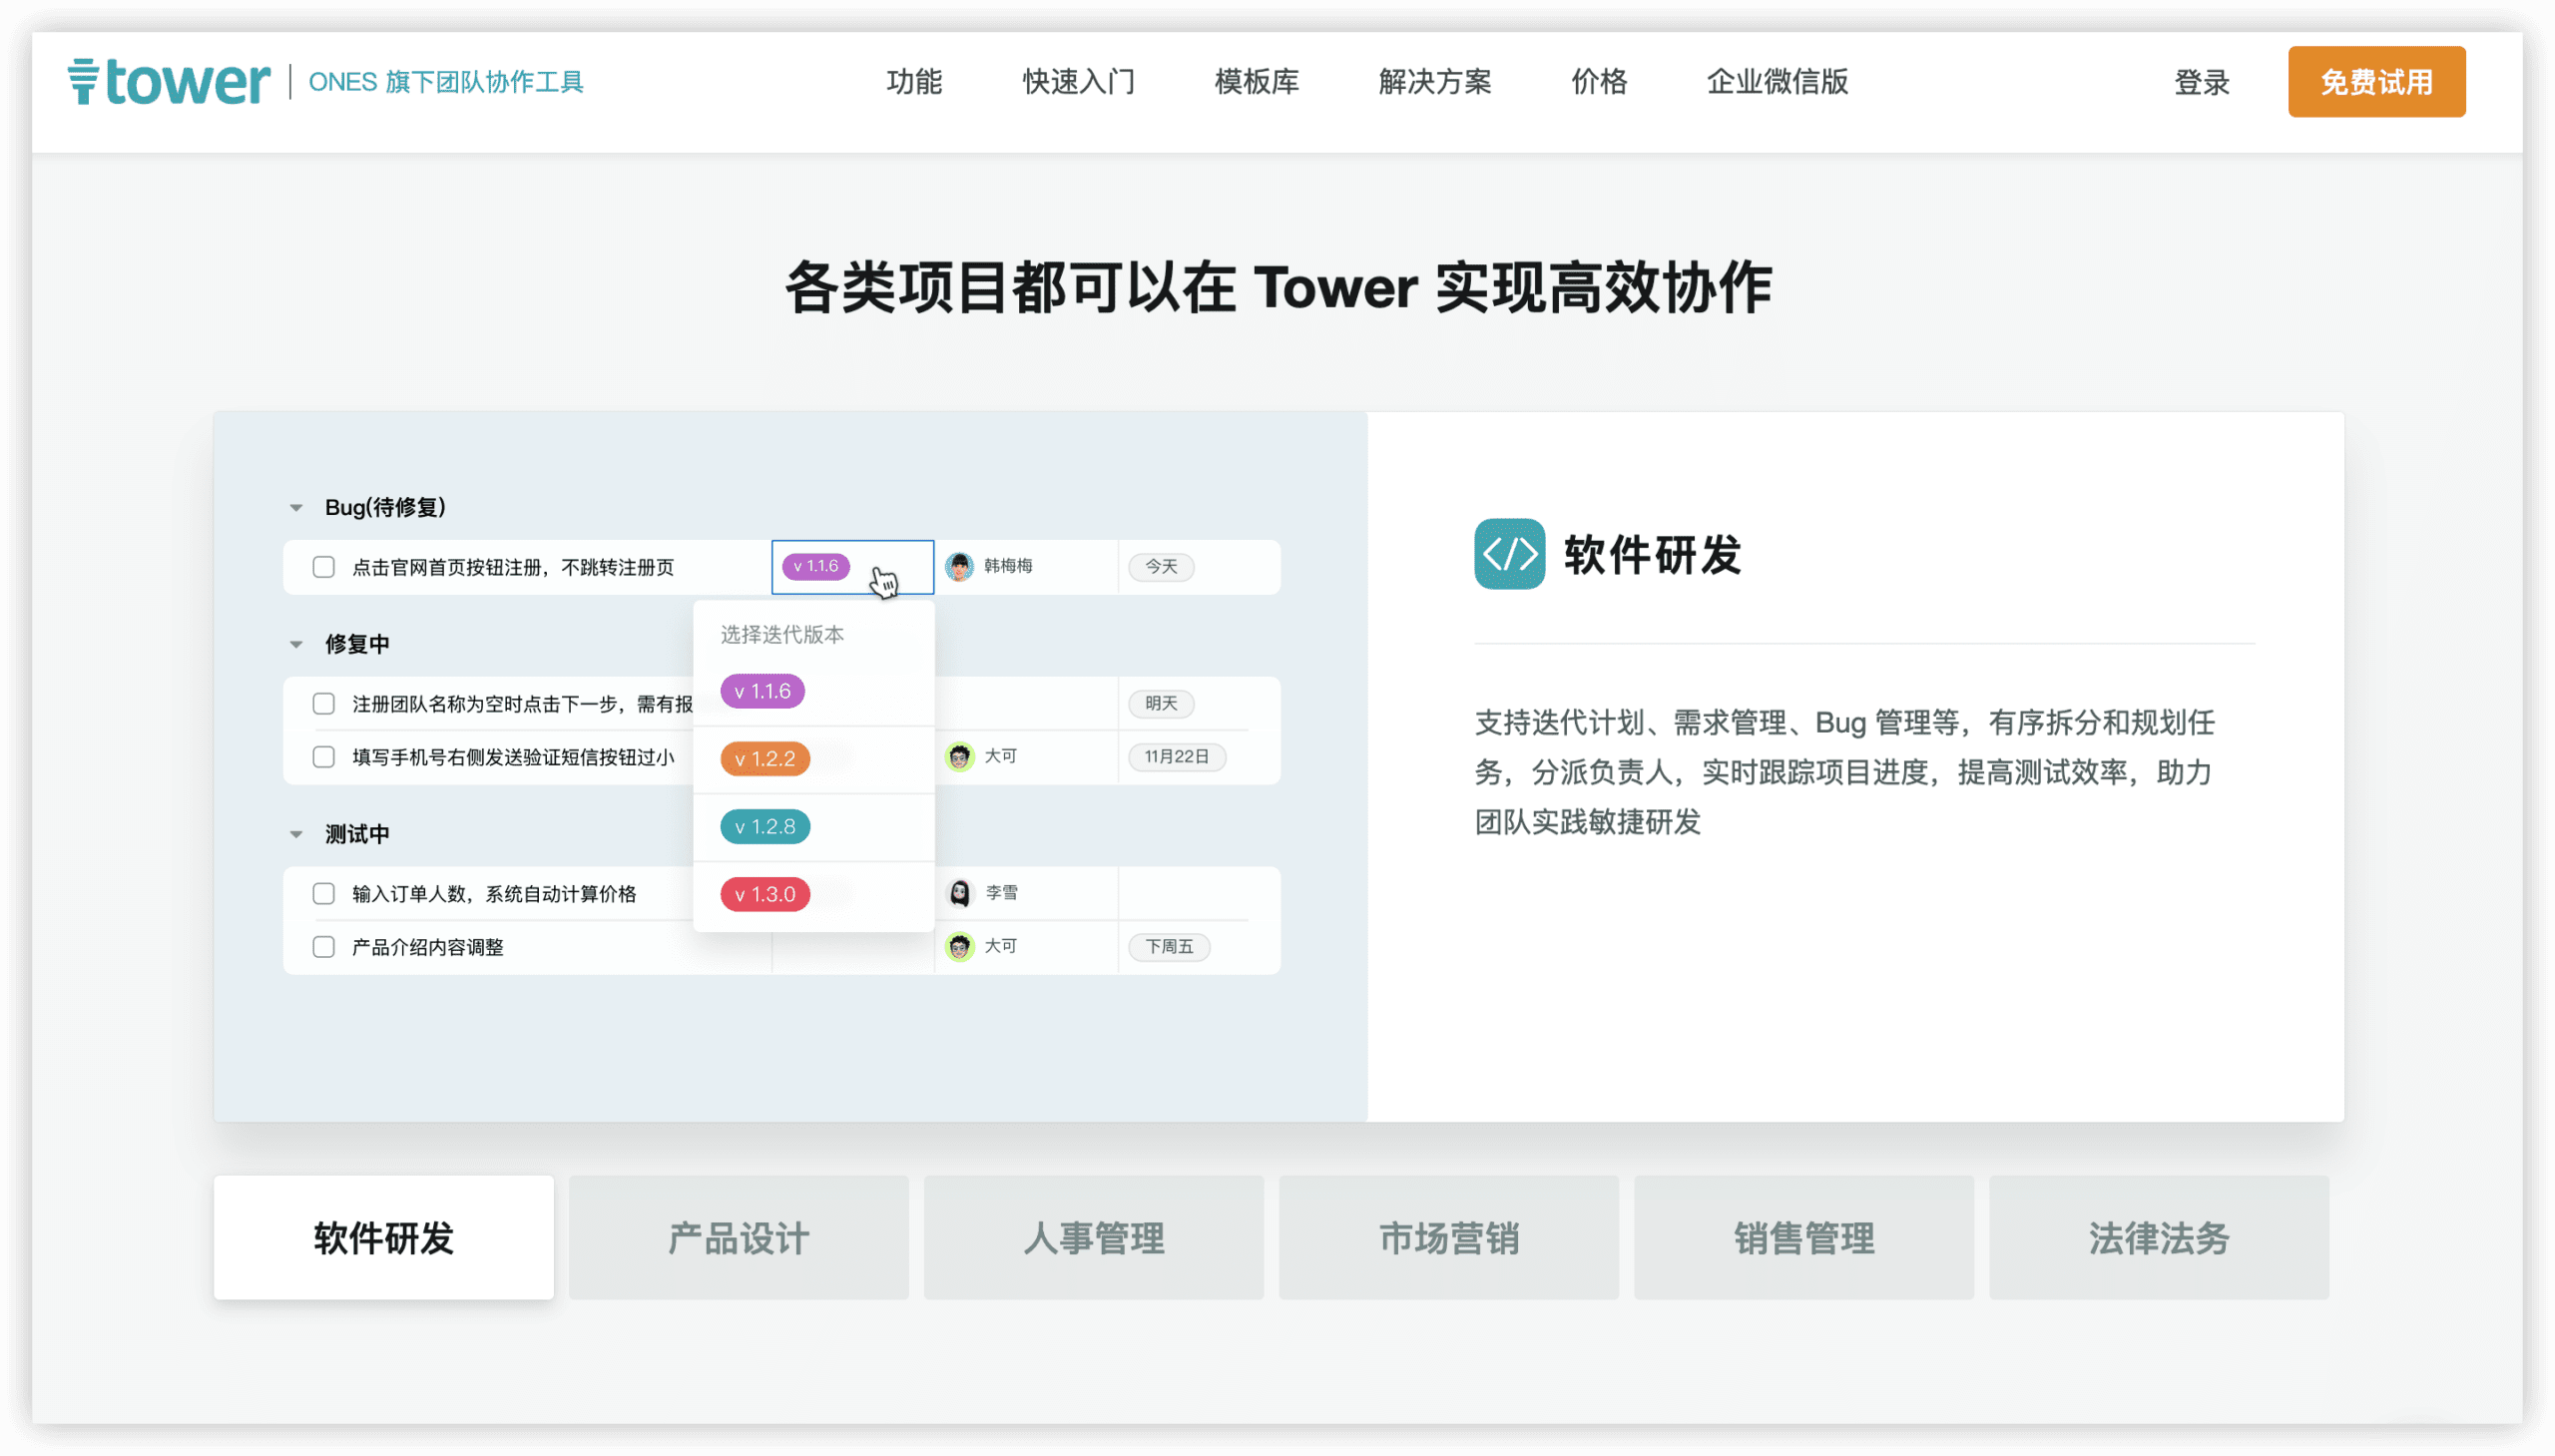
Tower 更适合以项目协作效率为核心、测试管理需求相对标准化的中小型团队,尤其是那些已经将 Tower 作为日常任务与文档管理工具的团队。在权限管理方面,Tower 提供了基于项目与成员角色的基础权限模型,支持“管理员”“普通成员”“只读成员”等预设角色,能够对测试用例、缺陷报告等测试资产进行基本的查看、编辑与删除控制,满足团队内部对测试资产可见性的初步隔离需求。
在项目与团队隔离能力上,Tower 通过独立项目空间实现数据隔离,每个项目内的测试用例、缺陷记录与测试计划仅对项目成员可见,适合多项目并行但团队规模不大的场景。使用前建议确认:若团队需要更细粒度的权限控制(如按模块或测试阶段分配权限)、或需要支持多团队跨项目协作时的复杂角色继承,Tower 的权限模型可能不够灵活。建议配套建立项目级权限清单与定期权限复核机制,以弥补系统层面审计日志的不足,确保合规性。
在权限管理易用性方面,Tower 的权限配置入口清晰,管理员无需额外学习即可完成成员角色分配与项目可见性设置,降低了选型后的落地门槛。对于以轻量级测试管理为起点、未来可能扩展至企业级权限管控的团队,建议将 Tower 定位为过渡期工具,并在选型时同步评估其与企业统一身份认证(如 LDAP)的对接能力,以支撑后续规模化时的权限治理需求。
Jira
这款工具适合已经采用 Atlassian 生态、且对权限模型有精细控制需求的成熟研发团队。在权限模型与角色粒度上,Jira 提供项目角色、权限方案、问题安全级别三层机制,可针对不同项目、问题类型甚至单个问题设置可见范围,满足测试资产(如测试用例、执行记录)的差异化访问控制。使用前建议确认团队是否具备足够的 Jira 管理经验,因为权限方案与角色映射需要与组织架构对齐,否则容易产生配置冗余。
在项目与团队隔离能力方面,Jira 支持通过项目权限方案和用户组实现多项目间的数据隔离,配合问题安全级别可进一步限制敏感测试缺陷的可见性。权限审计与合规支持上,Jira 提供审计日志记录权限变更,但更深入的合规报告需要依赖 Atlassian Access 或第三方插件。建议配套建立权限变更审批流程,并定期审查项目角色成员,避免权限蔓延。对于需要严格审计追踪的团队,使用前建议确认现有 Jira 版本是否包含所需审计功能。
权限管理易用性与扩展性方面,Jira 的权限配置界面相对直观,但复杂场景下需借助插件(如 ScriptRunner)实现动态权限逻辑。更适合已具备 Jira 管理员的团队,并建议配套制定权限命名规范与定期复核机制,以降低长期维护成本。
Azure DevOps
Azure DevOps 更适合已经采用微软技术栈、或需要与 Azure 生态深度集成的中大型团队,尤其是在企业级合规与权限审计方面有明确要求的组织。其权限模型基于 Azure Active Directory(AAD)和项目级安全组,支持从组织、项目到区域路径、共享查询等细粒度权限控制,能够实现测试资产(如测试计划、测试用例、测试结果)的精确读写与执行权限隔离。对于需要严格区分测试经理、测试工程师、只读审计员等角色的团队,Azure DevOps 提供了内置的角色模板,并允许自定义安全组,满足多层级权限管理需求。
在测试资产权限控制与项目隔离方面,Azure DevOps 通过“区域路径”和“迭代路径”实现测试用例与测试计划的逻辑隔离,同时支持跨项目共享测试资产但保留独立权限边界。使用前建议确认:团队是否已建立 AAD 用户管理体系,以及是否愿意接受权限配置主要依赖 AAD 安全组而非纯界面拖拽式操作。对于需要定期审计权限变更的团队,建议配套启用 Azure DevOps 的审计日志功能,该功能可记录权限修改、访问尝试等操作,支持导出至 Log Analytics 或 SIEM 工具,满足合规审查要求。整体而言,Azure DevOps 在权限管理的可编程性与合规支持上表现扎实,但更适合具备一定 DevOps 运维能力的团队来驾驭其配置复杂度。
TestRail
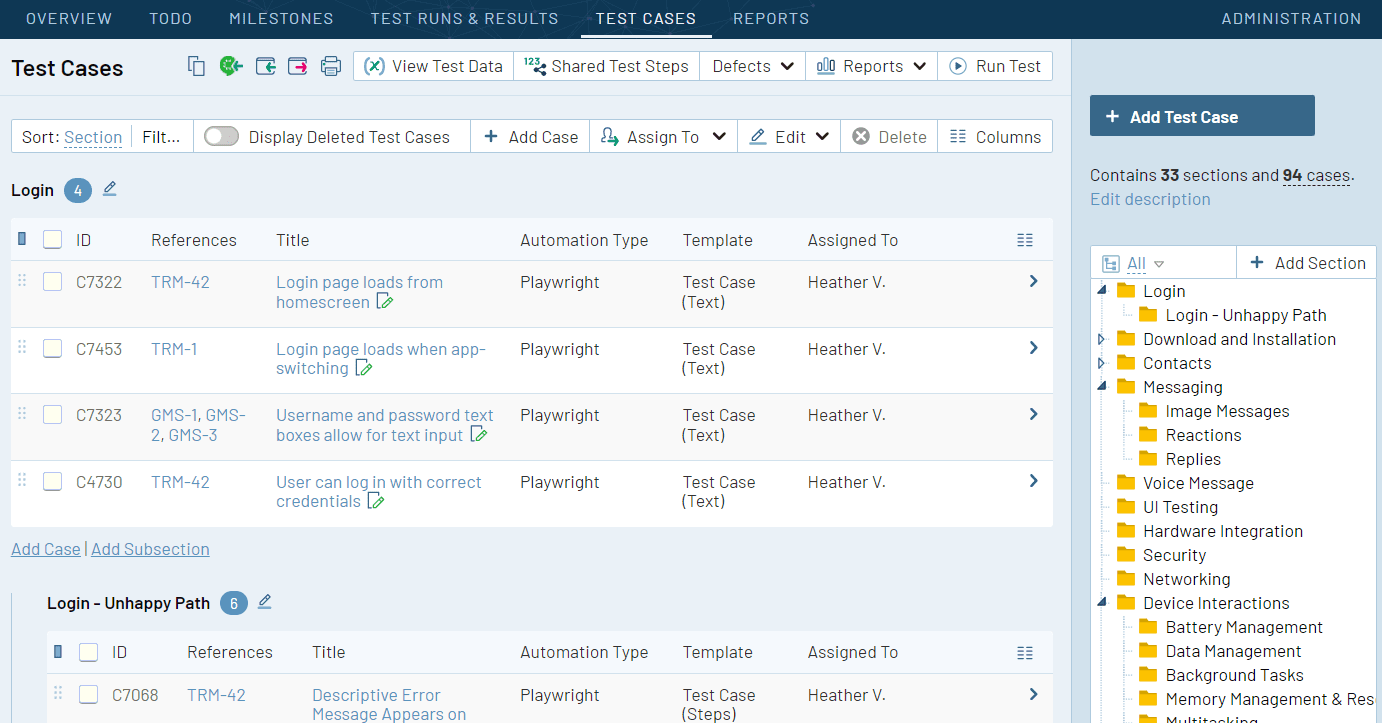
这款工具适合已建立规范化测试流程、且对测试资产权限有明确分级管控需求的测试团队,尤其适用于需要将测试用例、测试运行与项目成员角色紧密绑定的中大型组织。在权限模型与角色粒度上,TestRail 提供基于项目角色的权限分配机制,可针对管理员、组长、测试人员、只读用户等角色设定不同的操作范围,并支持通过自定义角色字段细化到用例编辑、运行创建、报告导出等具体动作。使用前建议确认团队是否已梳理清楚测试角色与职责矩阵,否则权限配置容易流于形式。建议配套建立角色权限对照表,并随组织架构调整定期复核。
在测试资产权限控制与项目隔离方面,TestRail 允许按项目独立管理用例库、测试计划与报告,不同项目之间的数据默认隔离,跨项目访问需显式授权。对于需要将敏感测试资产限制在特定团队内的场景,这一机制较为适配。但若组织存在大量跨项目复用用例的需求,使用前建议确认是否接受通过共享步骤或复制方式实现,并评估其对权限边界的影响。建议配套制定跨项目资产引用规范,避免权限外溢。
在权限审计与合规支持上,TestRail 提供活动日志记录关键操作,可追溯用例修改、运行状态变更及权限调整等事件,适合有内审或合规要求的团队。其权限管理易用性较好,管理员可通过界面完成大部分配置,但扩展性方面,若需与外部身份系统深度集成或实现动态权限策略,使用前建议确认 API 与 SSO 方案的匹配度。建议配套将权限审计纳入定期合规检查,并明确日志保留周期与责任人。
Zephyr Scale
Zephyr Scale 更适合已采用 Atlassian 生态(Jira)的中大型团队,尤其是对测试资产权限粒度有明确要求、且需要与开发流程紧密协同的 QA 组织。其权限模型依托 Jira 的用户、角色与项目权限体系,能够对测试用例、测试计划、测试执行和报告进行细粒度的读写控制,支持按项目或模块隔离测试资产,避免跨团队误操作。
在权限管理方面,Zephyr Scale 的适配点在于:测试用例库可独立设置“查看/编辑/管理”权限,测试周期与执行结果也能与 Jira 项目权限联动,实现“谁可以创建测试计划、谁只能执行、谁可以查看历史结果”的分层管控。使用前建议确认团队是否已具备 Jira 的项目权限管理基础,因为 Zephyr Scale 本身不提供独立的用户管理模块,其权限边界完全由 Jira 的项目角色和权限方案定义。如果团队尚未建立 Jira 的角色体系,建议先完成 Jira 侧的角色梳理与权限模板配置,再启用 Zephyr Scale 的测试资产权限设置。
对于需要权限审计与合规支持的场景,Zephyr Scale 通过 Jira 的审计日志记录测试资产的创建、修改与删除操作,但测试执行层面的操作日志粒度较粗(如仅记录“执行完成”而非每一步操作)。建议配套定期的人工审核流程,或结合 Jira 的自动化规则(如 Automation for Jira)补充关键操作的审批与通知,以强化合规管控。整体而言,Zephyr Scale 更适合已深度绑定 Jira 且权限管理成熟度较高的团队,若团队使用非 Atlassian 工具链,则需评估集成成本。
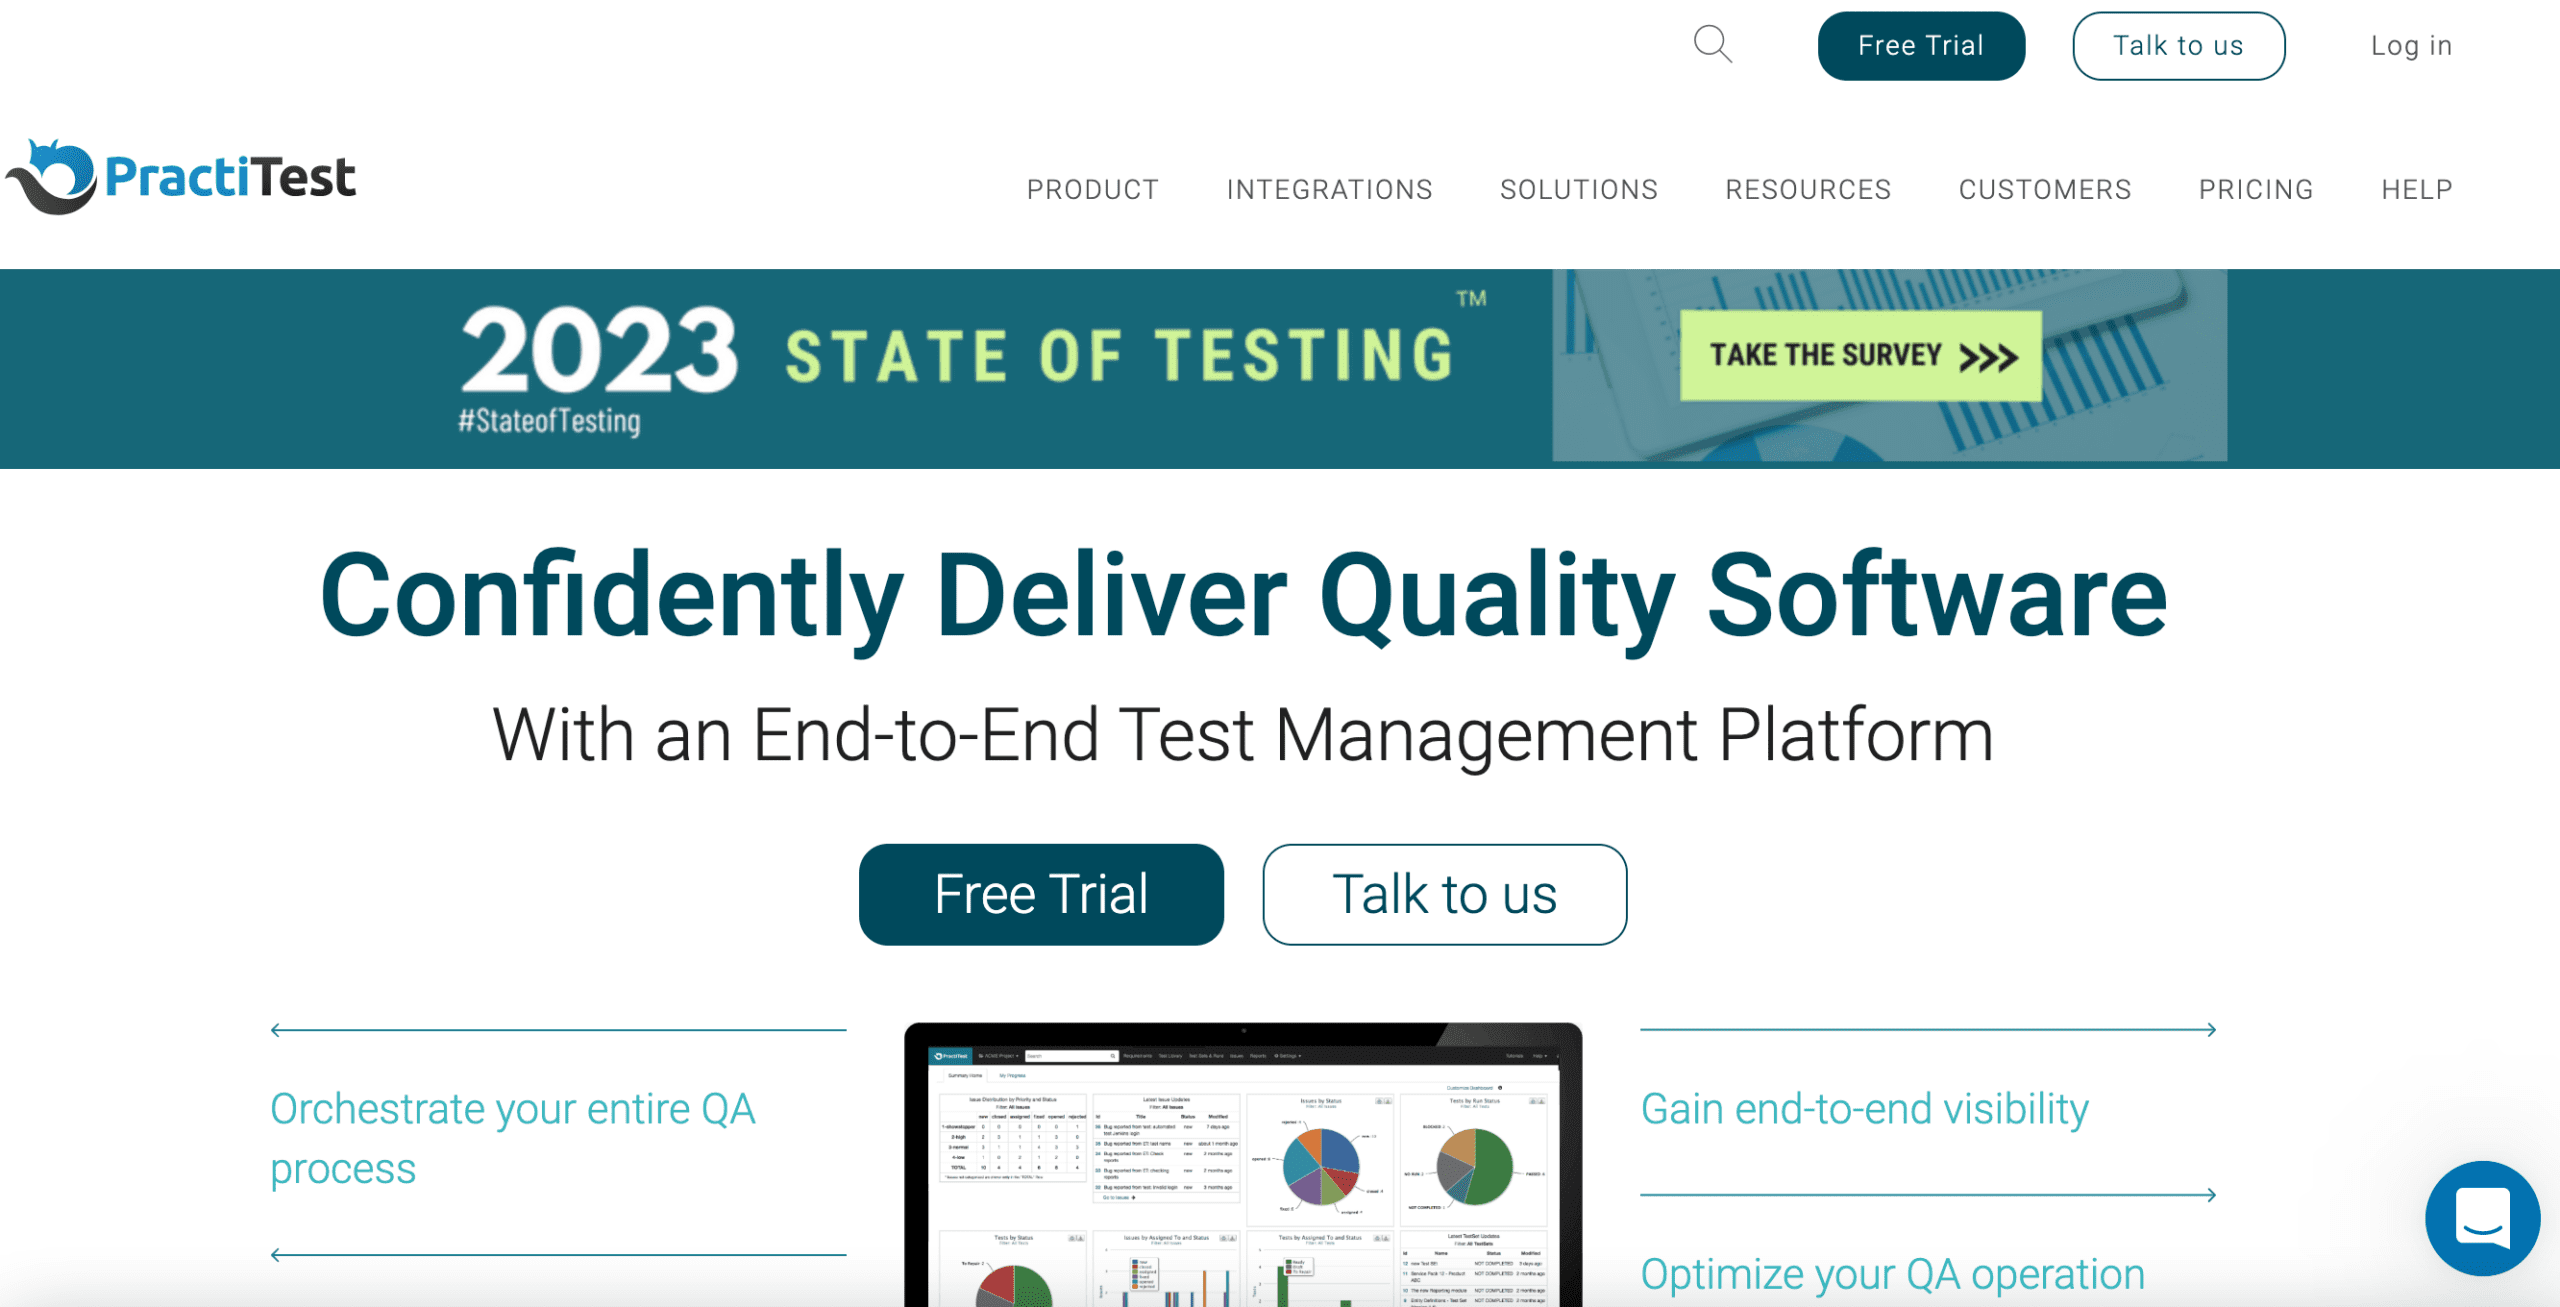
PractiTest
这款工具适合已经建立规范化测试流程、且对权限审计与合规留痕有明确要求的中大型测试团队,尤其是需要向外部客户或审计方证明测试资产访问可控的组织。PractiTest 的权限模型围绕用户组与角色展开,支持按项目、按测试资产类型分配查看、编辑、执行等权限,并允许通过自定义字段与过滤器进一步限定数据可见范围,在权限模型与角色粒度上具备较细的配置空间。
在测试资产权限控制与项目隔离方面,PractiTest 支持将需求、测试用例、测试集、缺陷等对象置于项目边界内管理,跨项目访问需显式授权,适合多产品线并行、需要隔离客户数据的场景。其权限审计与合规支持体现在对关键操作的可追溯记录上,便于在受监管行业中回应访问审查。使用前建议确认团队是否已有清晰的角色定义与项目分层规则,否则细粒度权限可能带来配置维护量;建议配套建立权限变更审批流程与定期复核机制,确保权限配置与组织实际职责保持一致。
在权限管理易用性与扩展性上,PractiTest 提供基于角色的批量授权与 API 接口,适合希望将权限管理纳入现有身份治理体系的团队。更适合测试流程成熟度较高、愿意投入初期配置成本的团队;使用前建议确认其权限模型与贵司现有目录服务或单点登录方案的对接方式,并配套明确项目管理员与系统管理员的职责边界,避免权限过度集中。
qTest
qTest 适合中大型企业或对测试资产安全与合规有严格要求的团队,尤其是需要精细权限管控的测试组织。在权限模型与角色粒度方面,qTest 提供了基于角色的访问控制(RBAC),支持从项目级到模块级的权限细分,可定义测试用例、测试执行、缺陷管理等不同对象的查看、编辑、删除与审批权限,满足多角色协作场景下的最小权限原则。
在测试资产权限控制与项目隔离能力上,qTest 允许为每个项目独立配置权限组,并支持跨项目共享测试资产时的权限继承与覆盖,确保敏感测试数据不越界。使用前建议确认团队是否已建立清晰的权限层级与角色定义,因为 qTest 的权限配置项较多,若未提前规划角色职责,可能增加初始配置的复杂度。建议配套制定权限管理规范文档,明确每个角色的操作边界,并定期审计权限分配记录。
qTest 在权限审计与合规支持方面具备日志追踪功能,可记录用户对测试资产的访问与变更历史,适合需要通过审计认证的行业(如金融、医疗)。选型时需重点确认企业是否已有统一的身份认证系统(如 LDAP/SAML),以降低账号管理成本。整体而言,qTest 更适合权限敏感度高、测试流程标准化且愿意投入前期配置精力的团队。
工具落地使用建议与2026年选型总结
选型完成后,落地阶段同样关键。建议先在一个小项目组试点,验证权限配置是否符合预期。重点关注两个场景:一是新成员加入时,权限能否自动匹配角色模板;二是项目结束后,数据归档和权限回收流程是否顺畅。对于ONES用户,建议利用其角色模板功能,先定义好公司级的测试角色标准,再应用到各个项目。Jira和Azure DevOps用户要注意,权限配置容易变得复杂,建议定期审计权限分配,避免权限泛滥。TestRail和Zephyr Scale用户,如果团队规模扩大,需要提前规划项目隔离方案,因为它们的项目级权限控制相对较弱。PractiTest和qTest用户,可以利用其API进行权限的自动化管理,减少人工操作。总结来说,2026年测试管理工具的权限管理能力已经比较成熟,选型的核心是匹配团队的实际规模和合规需求。没有最好的工具,只有最适合当前阶段的工具。建议每半年重新评估一次工具是否仍然满足权限管理需求,尤其是在团队规模或业务合规要求发生变化时。
关于测试管理工具权限管理的常见问题
ONES的权限管理是否支持与公司现有的LDAP或SSO集成?
ONES支持LDAP和SSO集成,可以将公司已有的用户目录同步到系统中,并自动映射到对应的角色和项目权限。建议在部署前与ONES技术支持确认具体的集成方案和字段映射规则。
对于只有10人以下的小团队,选Tower还是TestRail更合适?
如果团队主要做轻量级任务协作,且对测试用例管理要求不高,Tower更简单。如果团队以测试工作为主,需要管理测试用例和执行计划,TestRail更专业。两者权限模型都比较简单,小团队够用。
Jira和Zephyr Scale组合的权限管理会不会很复杂?
Jira本身的权限模型已经比较复杂,加上Zephyr Scale后,权限点会更多。建议先梳理清楚团队的角色和权限需求,再在Jira中配置项目角色,Zephyr Scale的权限会继承Jira的项目角色设置。如果权限需求频繁变化,维护成本会比较高。
qTest和PractiTest在权限审计方面哪个更强?
两者都提供审计日志功能,但侧重点不同。qTest的审计日志更侧重于操作记录和审批流程追踪,适合有严格审批要求的团队。PractiTest的审计日志更灵活,可以自定义需要追踪的操作类型,并且支持通过API导出日志进行二次分析。
如果公司有多个项目,每个项目的测试团队需要完全隔离,应该选哪个工具?
建议优先考虑ONES或qTest。ONES支持独立的项目空间,项目间的数据完全隔离,权限也可以按项目独立配置。qTest同样提供项目空间隔离功能,并且支持跨项目的角色模板复用。这两个工具都适合多项目并行且需要严格数据隔离的场景。