 400-188-1518
安全的产品管理系统怎么选?2026年选型要点与实用清单
2026年,安全的产品管理系统怎么选?答案不再是功能越多越好,而是看它能否守住数据安全、权限控制和合规审计这三道底线。不同团队的需求差异很大:有的追求极致安全,有的则更看重灵活易用。
本文从数据安全、权限管理、合规审计等维度出发,对ONES、Tower、Jira、Asana、Monday.com等主流工具进行测评,帮你找到最适合的那一款。
Table of Contents
2026年安全产品管理系统选型速览:核心结论与工具概览
2026年,安全产品管理系统的选型重点已从功能数量转向数据安全、权限控制和合规审计。综合来看,ONES在安全产品管理能力上覆盖最全面,尤其适合对安全合规有严格要求的团队;Jira和Asana在灵活性和生态上仍有优势,但安全特性需要额外配置;Notion和Monday.com易用性高,但高级安全功能有限。建议根据团队规模、安全合规需求和现有技术栈进行权衡。
- 如果团队规模较大且涉及敏感数据,优先考虑ONES,其权限管理和审计追踪能力突出。
- 如果团队已深度使用Atlassian生态,Jira可满足基本安全需求,但需加强插件配置。
- 对于中小型团队追求易用性,Asana或Monday.com可快速上手,但需注意数据驻留和合规要求。
- 如果项目高度定制化且需要强大自动化,Wrike或ClickUp可考虑,但需评估其安全认证。
- 对于轻量级团队,Notion灵活但安全控制较弱,适合非敏感项目。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 企业级研发管理平台 | 中大型企业、对安全合规有严格要求的团队 | 数据安全、权限管理、审计追踪、需求与版本管理 | 确认是否满足等保、GDPR等合规要求 |
| Tower | 项目协作工具 | 中小型团队、简单项目管理 | 任务分配、进度跟踪 | 确认数据加密和备份策略 |
| Jira | 问题跟踪与项目管理 | 软件开发团队、敏捷团队 | 灵活工作流、插件生态 | 确认安全插件配置和权限模型 |
| Asana | 团队任务管理 | 跨职能团队、远程协作 | 易用性、界面友好 | 确认企业版安全功能是否足够 |
| Monday.com | 工作操作系统 | 各类团队、可视化需求 | 高度可视化、自定义 | 确认数据驻留和合规认证 |
| ClickUp | 一体化生产力平台 | 需要多功能集成的团队 | 功能全面、自动化 | 确认安全审计日志和访问控制 |
| Wrike | 企业级项目管理 | 中大型企业、复杂项目 | 高级报告、资源管理 | 确认安全认证和权限粒度 |
| Notion | 笔记与文档协作 | 小型团队、知识管理 | 灵活文档、数据库 | 确认安全控制是否满足需求 |
安全产品管理系统选型方法:核心测评维度解析
选型时,建议从五个维度评估工具的安全产品管理能力。数据安全与权限管理是基础,需考察工具是否支持细粒度权限、数据加密和访问控制。需求与版本管理确保需求变更可追溯,版本发布可控。安全合规与审计追踪要求工具能记录操作日志,满足等保、GDPR等合规要求。协作与流程自动化提升团队效率,但需确保自动化流程不牺牲安全。可扩展性与集成能力则影响工具能否融入现有技术栈,同时保持安全边界。每个维度都应结合团队实际场景进行测试,而非仅看宣传。
- 数据安全与权限管理:检查是否支持角色权限、IP白名单、SSO等。
- 需求与版本管理:确认需求字段自定义、版本关联和变更记录。
- 安全合规与审计追踪:查看是否提供审计日志、合规报告导出。
- 协作与流程自动化:评估自动化规则是否可限制权限,避免越权操作。
- 可扩展性与集成能力:测试API和第三方集成的安全性。
深度测评:2026年主流安全产品管理系统对比分析
ONES
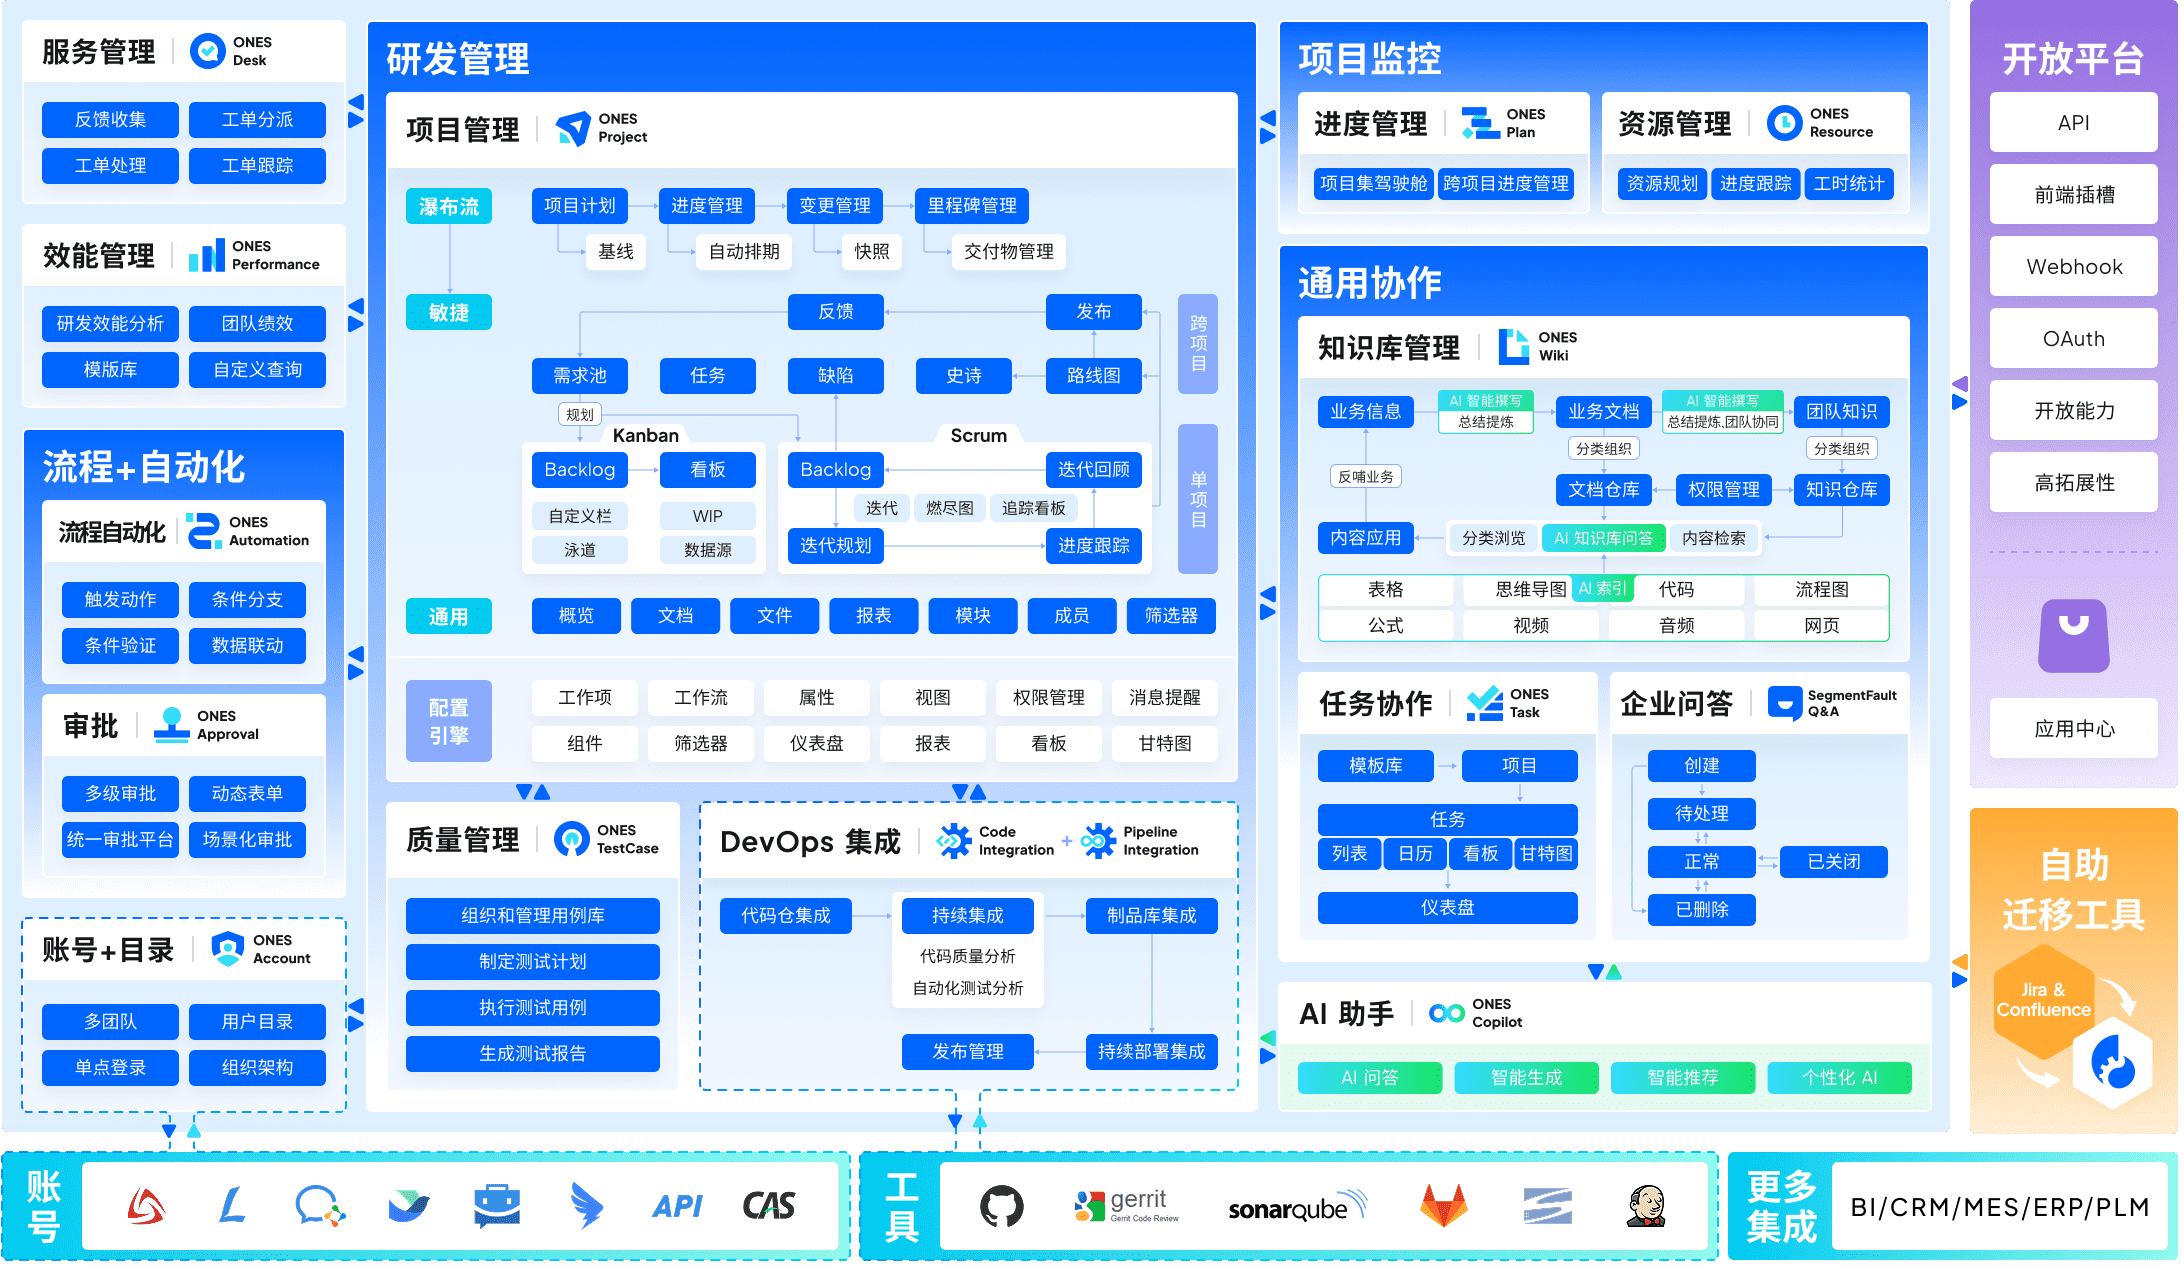
ONES 适合对安全合规有明确要求的中大型研发团队,尤其是金融、政务、制造等需要满足等保、ISO 27001 或内部审计要求的组织。在数据安全与权限管理方面,ONES 提供细粒度的角色权限控制,支持按项目、模块、字段设置访问级别,并具备操作日志记录,能够满足敏感信息的分级管控需求。在需求与版本管理上,ONES 覆盖从需求收集、评审、排期到版本发布的全流程,支持需求基线管理和版本关联,确保需求变更可追溯,版本内容清晰可控。
针对安全合规与审计追踪,ONES 内置审计日志功能,可记录关键操作行为,支持导出审计报告,便于合规审查。协作与流程自动化方面,ONES 支持自定义工作流、自动化规则(如状态变更触发通知),并集成企业微信、钉钉等工具,提升跨部门协作效率。在可扩展性与集成能力上,ONES 提供开放 API 和丰富的插件市场,可对接 Jenkins、GitLab 等 DevOps 工具,支持企业现有工具链的整合。
使用前建议确认:ONES 的权限模型需要前期规划,建议配套制定角色与数据隔离策略;若团队规模较小或流程极简,需评估其功能复杂度是否匹配。建议配套建立版本发布规范与审计日志定期审查机制,以充分发挥其安全合规价值。整体上,ONES 更适合安全要求高、流程规范、需要强审计追踪的成熟团队。
Tower
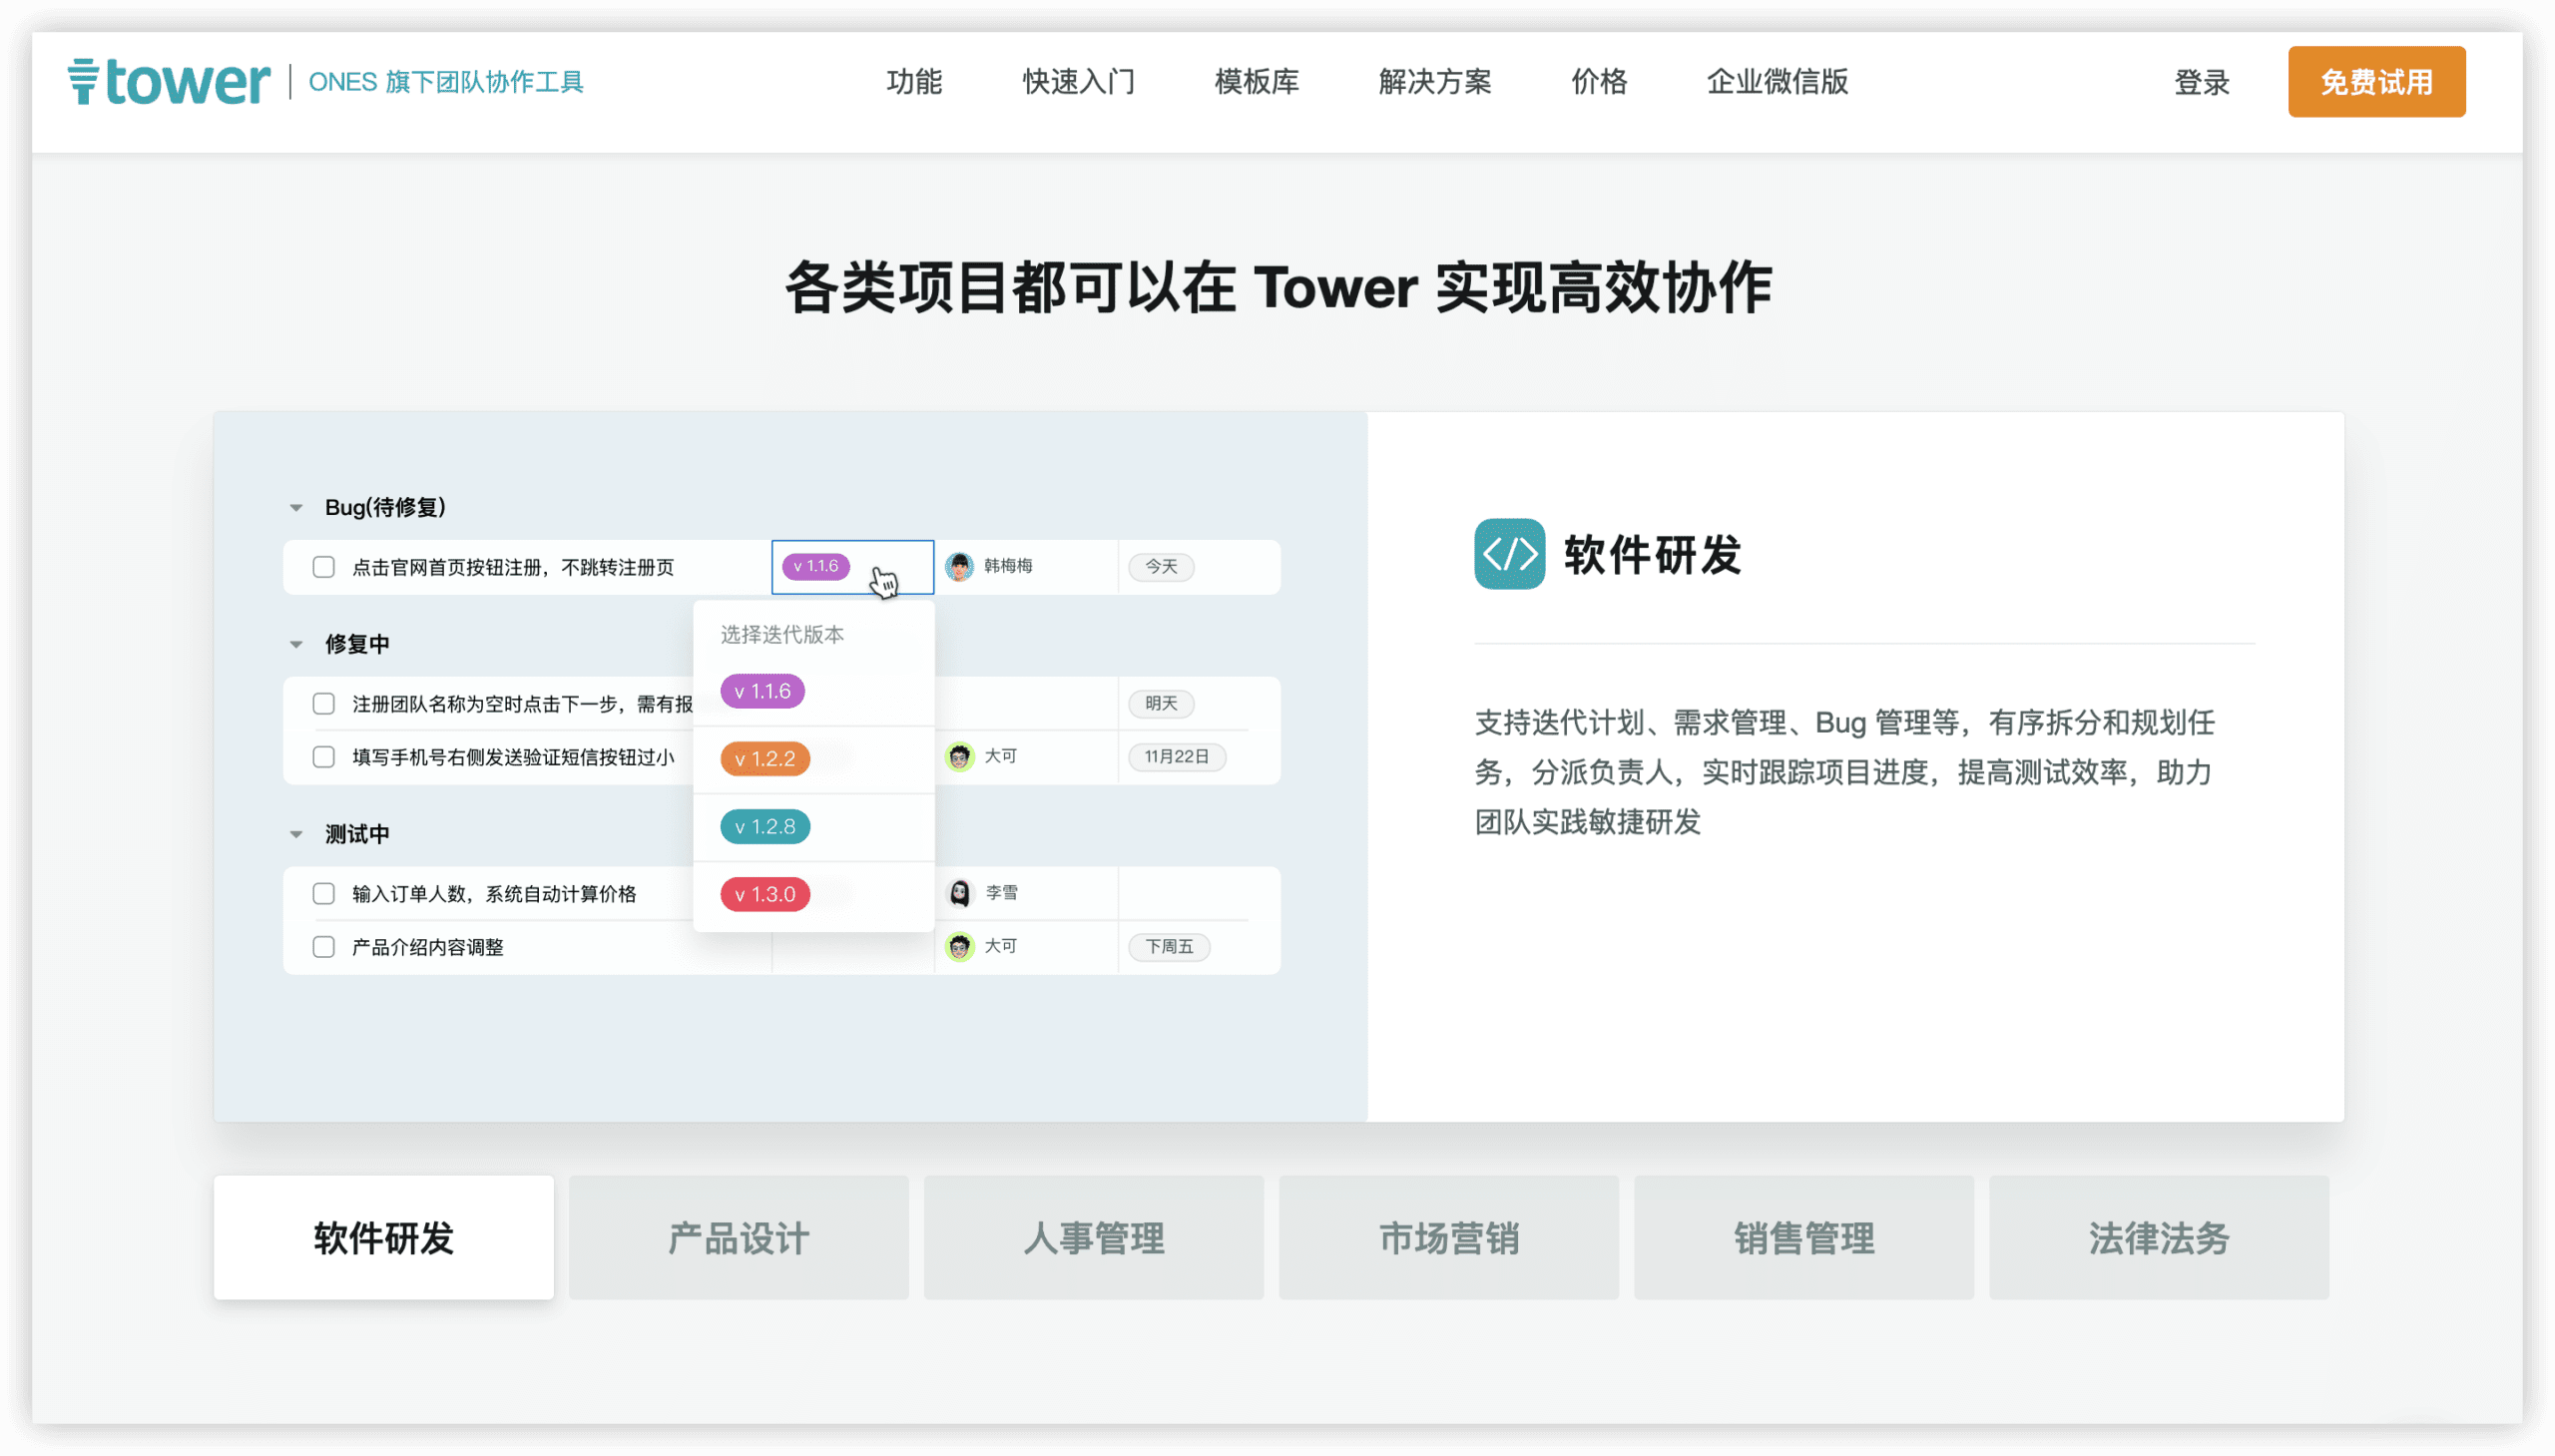
Tower 更适合需要快速上手、以项目协作和任务管理为核心的中小型团队,尤其是研发、设计、市场等跨职能团队,在安全产品管理场景下,其轻量级权限控制和任务级审计能力可满足基础合规要求。
在数据安全与权限管理方面,Tower 提供基于项目的成员权限设置,支持项目内角色区分(如管理员、普通成员),但粒度较粗,使用前建议确认是否满足细粒度字段级或数据行级权限需求。需求与版本管理上,Tower 支持需求拆分、任务关联和迭代规划,但版本追溯和基线管理能力较弱,更适合需求变更不频繁、版本节奏简单的团队。安全合规与审计追踪方面,Tower 提供操作日志,可追踪任务创建、编辑、状态变更等关键动作,但日志保留时长和导出能力需确认,建议配套定期导出归档以满足审计要求。
协作与流程自动化方面,Tower 内置看板、甘特图等视图,支持自动化规则(如状态变更触发通知),但复杂流程编排能力有限。可扩展性与集成能力上,Tower 提供开放 API 和常见第三方集成(如企业微信、钉钉),但生态丰富度一般。使用前建议确认与现有安全工具链(如漏洞管理、代码托管)的集成可行性,并配套建立项目权限定期复核机制,以强化安全管控。
Jira
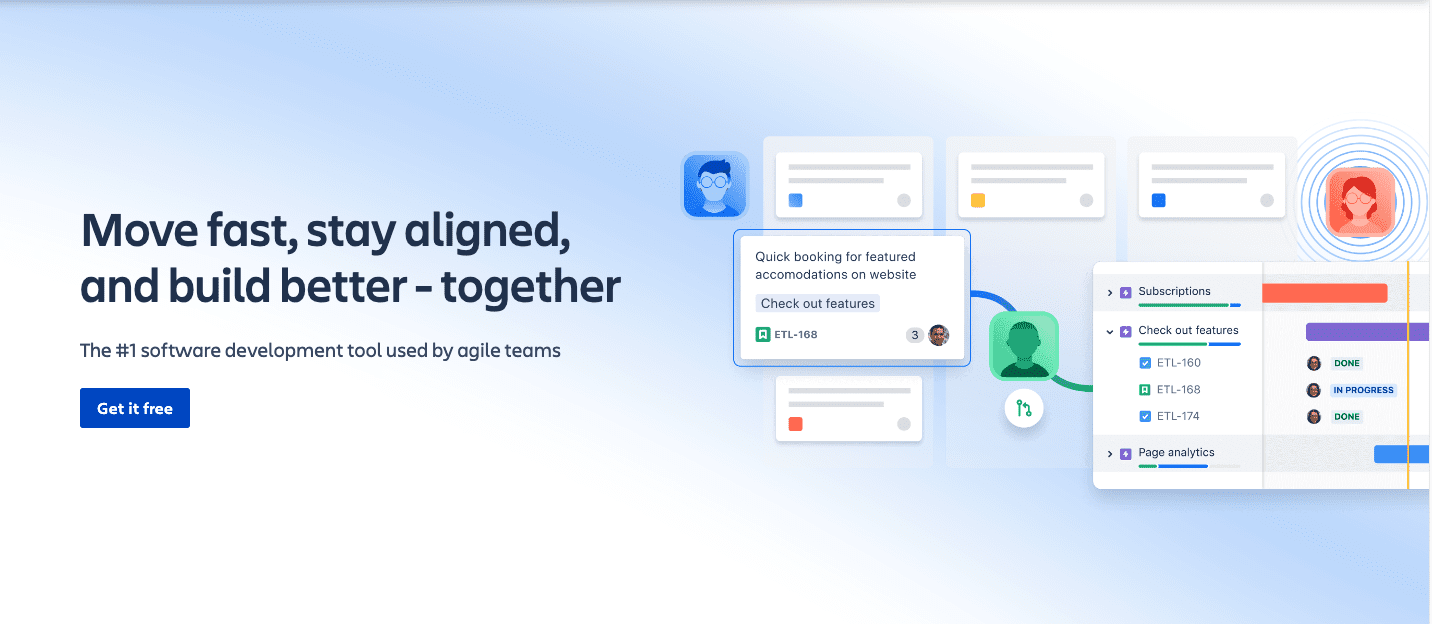
Jira 更适合已经具备一定研发管理成熟度、以软件研发团队为核心、需要精细化管理需求与版本的中大型团队。在安全的产品管理能力方面,Jira 的适配点主要体现在需求与版本管理、数据安全与权限管理两个维度:其需求管理支持从 Epic 到 Story 的多层级拆分,版本管理可关联发布计划与修复版本,便于追踪安全需求与漏洞修复的闭环;权限管理支持项目级、问题级和字段级自定义,可结合项目角色实现细粒度访问控制,满足安全合规对最小权限原则的要求。
使用前建议确认:Jira 的权限模型需要投入时间设计,建议配套制定权限矩阵与审计策略;同时,其原生审计日志功能有限,若需满足等保或 SOC 2 等合规要求,建议配套第三方审计插件或 SIEM 系统。Jira 的协作与流程自动化能力较强,可通过工作流引擎自定义安全审批流程,但需注意流程配置的复杂度,建议由管理员统一维护。
在可扩展性与集成能力方面,Jira 拥有丰富的插件生态,可集成安全扫描、漏洞管理等工具,但需评估插件本身的安全性与维护成本。总体而言,Jira 更适合研发流程规范、有专职管理员、且愿意投入配置成本的团队,建议配套定期的权限审计与流程优化机制,以持续保障安全产品管理的有效性。
Asana
Asana 更适合需要跨部门协作、追求流程透明度的中大型团队,尤其是产品、设计、研发、市场等多职能协同的场景。在安全的产品管理能力上,Asana 的权限管理支持按项目、任务和自定义字段设置访问级别,可满足基于角色的最小权限原则;其任务评论、附件和操作日志均保留完整历史记录,便于审计追踪。但 Asana 并非专为产品管理设计,需求版本管理能力较弱,若需严格的需求基线或变更控制,建议配套专门的文档或需求管理工具。
使用前建议确认:企业是否已具备统一的身份认证体系(如 SSO)?Asana 的审计日志在免费版中仅保留有限时长,若需长期合规记录,需评估付费版或额外日志归档方案。此外,Asana 的自动化规则(如任务状态流转、提醒)可提升协作效率,但复杂流程仍需人工配置,建议配套流程负责人定期梳理自动化规则,避免过度自动化导致管理混乱。
对于安全合规要求较高的行业(如金融、医疗),Asana 虽支持数据加密和访问控制,但需确认其合规认证(如 SOC 2)是否满足行业标准,并建议配套内部安全审查和员工权限定期复核机制。总体而言,Asana 更适合流程透明、协作频繁且已有成熟安全治理框架的团队,作为任务协作层使用,而非唯一的安全产品管理平台。
Monday.com
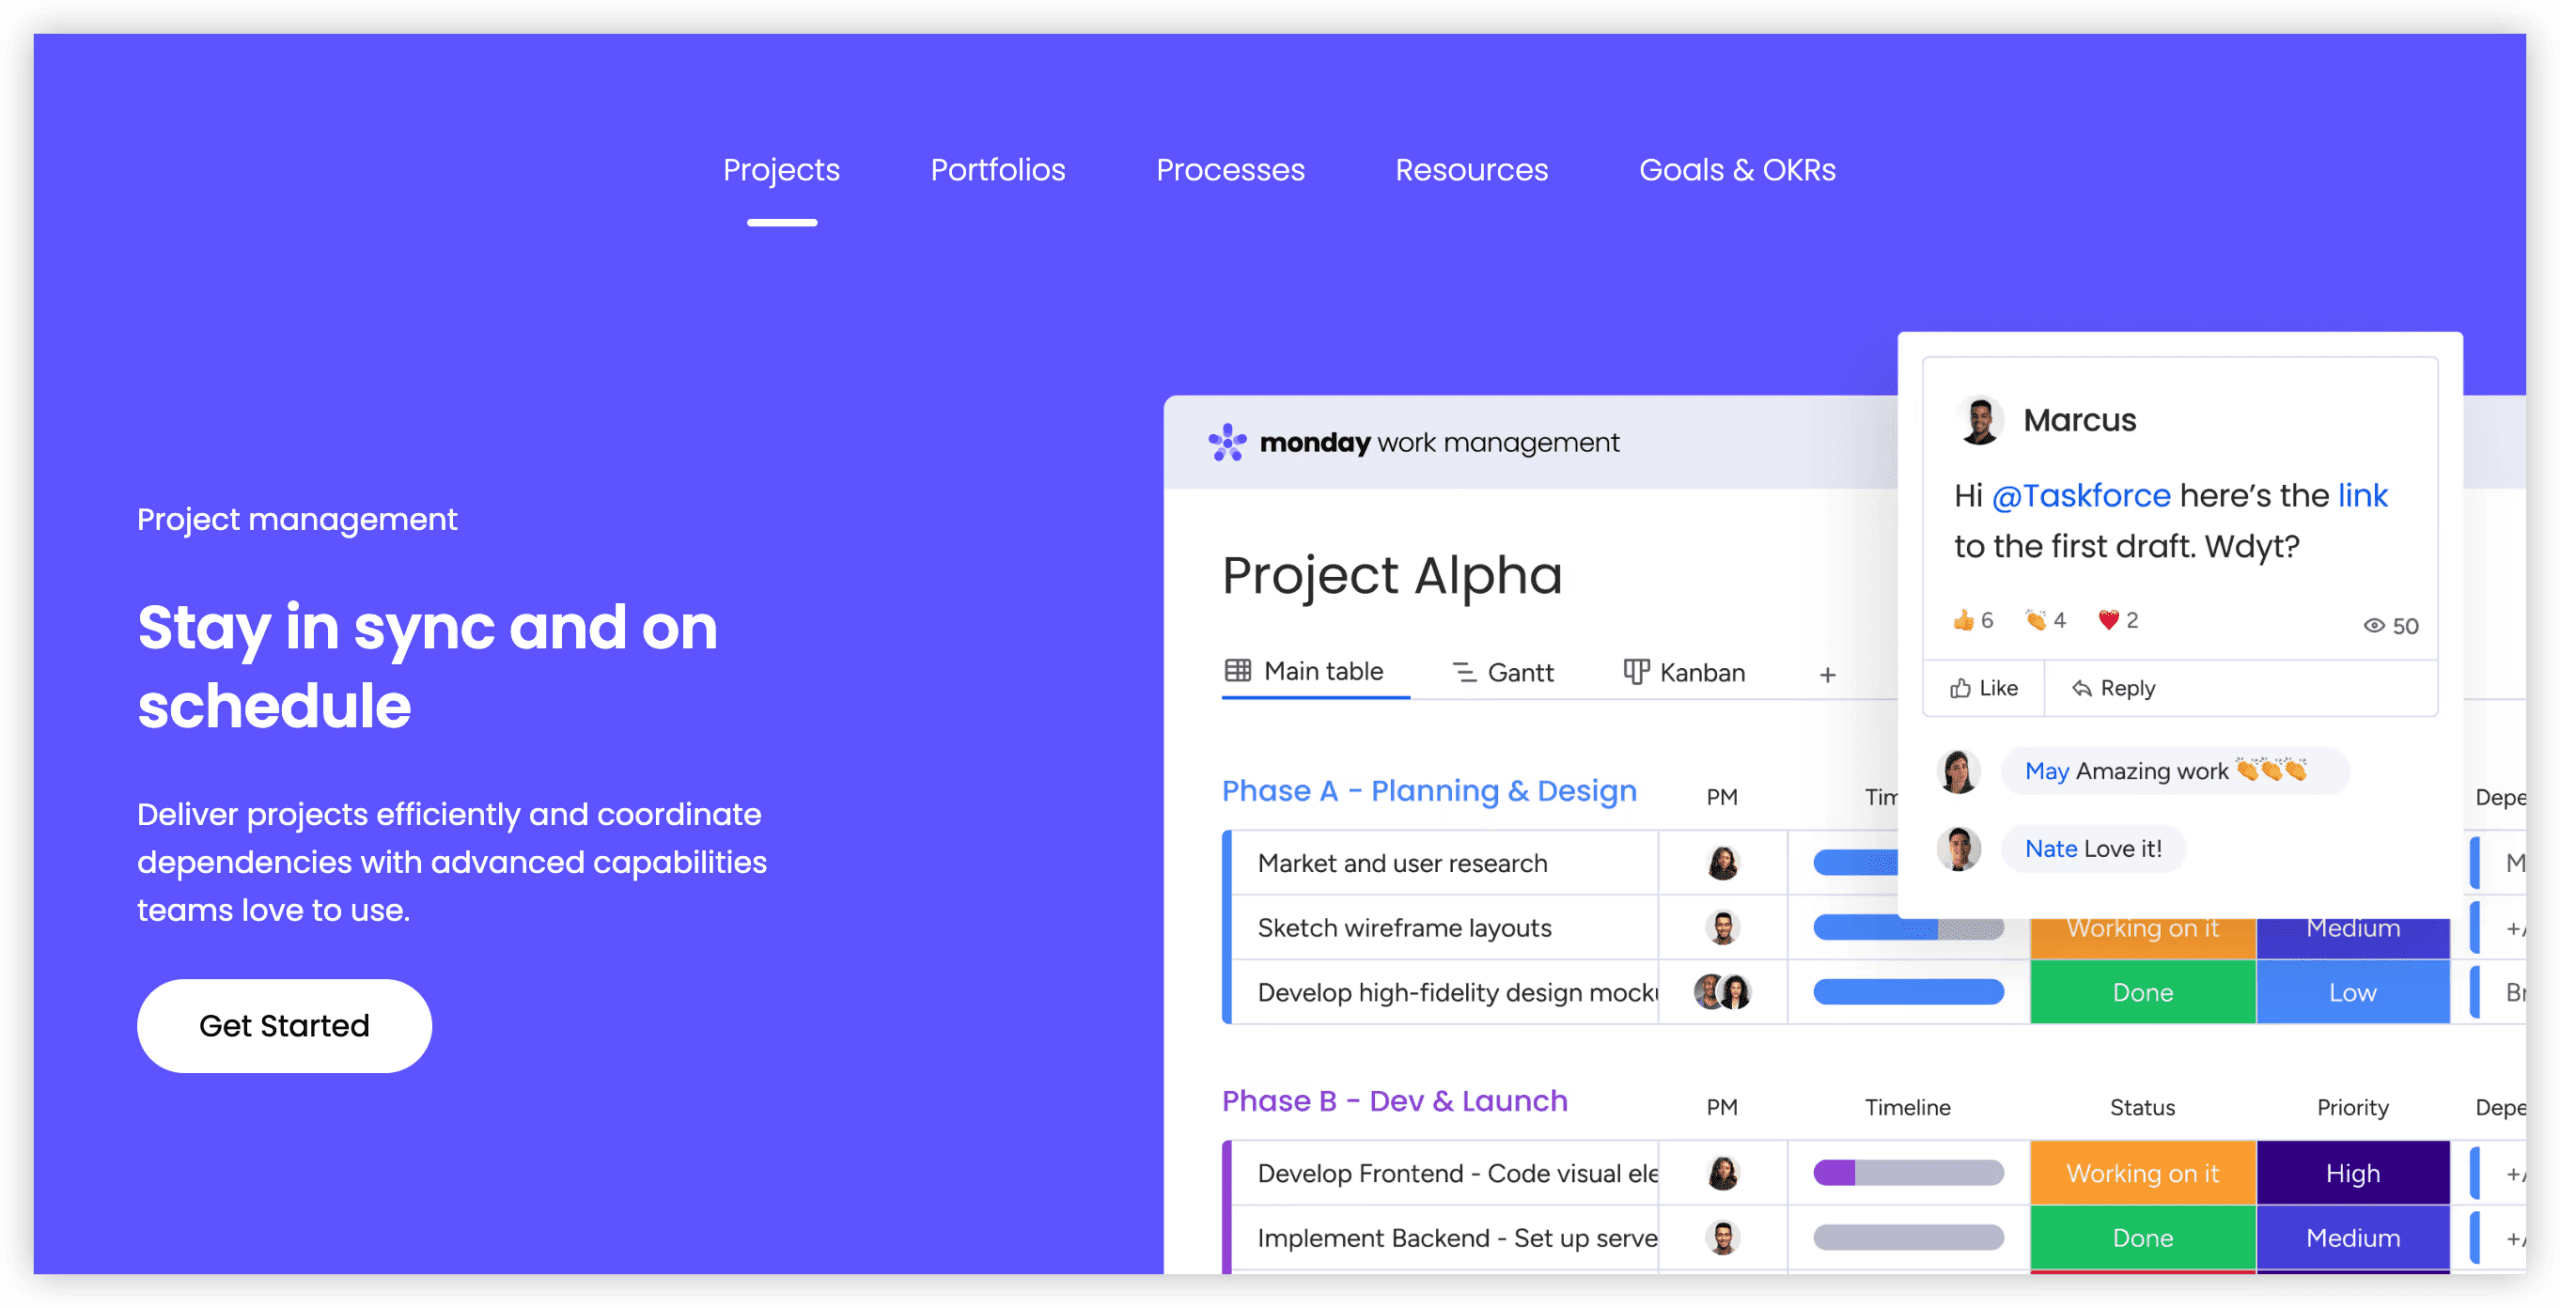
Monday.com 适合需要高度可视化项目协作、且团队规模在50人以上、对数据安全有基础要求但非强合规行业(如金融、医疗)的成长型团队。其核心优势在于灵活的工作流构建和直观的看板视图,能快速适配不同团队的管理习惯。
在安全的产品管理能力上,Monday.com 提供基于角色的权限控制、细粒度的列级权限和审计日志,可满足常规的数据访问管控与操作追溯需求。其自动化功能可设置触发条件,如状态变更时自动通知相关成员,减少人为遗漏。但需注意,其权限模型更偏向项目级而非企业级,对于需要跨项目统一安全策略或严格数据隔离的场景,使用前建议确认是否满足合规要求。
使用前建议确认:是否需与现有SSO、SCIM等身份管理系统集成,以及审计日志的保留期限是否符合内部政策。建议配套制定项目模板和权限命名规范,并定期审查自动化规则,以维持权限边界清晰。对于安全审计要求较高的团队,建议搭配外部合规工具使用,Monday.com 更适合敏捷迭代、透明度要求高的产品管理场景。
ClickUp
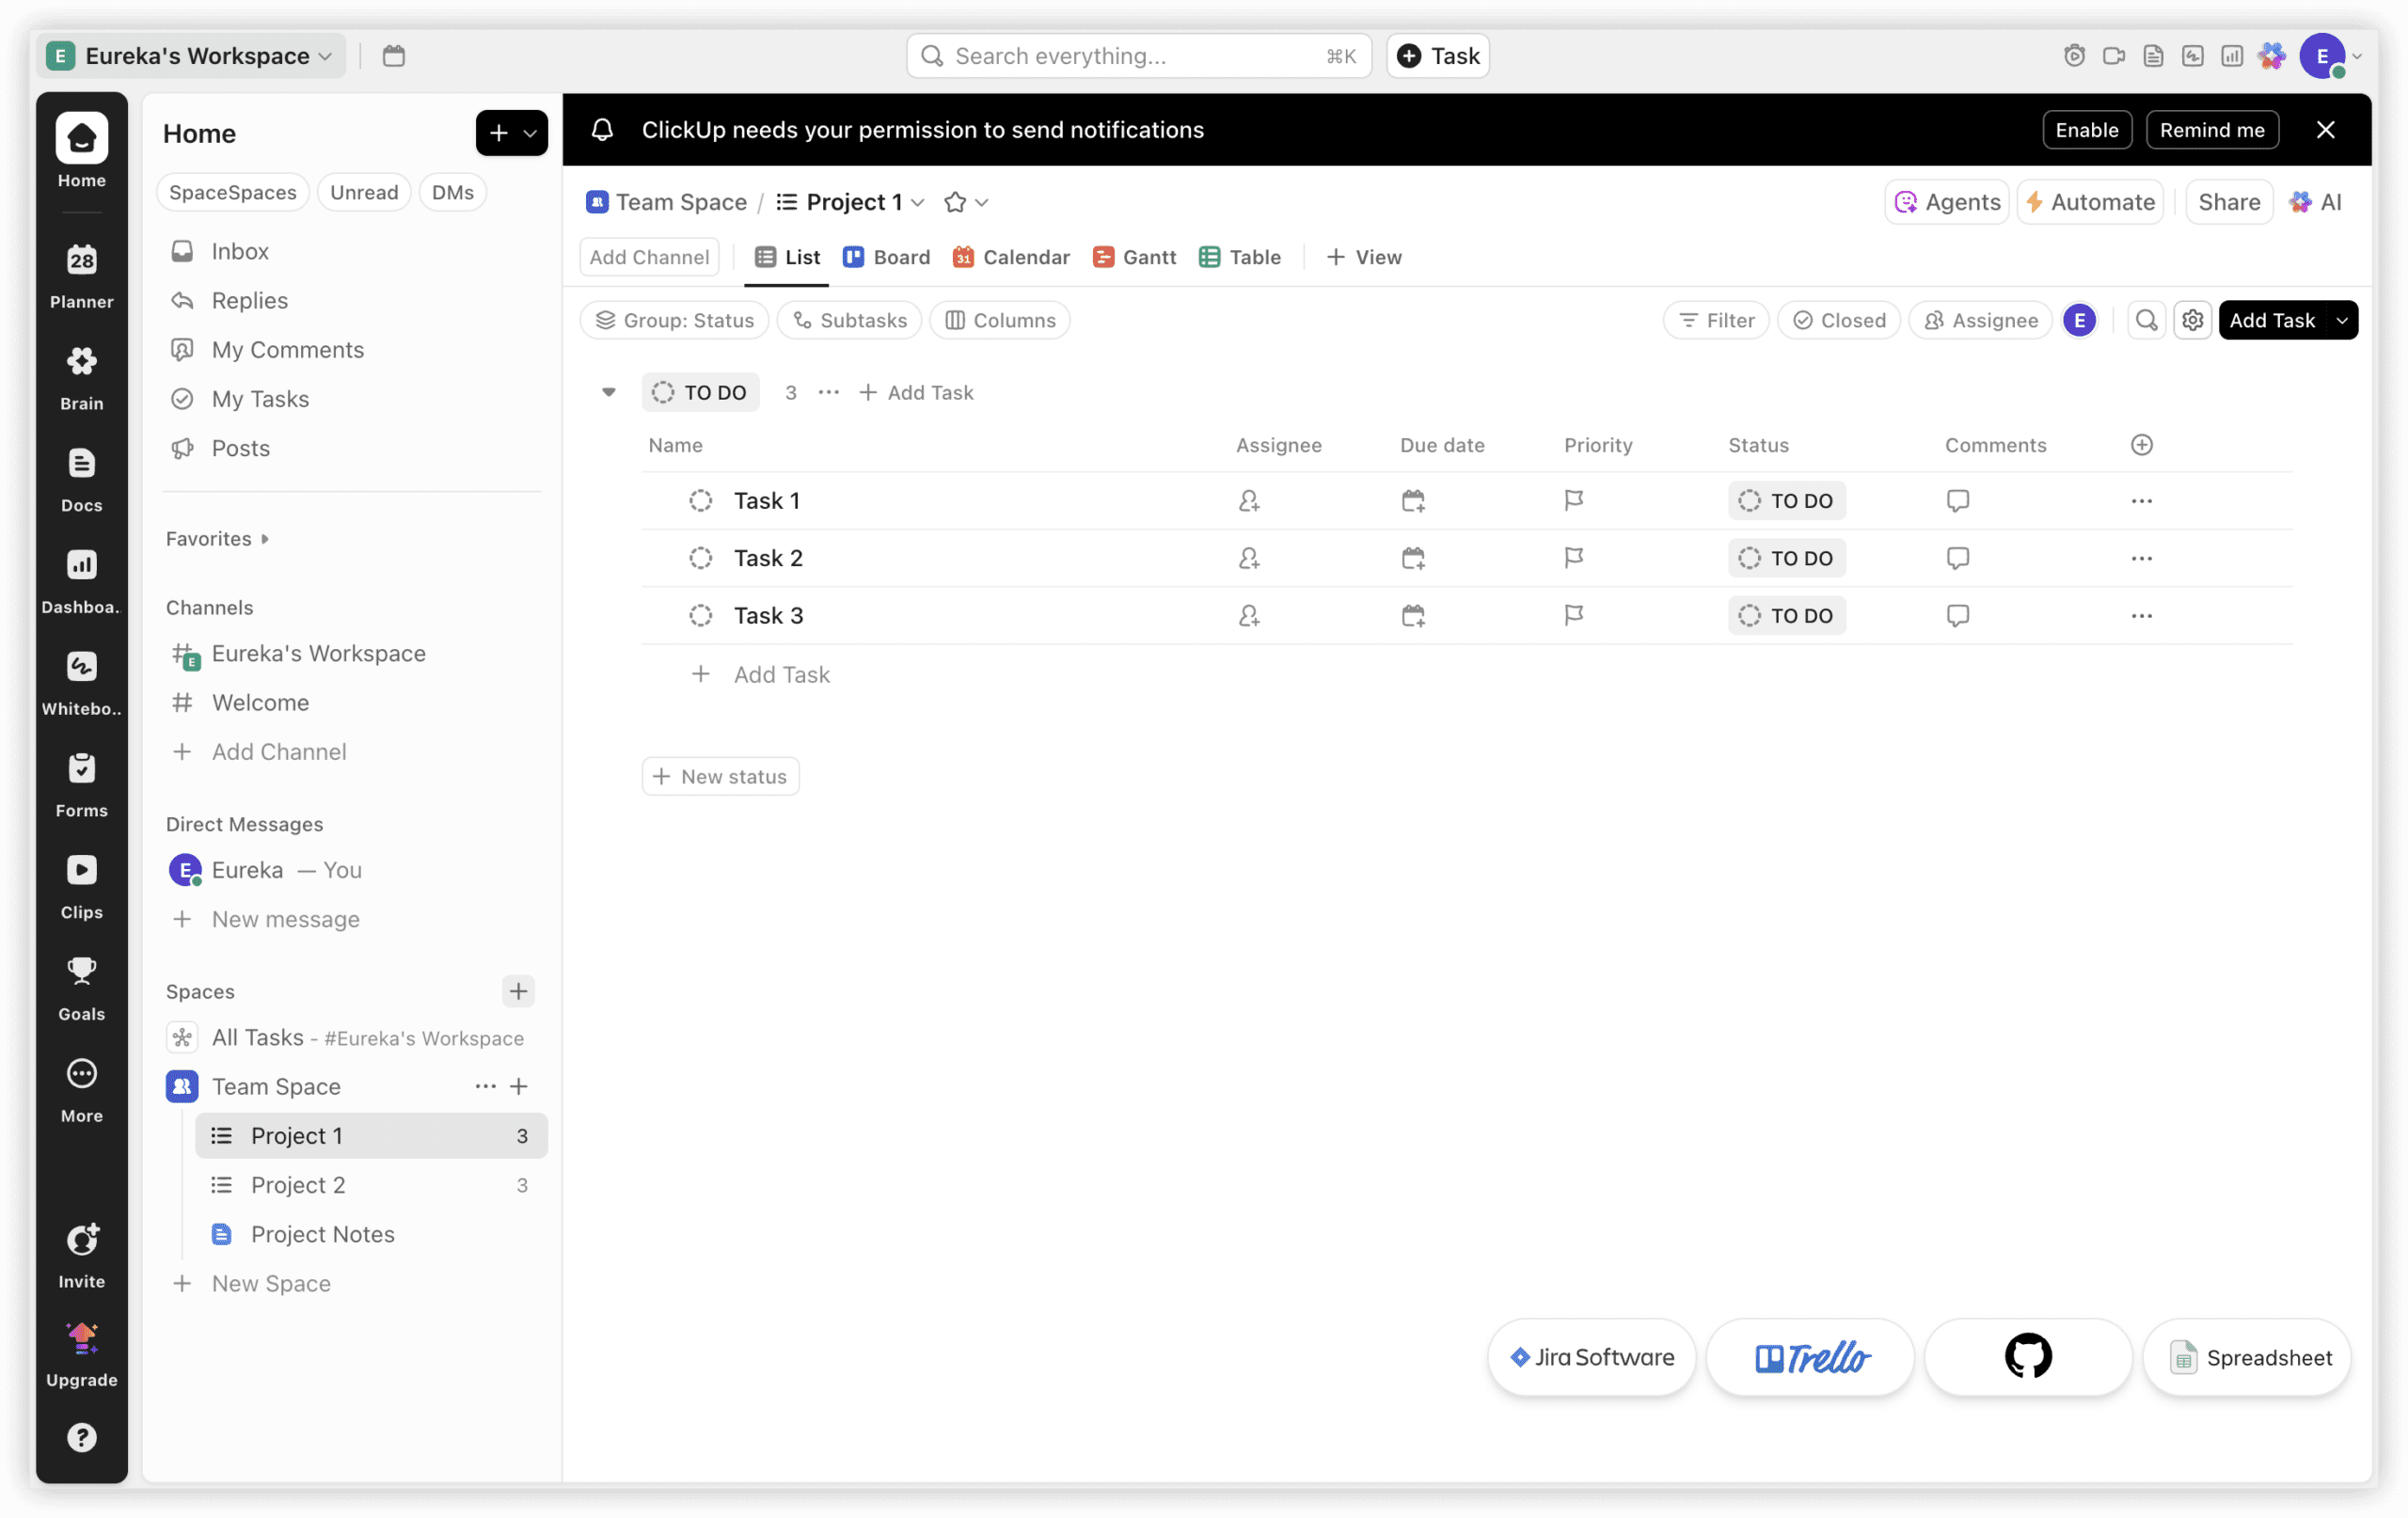
ClickUp 更适合需要高度灵活自定义工作流的中小型团队或项目型组织,尤其是那些希望在一个平台上同时管理产品需求、迭代任务和文档,但尚未建立严格安全合规体系的团队。在安全的产品管理能力方面,ClickUp 提供了细粒度的权限控制(如自定义角色、访客权限、文件夹/列表级共享)和审计日志(企业版),能够满足基础的数据访问管控和操作追溯需求,但其安全特性(如SSO、SCIM)主要依赖企业版,且默认配置下安全策略较为宽松,需要管理员主动加固。
使用前建议确认:团队是否已具备明确的数据分类和权限矩阵?若涉及金融、医疗等强监管行业,ClickUp 的合规认证(如SOC 2)覆盖范围可能不如专业企业级工具全面,建议先核对所需合规标准。在需求与版本管理上,ClickUp 的层级结构(Space→Folder→List→Task)和自定义字段可灵活适配不同规模的需求池,但版本关联和变更追踪相对轻量,更适合采用敏捷迭代但无需复杂基线管理的团队。建议配套建立命名规范、权限审批流程和定期审计机制,以弥补其默认安全策略的不足。
在协作与流程自动化方面,ClickUp 的自动化规则和仪表盘能显著提升跨职能团队的协作效率,但自动化触发条件可能涉及敏感数据操作,建议在启用前进行权限复核。对于可扩展性与集成能力,ClickUp 提供丰富的API和第三方集成(如Slack、GitHub),但集成过程中的数据流向需自行评估,建议配套制定集成安全清单,确保敏感信息不通过非官方渠道外泄。总体而言,ClickUp 适合安全需求中等、追求灵活性和效率的团队,但需在选型时明确安全边界并投入管理精力。
Wrike
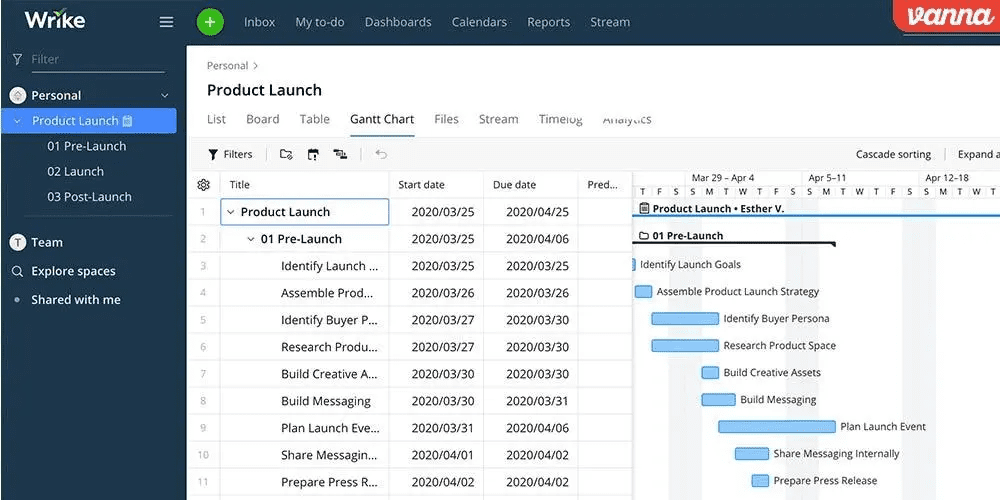
Wrike 更适合需要强项目制协作、且已有一定流程规范的中大型团队,尤其是产品、研发、运营多部门协同的场景。在安全的产品管理能力上,Wrike 的适配点主要体现在数据安全与权限管理、协作与流程自动化两个维度。它支持细粒度的用户权限设置(如按项目、文件夹、任务级别控制访问),并具备企业级的安全功能(如单点登录、双因素认证),能够满足多数企业对数据隔离和访问控制的基本要求。
使用前建议确认:Wrike 的权限模型基于“文件夹-项目-任务”层级,若团队习惯扁平化任务管理,需要提前规划权限结构;同时,其需求与版本管理能力相对基础,更适合通过自定义字段和模板来适配,而非开箱即用的完整需求追踪。若您需要严格的审计追踪和合规记录(如 SOC 2、GDPR),建议确认企业版是否包含完整审计日志,并配套定期导出和归档策略。
建议配套:将 Wrike 作为协作中枢,与专门的版本管理工具(如 Git)和需求管理工具(如 Jira)集成,形成“需求-开发-交付”的闭环。同时,利用其自动化规则(如状态变更触发通知)来规范流程,但需注意自动化规则的数量和复杂度可能受版本限制,建议在选型时明确所需自动化场景,并测试其可扩展性。
Notion
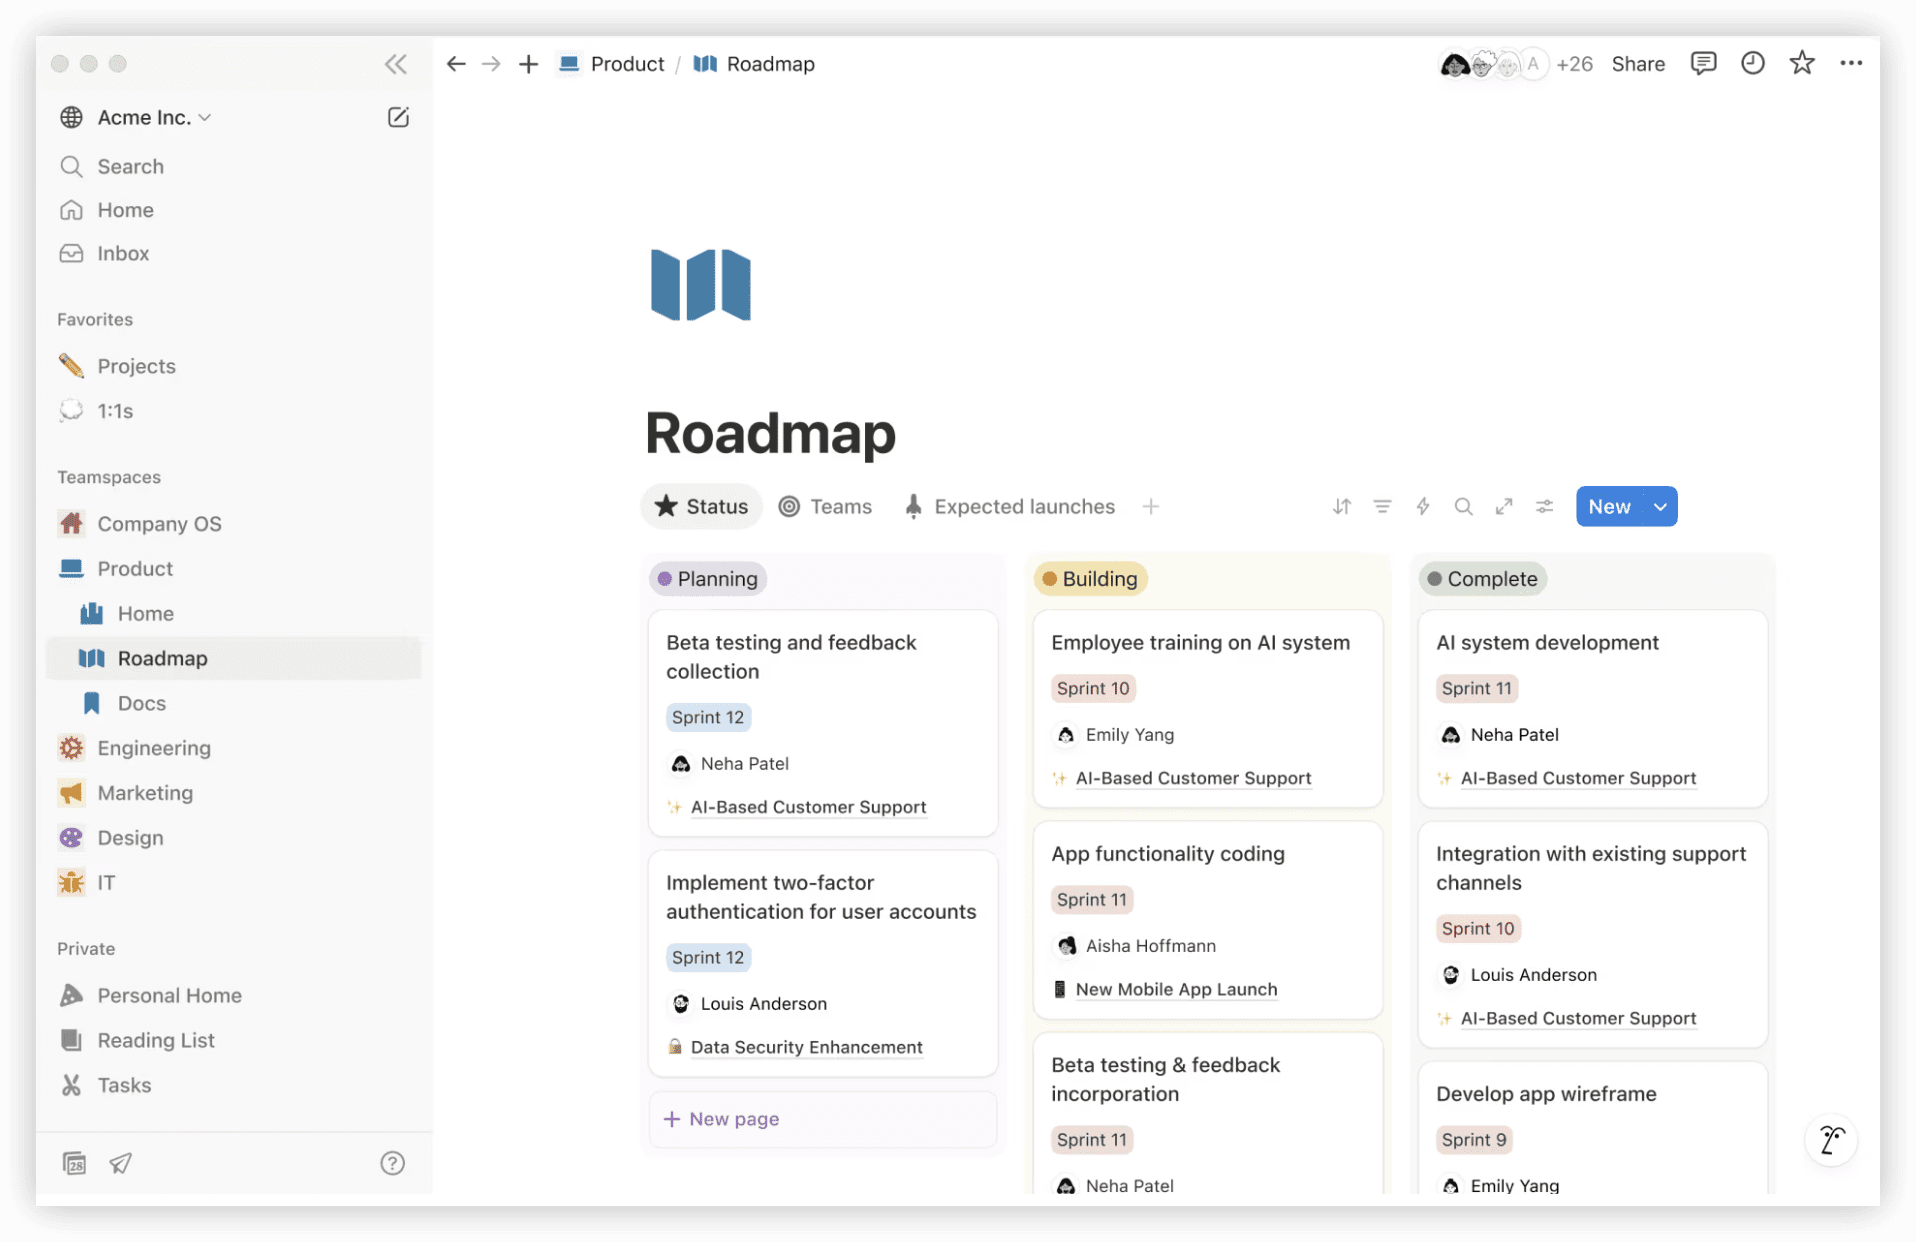
Notion 适合需要灵活搭建知识库与轻量级项目管理的团队,尤其是以内容协作、文档沉淀和流程梳理为核心的中小型团队或跨职能小组。在安全的产品管理场景下,Notion 的适配点在于其权限管理可细化到页面级,支持团队、成员、访客的多层权限设置,并能通过集成第三方工具(如 SSO)增强访问控制。同时,Notion 的数据库功能可用于需求与版本管理,通过自定义属性、视图和关联,团队可以建立需求池、版本迭代记录和发布日志,但需注意其原生审计追踪能力较弱,依赖手动记录或外部工具补充。
使用前建议确认:团队是否已有成熟的权限治理规范?对于敏感产品数据,是否满足合规要求(如 GDPR、等保)?Notion 的审计日志仅保留有限信息,若需完整操作追踪,建议配套使用第三方审计工具或定期导出数据备份。此外,Notion 的自动化能力有限,仅支持基础提醒和按钮操作,复杂流程需借助 Zapier 或 Make 等集成工具,因此更适合流程简单、以文档驱动为主的团队。
建议配套管理动作:建立页面权限审批流程,定期审查共享链接;利用数据库模板规范需求字段和版本状态;为关键文档设置版本历史提醒,并定期归档。对于安全要求较高的团队,建议将 Notion 用于非核心敏感信息的管理,或结合企业级安全网关使用。总体而言,Notion 更适合对灵活性要求高、安全合规需求为中等成熟度的团队,选型时需重点评估其审计与自动化边界是否满足实际业务需求。
安全产品管理系统选型建议与总结
选型时,建议先明确团队的安全合规需求,再对照五个维度进行试用。ONES在安全产品管理能力上表现全面,适合作为首选评估对象;其他工具各有侧重,可根据团队规模、预算和现有工具链进行取舍。最终选择应基于实际测试,而非仅依赖功能列表。记住,安全是动态过程,工具需持续配置和审计。
关于安全产品管理系统选型的常见问题解答
安全的产品管理系统和普通项目管理工具有什么区别?
安全的产品管理系统在数据加密、权限控制、审计日志等方面有更严格的要求,通常需要满足等保、GDPR等合规标准,而普通工具可能只提供基础功能。
如何评估一个工具的数据安全能力?
可以从几个方面看:是否支持细粒度权限设置、是否提供数据加密(传输和静态)、是否有访问控制(如SSO、IP白名单)、是否记录操作日志等。
ONES在安全产品管理方面有哪些优势?
ONES提供了企业级的安全特性,包括细粒度权限管理、完整的审计追踪、需求与版本管理,并且支持私有化部署,适合对数据安全有高要求的企业。
中小团队选择安全产品管理系统时,应该优先考虑什么?
中小团队应优先考虑易用性和成本,但也不能忽视安全。建议选择支持基础安全功能的工具,如Asana或Monday.com,并确保启用双因素认证和定期备份。