 400-188-1518
支持私有化部署的研发管理工具有哪些?2026年选型清单与对比指南
选型支持私有化部署的研发管理工具,核心是看数据主权、流程适配度和团队运维能力。2026年,ONES、Jira Data Center、GitLab Ultimate、Redmine、OpenProject等主流工具各有侧重,没有全能选项,只有最匹配的组合。
本文从私有化部署架构、研发全流程覆盖、自定义工作流、安全合规和系统集成五个维度,对ONES、Tower、Jira Data Center、GitLab Ultimate、Redmine、OpenProject等主流工具进行对比,帮助团队根据自身规模、行业属性和运维条件做出判断。
Table of Contents
2026年支持私有化部署的研发管理工具:快速结论与速览
2026年,支持私有化部署的研发管理工具选择不少,但侧重点差异明显。ONES和Jira Data Center在规模化研发流程管理上更完整,GitLab Ultimate在代码与DevOps一体化上更突出,Redmine和OpenProject以轻量灵活见长,CodeBeamer偏向合规严格的嵌入式或汽车行业,MyCollab适合中小团队。选型时先明确数据主权要求、流程标准化程度和集成需求,再对照工具能力,避免只看功能清单。
- 如果团队规模大、流程复杂,需要统一管理需求、任务、缺陷和迭代,优先评估ONES和Jira Data Center。
- 如果研发管理以代码仓库和CI/CD为核心,GitLab Ultimate更贴合,但需确认其项目管理模块是否满足非技术团队使用。
- 如果预算有限且团队流程简单,Redmine或OpenProject足够,但需自行维护插件和定制。
- 如果所在行业有严格合规要求(如功能安全、审计追踪),CodeBeamer值得重点考察。
- 如果团队在10人以内且希望快速部署,MyCollab可作为轻量备选。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 一体化研发管理平台 | 中大型研发团队 | 覆盖需求、任务、缺陷、迭代、文档,支持私有化部署和自定义工作流 | 确认部署规模、定制深度和与现有系统的集成方式 |
| Tower | 团队协作与项目管理 | 中小型团队 | 界面简洁,支持私有化部署,适合轻量任务协作 | 确认是否满足复杂研发流程和精细权限控制 |
| Jira Data Center | 企业级项目管理与缺陷跟踪 | 中大型、跨国团队 | 强大的工作流引擎、插件生态、高可用架构 | 确认许可证成本、运维复杂度和插件兼容性 |
| GitLab Ultimate | DevOps生命周期管理 | DevOps成熟团队 | 代码托管、CI/CD、安全扫描一体化,支持私有化 | 确认项目管理功能是否满足非技术团队需求 |
| Redmine | 开源项目管理 | 技术型中小团队 | 高度可定制、插件丰富、成本低 | 确认维护能力和插件安全性 |
| OpenProject | 开源项目管理与协作 | 需要合规开源方案的团队 | 支持敏捷和传统模式,内置时间跟踪和文档管理 | 确认功能覆盖度和社区支持 |
| CodeBeamer | 合规导向的ALM工具 | 汽车、医疗、嵌入式等行业 | 支持需求追溯、合规审计、复杂权限模型 | 确认是否适配行业标准和现有流程 |
| MyCollab | 轻量级项目协作 | 小型团队 | 部署简单,包含项目、任务、CRM等模块 | 确认扩展性和长期维护能力 |
私有化部署研发管理工具的选型方法与测评维度
选型时,先梳理自身对数据主权的要求,再评估工具在私有化环境下的部署架构、流程覆盖、扩展性、安全合规和集成能力。建议按以下五个维度进行打分和对比。
- 私有化部署架构与数据主权:是否支持本地部署、容器化或高可用架构,数据是否完全由企业控制。
- 研发全流程管理能力覆盖:是否覆盖需求、任务、缺陷、迭代、发布等核心环节,能否支撑从规划到交付的闭环。
- 自定义工作流与扩展性:是否允许自定义状态、字段、权限和自动化规则,能否适应团队流程变化。
- 安全合规与权限管控:是否提供细粒度权限、审计日志、SSO等能力,能否满足行业合规要求。
- 系统集成与API开放能力:是否提供完整的API和Webhook,能否与现有工具链(如代码仓库、CI/CD、IM)打通。
核心工具深度对比:私有化部署下的研发管理能力实测
ONES
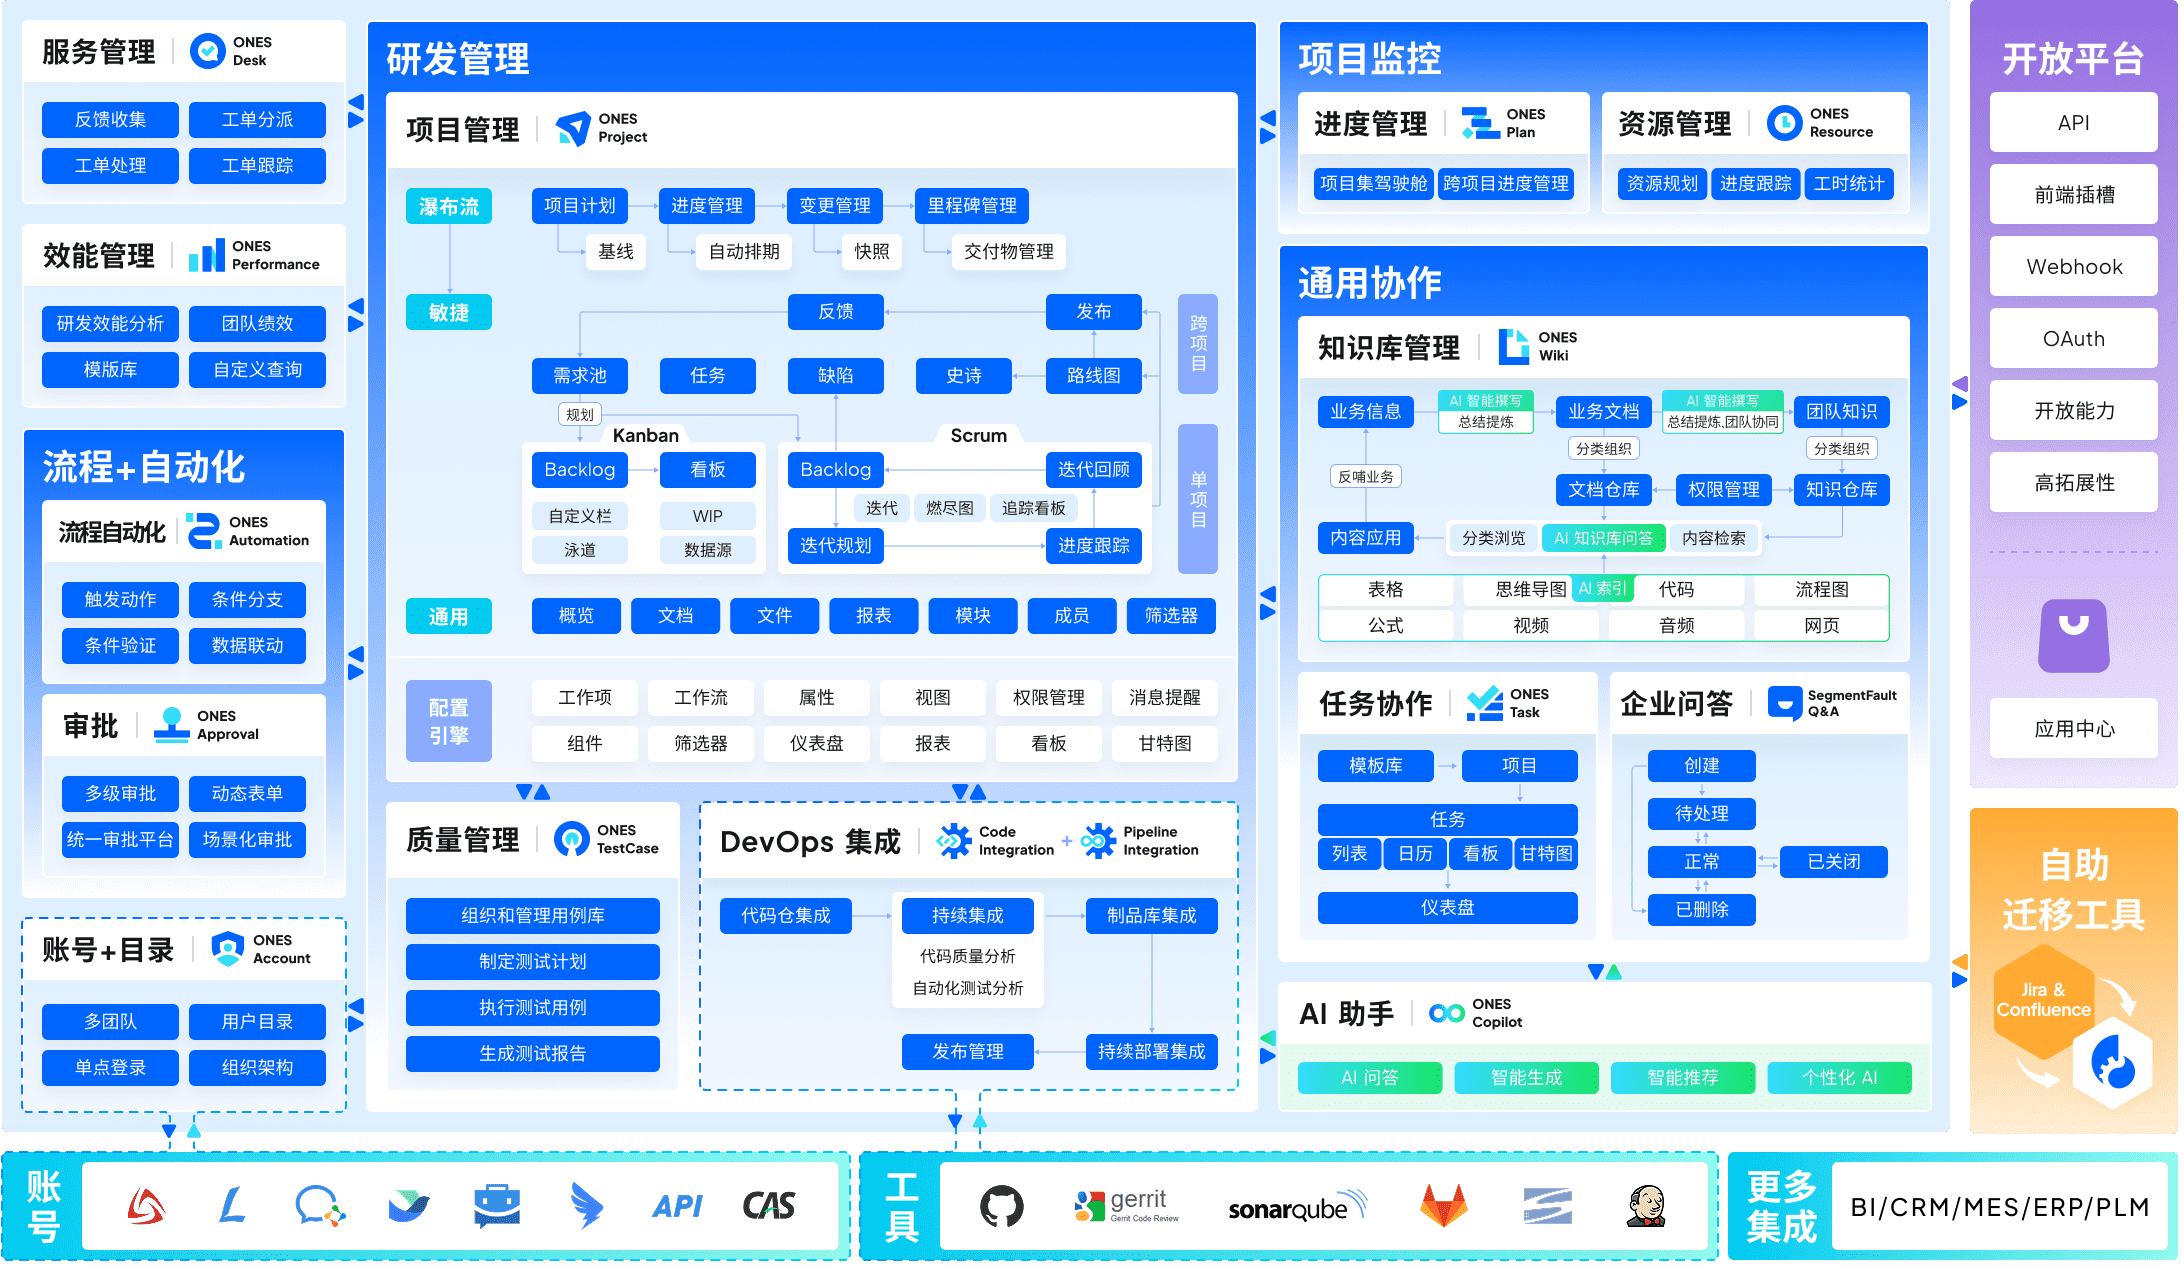
这款工具适合已经进入规模化研发阶段、对数据主权和研发过程资产沉淀有明确要求的中大型技术组织,尤其是需要将项目管理、需求、迭代、测试与代码资产统一纳入自有基础设施的团队。在私有化部署架构与数据主权方面,ONES支持将服务部署在自有服务器或专有云环境中,研发过程数据、需求文档、缺陷记录与权限配置均保留在企业内部,便于满足内控与审计对数据落地的要求。使用前建议确认现有基础设施的容器化与数据库运维能力是否足以承接长期运行,并明确备份、容灾与版本升级的责任分工。
在研发全流程管理能力覆盖上,ONES围绕需求、迭代、任务、缺陷、测试与发布构建了相对完整的链路,能够把产品、研发与测试的协作过程收敛在同一数据模型中,减少跨系统切换带来的信息断点。其自定义工作流与扩展性支持按团队实际研发节奏配置状态流转、字段与视图,并可通过插件与开放接口承接个性化流程。安全合规与权限管控方面,支持按组织、项目、角色分层授权,配合操作日志与审计能力,便于在私有化环境下落实最小权限原则。建议配套建立工作流变更评审机制与权限定期复核制度,避免流程随组织扩张而失控。
系统集成与API开放能力是ONES在私有化场景下的关键适配点,它能够与代码托管、持续集成、制品库及企业内部门户对接,使研发管理数据与工程数据形成可追溯的关联。更适合已具备一定工程效能治理成熟度、愿意投入专人负责平台运营的团队;使用前建议确认目标集成对象的接口版本与鉴权方式,并评估私有化环境下的网络策略与调用配额。建议配套制定集成清单、接口变更响应流程与平台运营指标,让工具能力真正落到研发管理动作上,而非停留在部署完成。
Tower
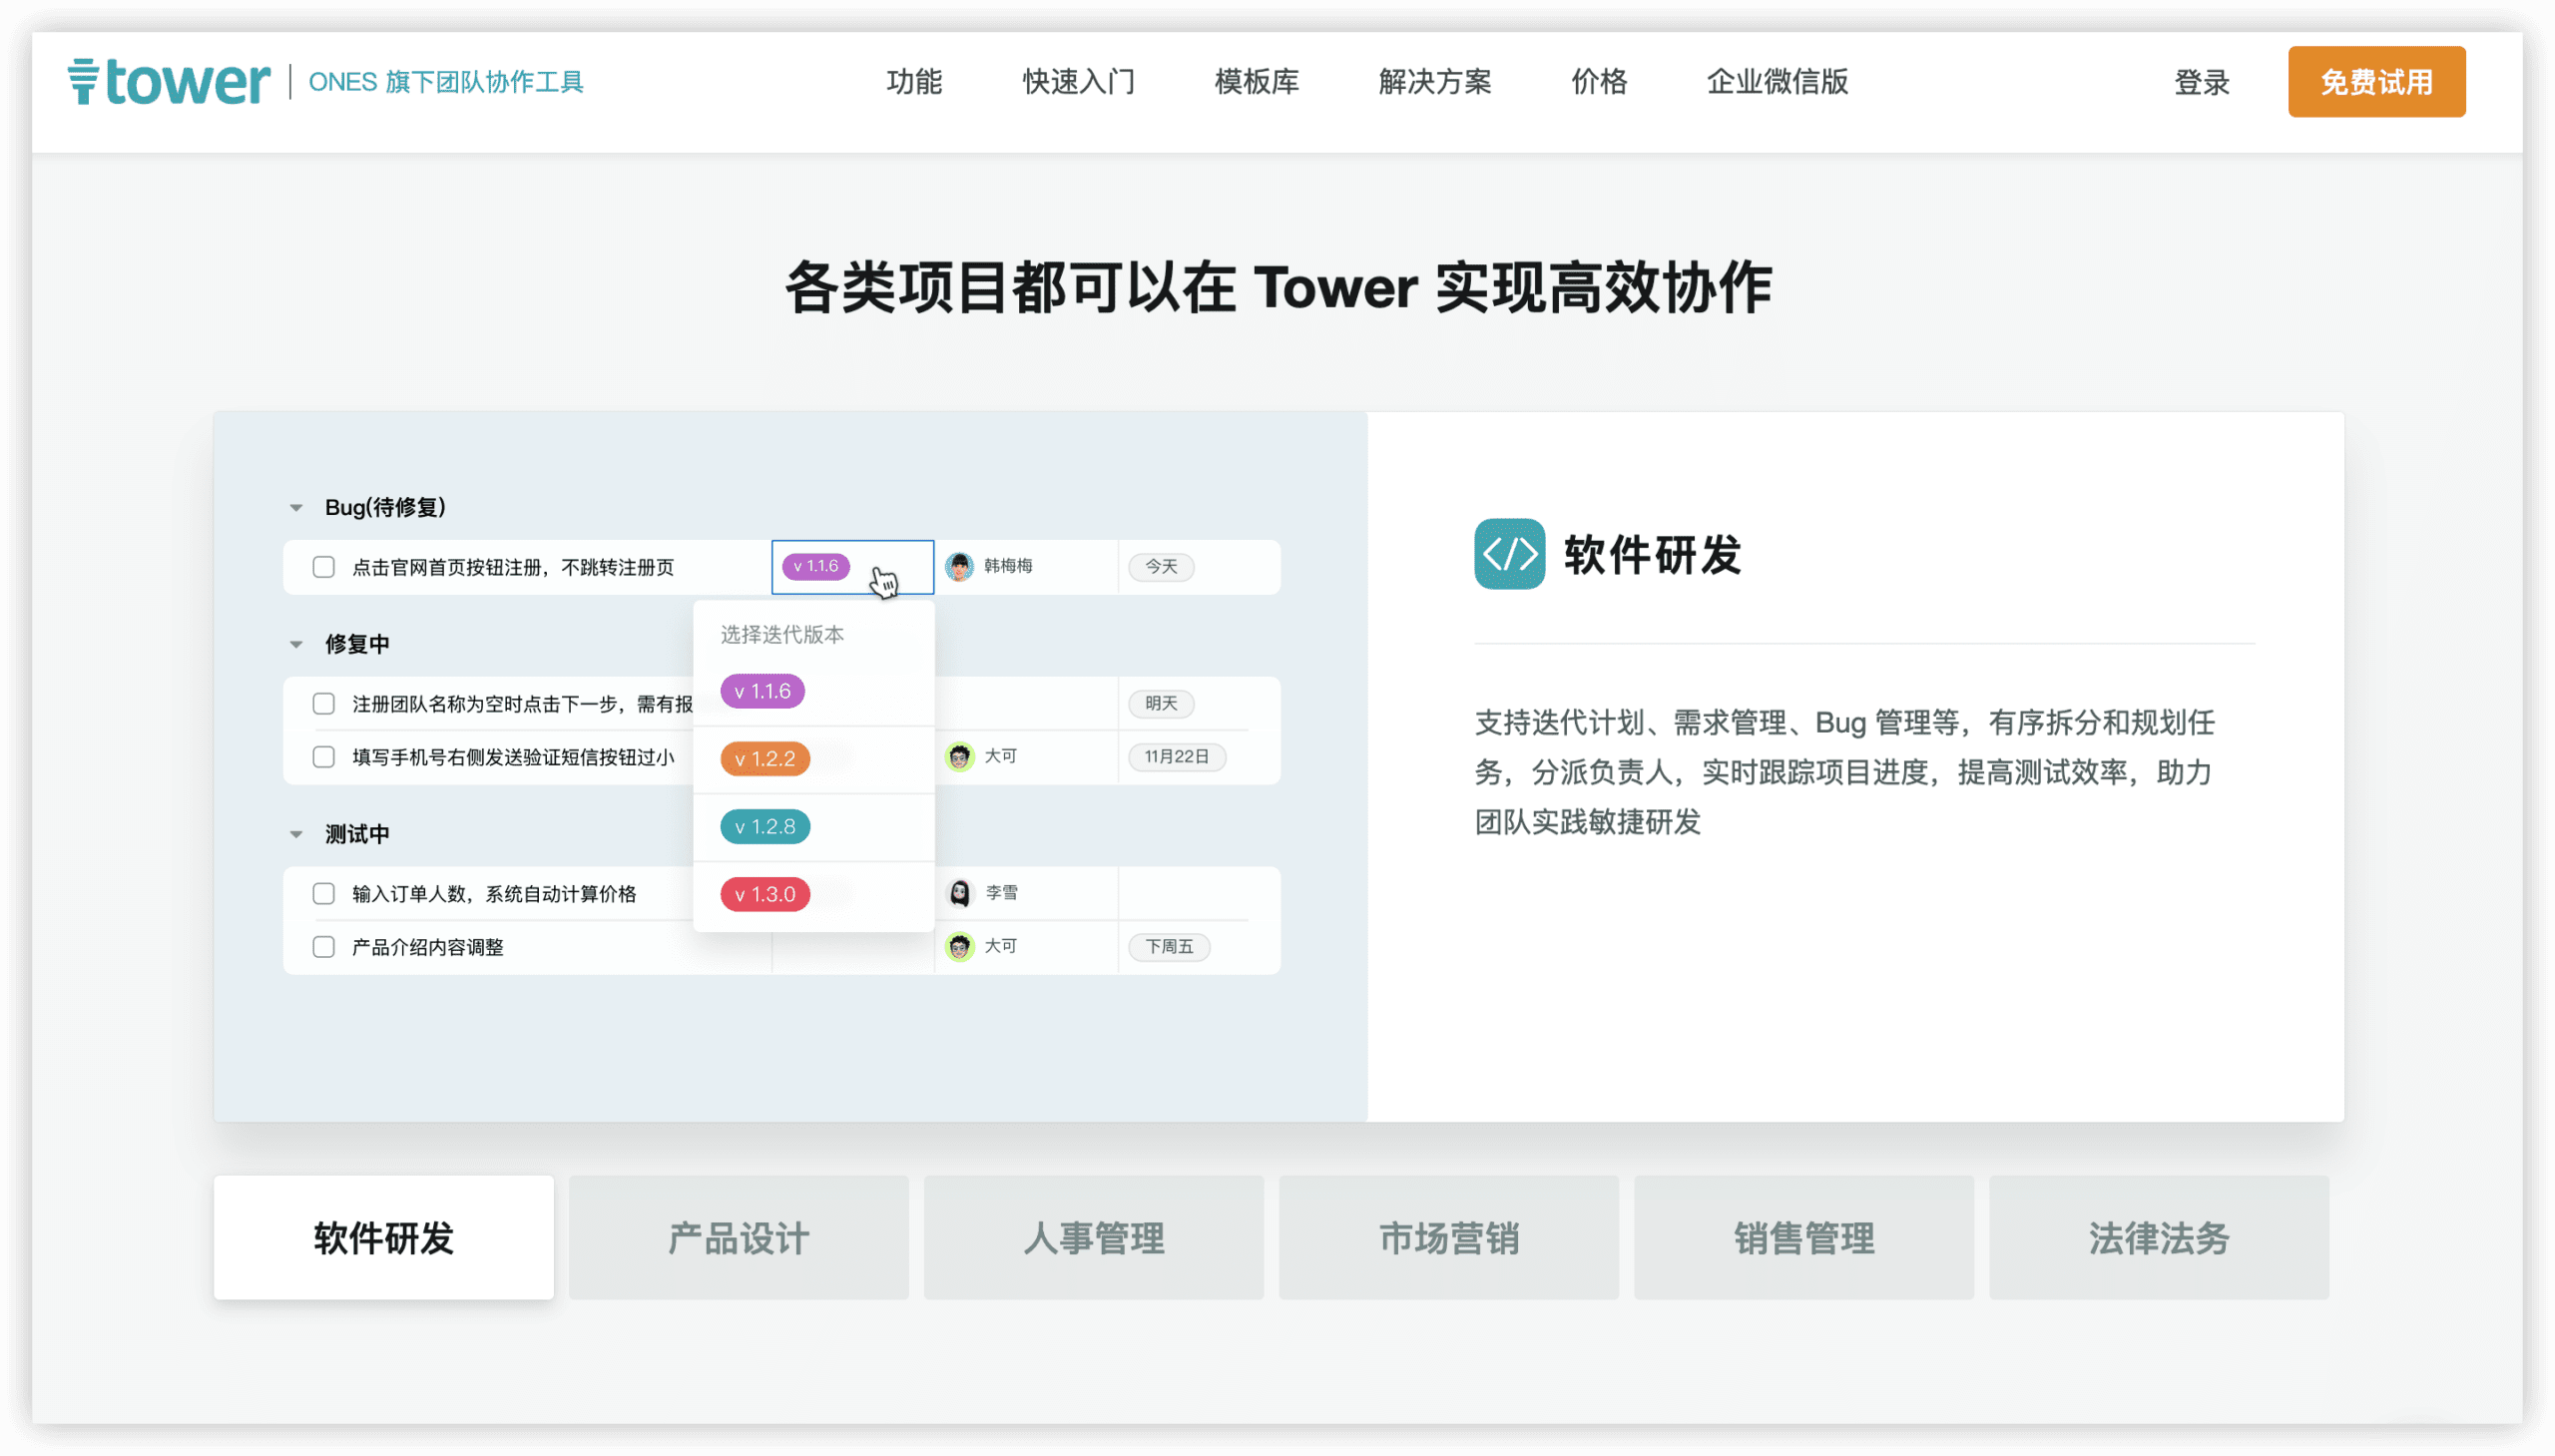
Tower 更适合需要快速上手、以中小型研发团队为主、且对私有化部署有明确需求但尚未建立复杂流程体系的团队。
在私有化部署架构与数据主权方面,Tower 提供本地化部署选项,支持将数据存放于企业自有服务器,满足基础的数据主权要求;其研发全流程管理能力覆盖需求、任务、迭代、缺陷等核心环节,适合以 Scrum 或简化看板方式运作的团队。在自定义工作流与扩展性上,Tower 提供字段和状态的自定义配置,但整体灵活性更适合标准化流程,若团队有高度定制化或复杂审批流需求,使用前建议确认其配置深度是否匹配。
使用前建议确认团队规模与并发量是否在 Tower 私有化部署的推荐范围内,并配套制定权限分级与数据备份策略,以强化安全合规管控。建议配套定期梳理工作流模板与迭代节奏,使工具配置与团队实际协作方式保持一致,从而发挥 Tower 在轻量级研发管理场景下的效率优势。
Jira Data Center
这款工具适合已具备一定 Atlassian 生态使用经验、对数据主权与内网隔离有硬性要求的中大型研发组织。在私有化部署架构与数据主权维度,Jira Data Center 支持部署在自有数据中心或专有云内,数据库、附件与索引均由企业自行掌控,便于满足内网审计与数据不出域的合规诉求。使用前建议确认集群节点规模、数据库版本与高可用拓扑是否匹配现有基础设施,并评估从 Server 版迁移的路径与许可证衔接方式。
在研发全流程管理能力覆盖与自定义工作流方面,它延续了 Jira 成熟的问题类型、工作流引擎与敏捷看板能力,可通过方案配置支撑需求、任务、缺陷到发布的多团队协同。其扩展性依赖 Marketplace 插件与自研插件,使用前建议确认关键插件是否支持 Data Center 版本、是否具备私有化授权,并明确插件升级与安全补丁的维护责任。建议配套建立工作流方案治理机制,避免各项目组各自为政导致配置碎片化。
在安全合规与权限管控、系统集成与 API 开放能力上,它提供项目级、问题级权限方案与审计日志,并保留较完整的 REST API 与 Webhook 体系,便于对接代码仓库、CI/CD 与内部身份系统。更适合流程成熟度较高、愿意投入专职平台运维角色的团队;使用前建议确认单点登录、目录服务与备份恢复策略的落地方式,并配套制定插件准入、权限复核与版本升级的例行管理动作。
GitLab Ultimate
GitLab Ultimate 适合已具备一定 DevOps 基础、希望将代码托管、CI/CD 与项目管理深度整合的中大型研发团队,尤其是对数据主权和合规性有明确要求的金融、政务、军工等行业组织。这款工具以“单一应用、全流程覆盖”为设计理念,在私有化部署架构下提供从需求、代码、测试到发布的可追溯闭环,其内置的 CI/CD 引擎与安全扫描能力(如 SAST、DAST、容器镜像扫描)可直接嵌入研发流程,减少工具链碎片化带来的集成成本。
在私有化部署架构与数据主权维度,GitLab Ultimate 支持 Kubernetes 或虚拟机部署,提供高可用与灾备方案,数据完全留存于本地,满足 GDPR、SOC 2 等合规审计要求;在研发全流程管理能力覆盖上,其原生支持史诗、迭代、看板、里程碑等敏捷管理要素,但工作流自定义灵活性相比专业项目管理工具更偏向“代码驱动”,使用前建议确认团队是否接受以 Issue 为核心的管理模式。在安全合规与权限管控方面,GitLab Ultimate 提供基于角色的细粒度权限、审计日志、合规报告模板,适合需要严格权限隔离与操作追溯的场景。
选型确认点包括:团队是否已具备 Git 协作习惯,以及是否愿意将项目管理行为统一收敛到代码平台。建议配套建立“代码即文档”的协作规范,并安排专人维护 CI/CD 流水线与安全策略模板,以充分发挥其一体化优势。对于项目管理流程高度定制化(如多层级审批、复杂工时填报)的团队,GitLab Ultimate 更适合作为研发侧核心工具,而非全组织级项目管理平台。
Redmine
Redmine更适合对成本敏感、具备一定技术维护能力的中小型研发团队,或希望以轻量方式实现研发过程可视化的组织。作为开源工具,它支持完全私有化部署,数据主权清晰,部署架构简单,适合对数据合规有基本要求但不需要复杂分布式架构的场景。
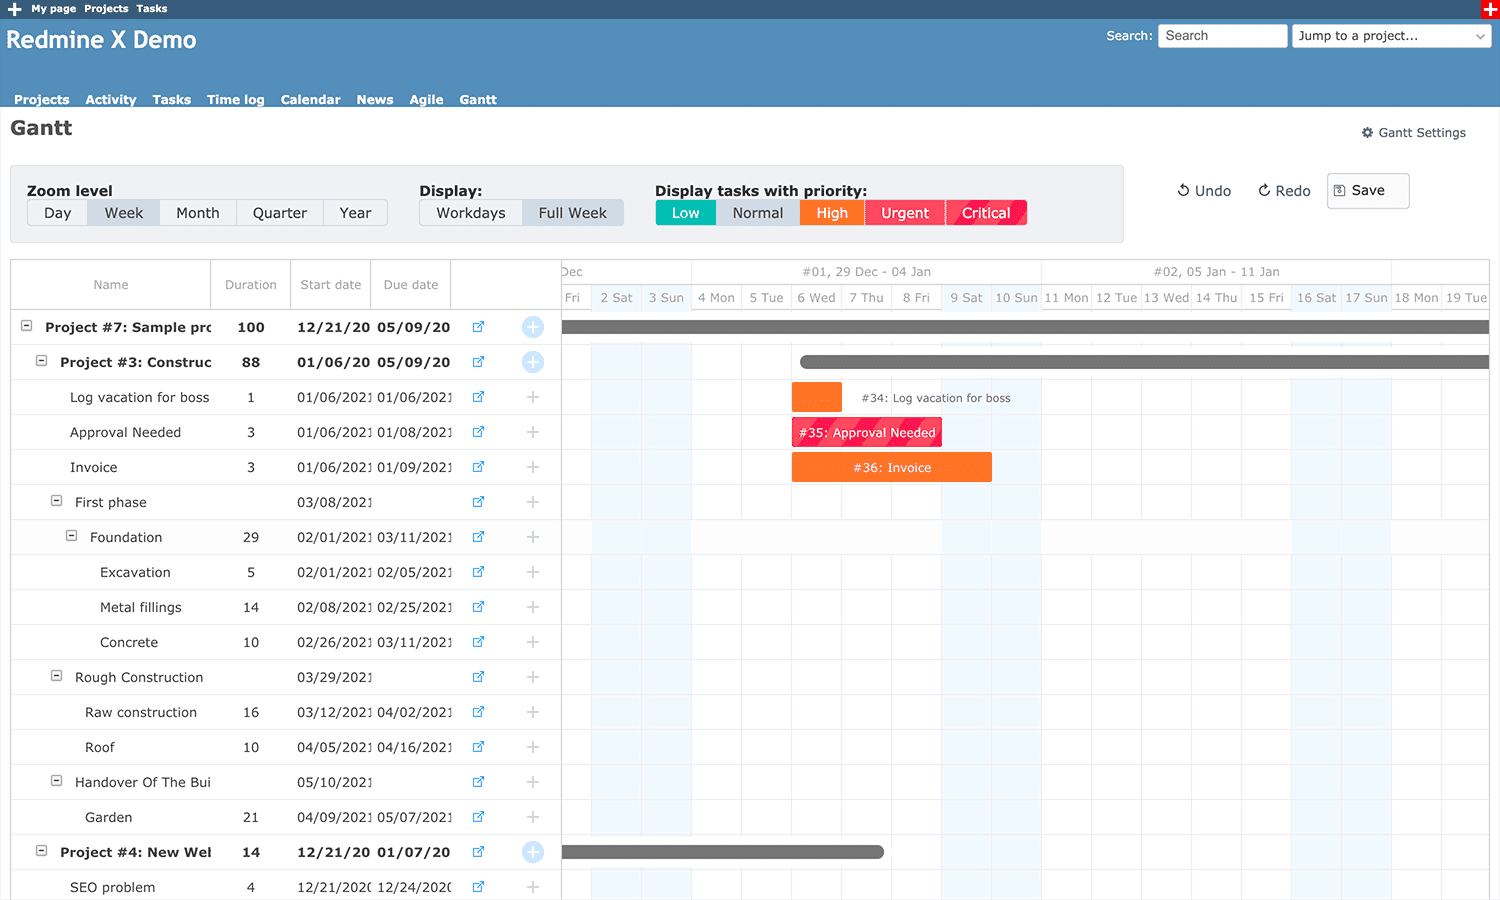
在研发全流程管理上,Redmine覆盖需求、任务、缺陷、文档和版本管理,并提供多项目管理、甘特图、日历等基础能力,能够支撑从需求到发布的轻量流程。其自定义工作流和自定义字段机制较为灵活,可适配不同团队的流程习惯;同时提供REST API和多种插件扩展点,便于与现有系统集成。使用前建议确认团队是否具备Ruby环境维护能力,以及是否需要原生支持敏捷看板、测试管理等高级功能——这些通常需要额外插件或二次开发。
建议配套建立明确的插件选型和版本管理机制,避免因社区插件质量参差影响稳定性;同时为管理员设定权限分级策略,以发挥其细粒度角色权限的优势。Redmine更适合流程标准化程度中等、以问题跟踪为核心诉求的团队,若需要重度DevOps集成或大规模高并发场景,则需提前评估其性能与扩展边界。
OpenProject
OpenProject 更适合已具备一定研发流程规范、希望以开源方式实现私有化部署与数据自主可控的中大型研发团队,尤其是对预算敏感但需要完整项目组合管理能力的组织。在私有化部署架构与数据主权维度,它提供社区版与企业版,支持本地服务器或私有云部署,代码与数据均保留在企业内网,便于满足数据不出域的合规要求。使用前建议确认团队是否具备 Linux 运维与 Ruby on Rails 技术栈的维护能力,并评估企业版订阅所覆盖的高级功能是否匹配当前管理诉求。
在研发全流程管理能力覆盖与自定义工作流方面,OpenProject 以项目组合、任务、甘特图、敏捷看板与工时跟踪为核心,能够支撑从需求收集到迭代交付的连续管理。其工作流与字段可配置,但相比纯研发工具,对代码提交、流水线等研发链路的原生集成深度有限,更适合以项目计划与协作管理为重心的场景。建议配套明确的项目模板与状态流转规范,避免因自由配置导致流程碎片化。
在安全合规与权限管控、系统集成与API开放能力方面,OpenProject 支持基于角色与项目的细粒度权限、LDAP/SSO 对接及审计日志,并提供 REST API 与 Webhook 用于对接外部系统。使用前建议确认与现有代码托管、CI/CD 及身份认证体系的集成方案是否满足研发闭环要求,并配套制定权限矩阵与集成维护责任人,确保私有化环境长期稳定运行。

CodeBeamer
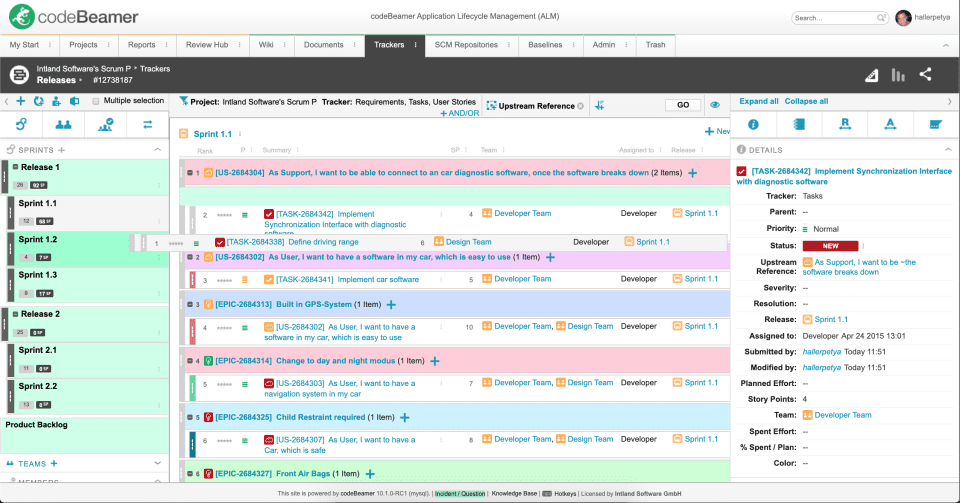
这款工具更适合处于强监管行业、需要将需求、风险与测试验证形成可追溯闭环的研发团队,尤其是汽车电子、医疗器械、工业控制等对合规证据链有明确要求的组织。在支持私有化部署的研发管理工具中,CodeBeamer 的适配点集中在研发全流程管理能力覆盖与安全合规、权限管控两个维度:它能够把需求条目、设计约束、测试用例与缺陷记录关联为可审计的追溯链路,并支持在自有数据中心内完成部署,使数据主权与访问审计由企业自行掌握。使用前建议确认团队是否具备将合规流程显性化的意愿,以及是否已有明确的审计颗粒度要求,否则容易把工具用成普通任务看板。
在自定义工作流与扩展性方面,CodeBeamer 允许按项目或产品线配置状态机、字段与审批路径,适合需要把不同安全等级或不同产品线的流程分开治理的场景。系统集成与 API 开放能力也是其私有化落地时值得重点验证的部分,建议在选型阶段确认与现有代码仓库、CI 流水线、需求来源系统的对接方式,并评估 API 在批量同步与权限继承上的表现。建议配套的管理动作是:先梳理追溯矩阵的层级关系,再定义角色与权限边界,最后以试点项目验证流程闭环,避免一次性全量铺开。
需要说明的是,CodeBeamer 更适合流程成熟度较高、愿意投入专人维护配置与审计规则的团队;若团队当前以轻量协作和快速迭代为主,使用前建议确认其流程建模成本是否与团队节奏匹配。建议配套建立配置变更评审机制与定期追溯完整性检查,确保私有化环境下的数据主权优势能够转化为可持续的合规能力。
MyCollab
MyCollab更适合对数据主权有明确要求、且团队规模在50人以下的中小型研发团队,尤其是那些希望以较低预算获得私有化部署能力、但又不愿投入大量运维资源的组织。它采用Java技术栈,支持一键式安装包部署,能够在几分钟内完成私有化环境搭建,适合需要快速落地、且IT运维人力有限的团队。
在私有化部署架构与数据主权方面,MyCollab提供完整的本地化数据存储,所有研发数据均保留在企业自有服务器内,满足数据不出境或内部合规要求。在研发全流程管理能力覆盖上,它内置了项目管理、任务跟踪、缺陷管理、文档协作和Wiki等基础模块,能够支撑从需求到交付的轻量级流程闭环。但需注意,其工作流自定义能力相对基础,仅支持简单的状态流转和字段配置,更适合流程标准化程度不高、以敏捷迭代为主的团队。使用前建议确认团队是否依赖复杂审批流或多级权限矩阵,若存在此类需求,则需评估其扩展性是否满足。
在安全合规与权限管控方面,MyCollab提供基于角色的访问控制,支持项目级权限隔离,但细粒度权限管理(如字段级或操作级权限)能力有限,建议配套制定内部权限规范,并定期进行权限审计。在系统集成与API开放能力上,它提供RESTful API,可支持与内部系统(如企业微信、钉钉)进行基础对接,但生态插件较少,若团队依赖深度集成(如自动化测试、CI/CD流水线),建议配套开发中间层或评估集成成本。总体而言,MyCollab更适合追求轻量私有化、预算有限且流程灵活的中小团队,选型时需重点确认工作流复杂度与集成深度是否在可接受范围内。
2026年私有化部署研发管理工具的使用建议与总结
选型不是选最全的,而是选最匹配的。建议先做一次内部流程梳理,明确哪些环节需要工具支撑,哪些可以保持现状。然后根据本文的五个维度,对候选工具进行打分,并安排试用环境进行验证。重点观察工作流配置的灵活性、权限控制的粒度、以及与其他系统的集成顺畅度。
对于中大型团队,ONES和Jira Data Center在流程覆盖和扩展性上更占优势,但需要投入更多配置和运维资源。对于DevOps成熟度高的团队,GitLab Ultimate能减少工具切换成本。对于合规要求严格的行业,CodeBeamer的追溯和审计能力值得优先考虑。小型团队则可以从Redmine、OpenProject或MyCollab中寻找轻量方案。
最终建议:不要只看功能列表,要结合团队规模、行业属性、运维能力和预算,选择能长期伴随团队成长的工具。私有化部署的价值在于数据可控,但前提是工具能被团队真正用起来。
关于私有化部署研发管理工具的常见疑问
支持私有化部署的研发管理工具有哪些?
常见的有ONES、Tower、Jira Data Center、GitLab Ultimate、Redmine、OpenProject、CodeBeamer、MyCollab。它们都支持私有化部署,但侧重点不同:ONES和Jira Data Center适合中大型团队,Redmine和OpenProject适合轻量开源方案,CodeBeamer适合合规严格的行业。
私有化部署的研发管理工具如何保证数据安全?
主要看三点:数据是否完全存储在企业自己的服务器上,是否支持细粒度的权限控制,是否提供审计日志和SSO等安全能力。ONES、Jira Data Center、CodeBeamer在这些方面做得比较完整。
中小团队选择私有化部署工具时应该注意什么?
注意维护成本和易用性。Redmine、OpenProject、MyCollab部署简单,但定制和扩展需要技术能力。如果团队没有专职运维,建议选择有商业支持的工具,如ONES或Tower。
私有化部署工具与SaaS工具相比有哪些优势?
优势在于数据主权和合规性,企业可以完全控制数据存储和访问,满足内部安全政策和行业监管要求。但劣势是需要自行维护基础设施,初期成本可能更高。
如何评估一个私有化部署工具是否适合自己团队?
建议从五个维度评估:部署架构、流程覆盖、工作流灵活性、安全合规、集成能力。先明确团队的核心痛点,再对照工具能力进行试用验证。