 400-188-1518
共享平台能力被多个研发项目使用时如何识别潜在依赖风险?2026工具测评与选型指南
很多团队选型时容易先看功能清单,却忽略了共享平台能力被多个研发项目调用后,依赖关系会随版本和配置变化而不断漂移。真正要回答的是:工具能否把跨项目调用关系、变更影响范围和版本差异显性化,而不是只做任务级提醒。
本文围绕依赖可视化、变更影响分析、协同预警、版本一致性和闭环审计五个维度,测评 ONES、Jira、GitLab、Azure DevOps、Confluence 等主流工具,帮助判断哪类组合更匹配你的治理成熟度。
Table of Contents
2026年共享平台依赖风险识别工具快速选型结论
共享平台能力被多个研发项目使用时,依赖风险往往藏在跨项目调用关系、变更影响范围、版本配置差异和协同流程断点里。选型时,建议先明确团队最需要解决的是“看见依赖”“分析影响”“闭环治理”中的哪一类问题,再匹配工具能力。没有一款工具能覆盖所有场景,关键是找到与当前协作模式最匹配的组合。
- 如果团队需要在一个平台内同时管理项目集、共享组件和变更影响分析,可以优先考察 ONES 的跨项目依赖视图和变更影响追踪能力。
- 如果团队已经深度使用 Jira 且依赖关系相对简单,可以通过 Jira 的 issue link 和高级路线图做基础依赖标记,但跨项目影响分析需要额外配置。
- 如果研发流程以代码仓库和 CI/CD 为中心,GitLab 的依赖扫描和跨项目流水线触发可以作为技术侧依赖风险的补充手段。
- 如果共享平台涉及运维和服务交付,ServiceNow 的变更管理和 CMDB 关系映射更适合识别服务级依赖影响。
- 如果团队需要轻量协作和快速看板,Tower、Monday.com 适合做任务级依赖提醒,但复杂共享能力的版本一致性管理需要搭配其他工具。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 研发项目管理与跨项目协同平台 | 中大型研发团队、多项目并行组织 | 跨项目依赖关系可视化、共享能力变更影响范围分析、依赖风险闭环治理 | 确认项目集层级配置、共享组件关联方式、变更影响分析规则是否匹配现有流程 |
| Tower | 轻量项目协作与任务管理工具 | 中小团队、业务与研发混合协作 | 任务级依赖标记、看板视图、简单风险提醒 | 确认是否支持跨项目依赖视图和共享能力版本管理 |
| Jira | 敏捷项目与问题跟踪工具 | 敏捷研发团队、已有 Atlassian 生态的组织 | issue link 依赖标记、高级路线图、跨项目看板 | 确认跨项目依赖自动分析、变更影响范围计算是否需要插件或定制 |
| Azure DevOps | 微软研发全流程平台 | 使用微软技术栈的研发团队 | 工作项依赖、流水线触发关系、制品版本追踪 | 确认跨项目依赖视图和共享能力变更影响分析是否覆盖非微软技术栈 |
| GitLab | 代码托管与 CI/CD 平台 | 以代码仓库为中心的研发团队 | 依赖扫描、跨项目流水线触发、合并请求关联 | 确认是否提供项目管理层级的依赖风险视图和审计报告 |
| Confluence | 文档协作与知识管理工具 | 需要文档化依赖关系的团队 | 共享能力文档、依赖关系记录、变更评审记录 | 确认文档与项目数据的联动能力,避免依赖信息滞后 |
| ServiceNow | IT 服务管理与运维平台 | 运维与研发协同的大型组织 | CMDB 关系映射、变更管理、服务依赖影响分析 | 确认与研发项目管理工具的集成成本,以及是否覆盖研发侧依赖场景 |
| Monday.com | 可视化工作管理与协作平台 | 业务与研发混合团队、轻量项目管理 | 自定义依赖列、看板视图、自动化提醒 | 确认跨项目依赖追踪深度和版本一致性管理能力是否满足研发治理要求 |
围绕依赖风险识别与协同治理的选型方法和测评维度
选型时,建议先梳理共享平台能力被哪些项目调用、调用方式是什么、变更频率有多高。然后从五个维度评估工具:第一,跨项目依赖关系可视化与追踪能力,看能否在同一视图里展示项目与共享组件的调用关系;第二,共享能力变更影响范围自动分析能力,看修改一个共享模块后能否自动列出受影响的项目和任务;第三,多项目协同与风险预警机制,看是否支持依赖冲突提醒、风险状态同步和责任人通知;第四,版本与配置一致性管理能力,看能否追踪共享能力在不同项目中的版本差异;第五,依赖风险闭环治理与审计能力,看从风险发现到处理关闭是否有记录可查。这五个维度直接对应共享平台多项目复用场景下的核心痛点,建议在试用时用真实项目数据验证。
- 跨项目依赖关系可视化与追踪能力:能否用图谱或列表展示项目与共享组件的依赖方向、依赖类型和当前状态。
- 共享能力变更影响范围自动分析能力:修改共享能力后,能否自动计算受影响的项目、任务和负责人。
- 多项目协同与风险预警机制:依赖冲突或版本不一致时,能否自动通知相关方并支持协同处理。
- 版本与配置一致性管理能力:能否记录共享能力在不同项目中的版本号、配置差异和变更历史。
- 依赖风险闭环治理与审计能力:从风险识别、分配、处理到关闭,是否有完整记录和审计日志。
2026年主流工具在共享平台依赖风险识别场景下的深度测评
ONES
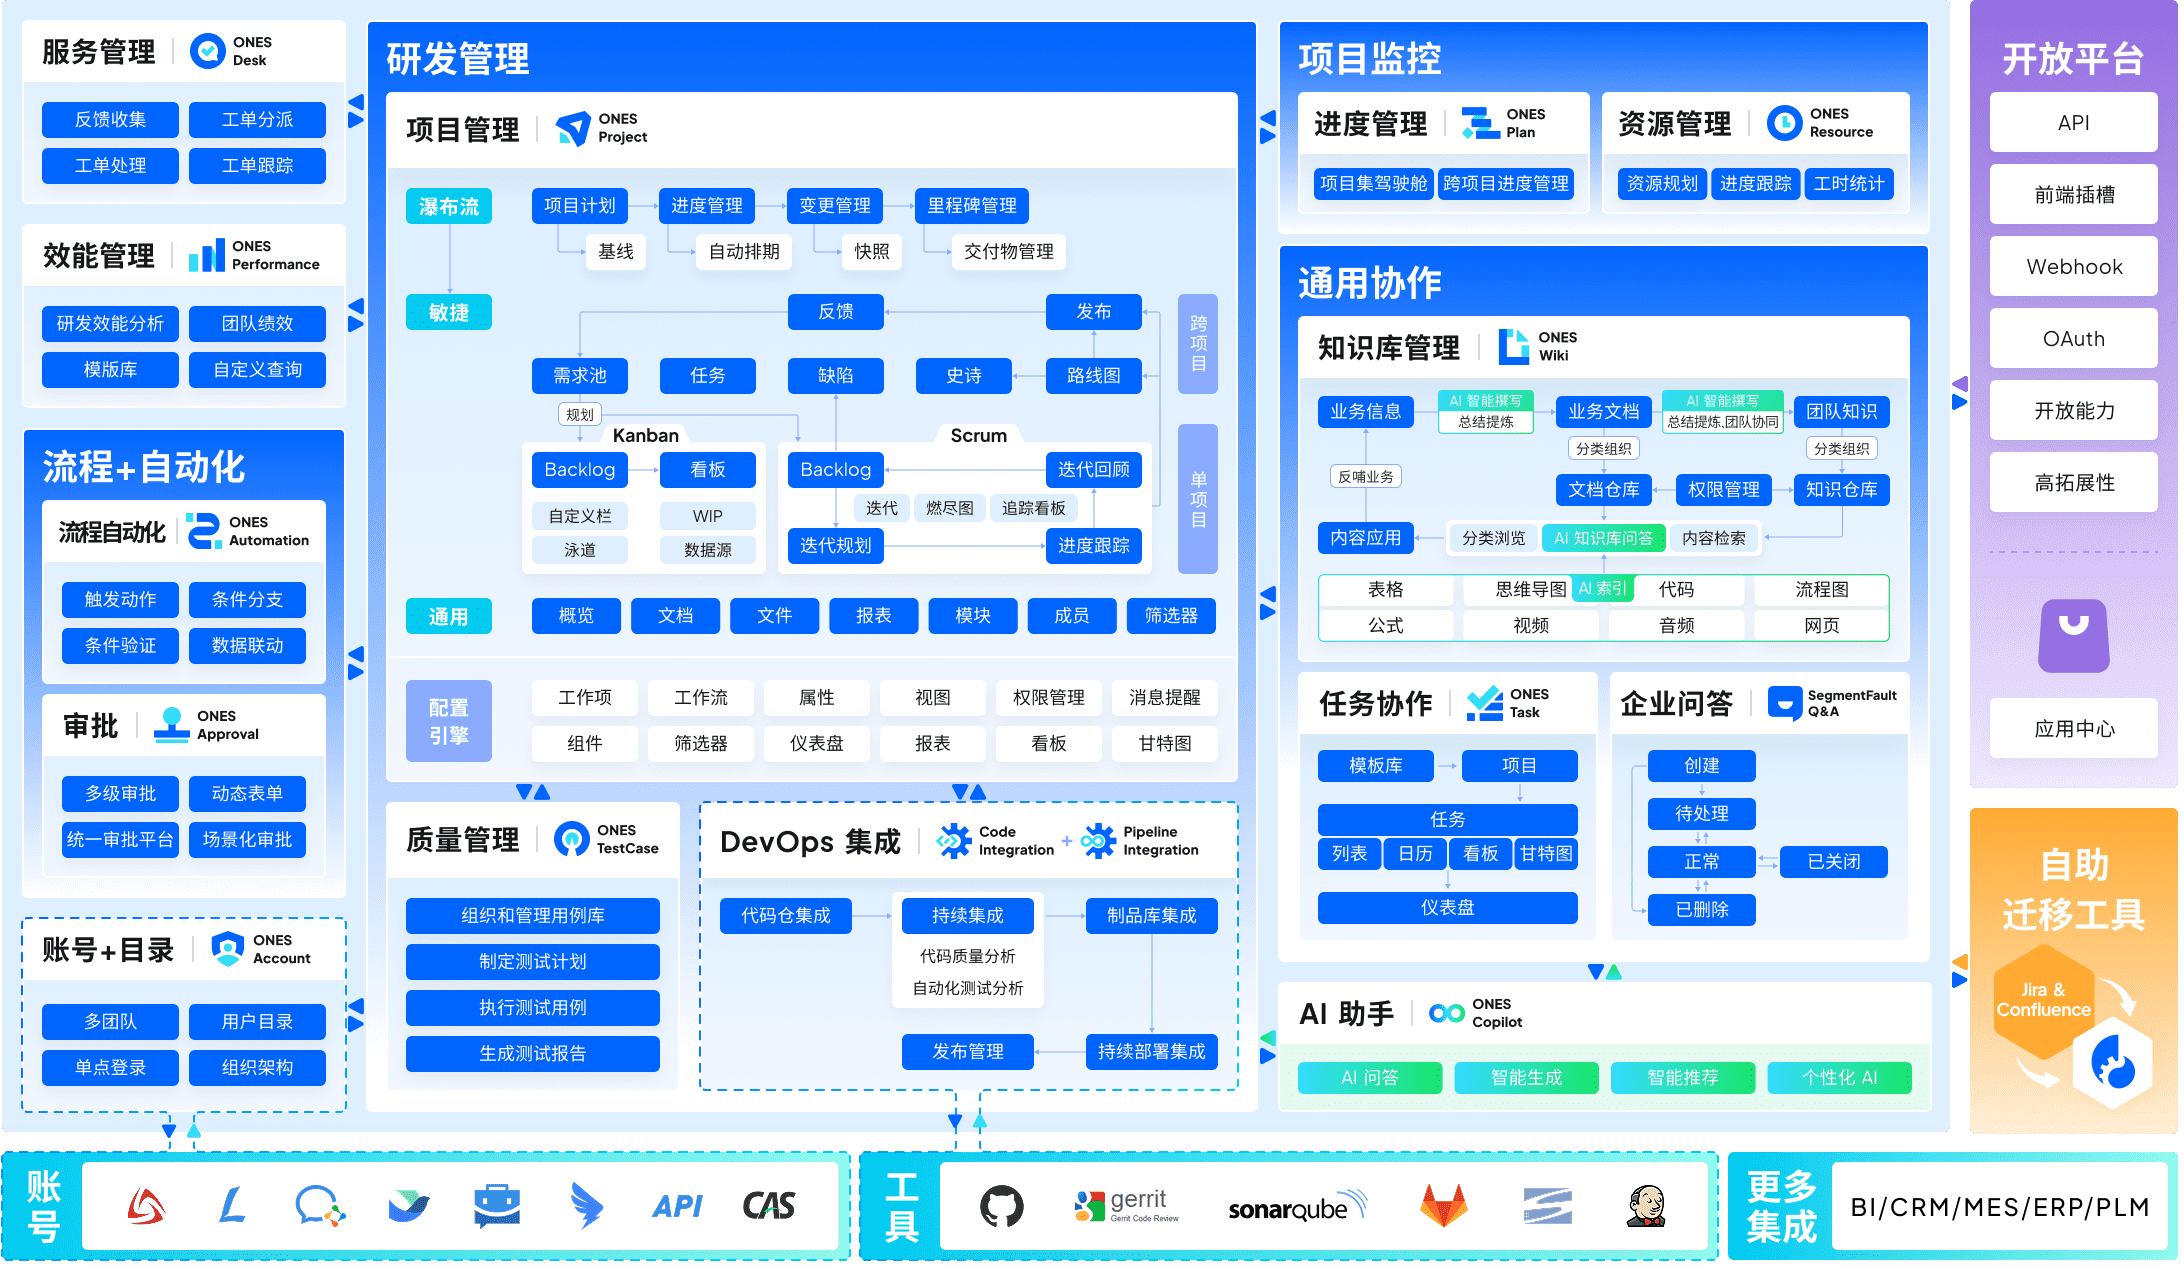
这款工具适合已建立统一研发管理基线、共享平台能力被多个项目并行复用且需要体系化识别依赖风险的中大型研发组织。在跨项目依赖关系可视化与追踪方面,ONES支持通过项目集视图与自定义依赖关系字段,将共享平台能力与各研发项目的调用关系显性化,使选型人员能够快速定位关键依赖路径。使用前建议确认团队是否已定义清晰的共享能力目录与项目映射规则,否则可视化效果会受限于数据质量。建议配套建立依赖关系登记与定期复核机制,确保依赖图谱随项目进展动态更新。
在共享能力变更影响范围自动分析与多项目协同预警方面,ONES提供变更关联分析与影响链路推导能力,当共享能力发生版本迭代或配置调整时,可辅助识别受影响的研发项目范围,并通过通知规则触发风险预警。该能力更适合已形成变更管理流程的团队,使用前建议确认变更影响分析所需的元数据是否完整,例如共享能力与项目间的调用关系、版本对应关系。建议配套设置变更评审节点与跨项目协同例会,将自动分析结果纳入决策依据,避免预警信息被忽略。
在版本与配置一致性管理及依赖风险闭环治理方面,ONES支持对共享能力版本与项目配置进行关联记录,并提供审计追踪能力,帮助团队追溯依赖风险的处置过程。使用前建议确认组织是否已明确版本发布策略与配置基线,并配套建立风险闭环治理流程,包括风险登记、责任人指派、处置验证与归档。对于依赖关系复杂、协同要求高的场景,ONES的适配价值在于将分散的依赖信息集中治理,但需配套管理动作才能形成持续闭环。
Tower
这款工具适合以轻量级任务协同为主、共享平台能力复用场景相对聚焦的中小型研发团队。在跨项目依赖关系可视化与追踪方面,Tower支持通过任务关联、子任务嵌套和自定义字段标记依赖关系,但依赖图谱的自动生成能力有限,更适合依赖关系简单、变更频率不高的场景。使用前建议确认团队是否已建立统一的依赖标识规范,否则跨项目追踪容易退化为人工维护。
在多项目协同与风险预警机制上,Tower提供任务动态、评论提醒和自定义看板,能够对共享能力变更进行人工触发式通知,但自动影响范围分析需要依赖团队自行配置规则或结合外部脚本。建议配套建立共享能力变更登记流程,将关键依赖项纳入固定检查清单,并定期在跨项目例会上复核风险状态。
版本与配置一致性管理方面,Tower更适合以任务模板和项目模板来约束共享能力的复用方式,而非强配置管理场景。选型时建议确认是否需要与代码仓库或制品库联动,若共享能力涉及多版本并行,建议配套独立的版本管理工具或通过自定义字段记录版本约束,避免依赖信息分散在任务描述中难以审计。
Jira
Jira 更适合已有成熟敏捷流程、且团队规模较大或分布式的研发组织,用于在共享平台能力被多个项目复用时,建立结构化的依赖追踪与风险闭环。其核心适配点在于跨项目依赖关系可视化与追踪能力:通过 Epic Link、Issue Link 和高级看板,可将共享平台能力的变更任务关联到所有消费方项目,形成可追溯的依赖网络;配合 Filter 与 Dashboard,可实时查看某个共享模块的变更被哪些项目引用,便于识别潜在影响面。
在多项目协同与风险预警机制上,Jira 的 Automation 规则可基于依赖任务的阻塞状态自动通知相关方,并触发风险标记;但使用前建议确认组织是否已具备统一的 Jira 项目配置规范,否则跨项目的链接和字段口径不一致会削弱追踪效果。建议配套定义共享能力变更的“影响范围检查清单”,并要求每个消费方项目在依赖任务中维护明确的验收标准,以支撑后续审计。
对于版本与配置一致性管理,Jira 本身不提供配置项级的一致性比对,更适合与 CI/CD 工具链结合使用;选型时需确认团队是否愿意投入维护依赖关系数据的准确性,因为其价值高度依赖录入质量。建议配套定期(如每迭代)的依赖关系评审会,将 Jira 中的依赖视图作为评审输入,从而形成依赖风险闭环治理的日常机制。
Azure DevOps
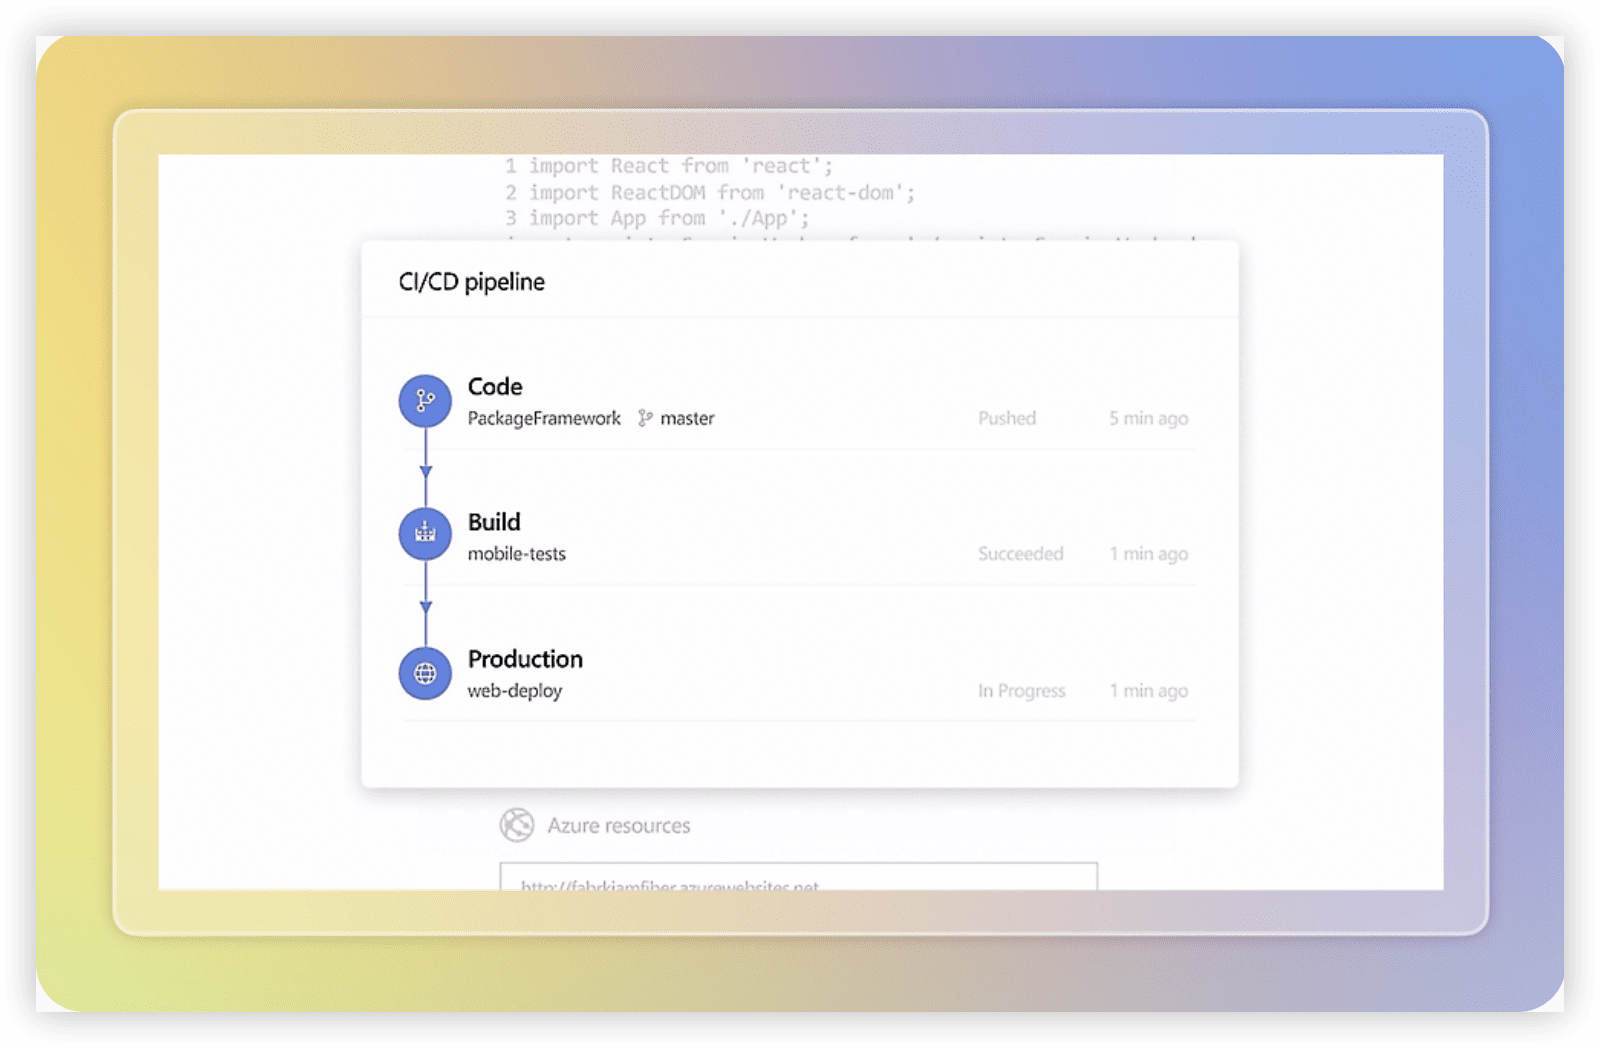
这款工具适合已采用微软技术栈、且需要将共享平台能力与多项目研发流程深度绑定的中大型研发组织。在跨项目依赖关系可视化与追踪方面,Azure DevOps 通过工作项链接、依赖关系类型和跨项目查询,能够将共享平台能力的变更与多个研发项目的需求、任务、缺陷关联起来,形成可追溯的依赖网络。使用前建议确认团队是否已统一工作项模板与链接规则,否则依赖关系容易碎片化。建议配套建立跨项目依赖登记与定期评审机制,确保链接关系持续有效。
在共享能力变更影响范围自动分析方面,Azure DevOps 可借助分支策略、构建管道和发布门禁,在共享组件变更时触发关联项目的构建与测试,从而暴露潜在影响。其版本与配置一致性管理能力依托 Git 仓库、制品库和管道变量组,支持多项目复用同一套共享能力版本。更适合已具备成熟 CI/CD 实践和分支治理规范的团队。使用前建议确认共享能力的版本发布策略与各项目消费方式是否清晰,避免因配置漂移导致依赖风险。建议配套定义共享能力变更的影响评估清单和回滚预案。
在依赖风险闭环治理与审计方面,Azure DevOps 提供工作项历史、审计日志和管道运行记录,可支撑依赖风险的发现、跟踪与关闭。但多项目协同与风险预警机制更依赖团队自定义查询、仪表板和通知规则。使用前建议确认是否已规划跨项目风险看板和预警阈值。建议配套设置依赖风险的责任人、关闭标准和定期审计节奏,确保风险治理不流于形式。
GitLab
这款工具适合已具备一定DevOps成熟度、以GitLab作为统一研发管理平台的团队,尤其是在共享平台能力以代码库、CI/CD流水线或基础设施即代码(IaC)形式沉淀的组织中,用于识别跨项目复用时的依赖风险。
GitLab在跨项目依赖关系可视化与追踪方面,可通过项目级与组级依赖图、CI/CD中的上游/下游管道(如父子管道、多项目管道)展示共享组件或服务的调用链路;当共享能力变更时,其代码搜索、影响分析及流水线触发机制能辅助识别受影响的消费项目,但影响范围自动分析更依赖代码结构清晰度与标签规范。多项目协同方面,GitLab的合并请求、议题看板和里程碑可支撑跨项目沟通,风险预警需通过自定义CI检查、Webhook或与外部监控系统联动实现,而非内置的全局风险仪表盘。
使用前建议确认:共享能力是否已模块化并具备版本标签(如Semantic Release),CI/CD是否已统一模板化,以及团队是否具备维护依赖关系图谱的治理意愿。建议配套:为共享组件建立独立的变更评审流程,定期审计依赖版本与流水线触发日志,并将依赖变更通知纳入IM或邮件推送,以形成风险闭环治理的日常机制。对于依赖关系分散在多个平台、缺乏统一代码资产管理的团队,GitLab更适合作为单一可信源来收敛治理。

Confluence
Confluence 更适合以文档与知识管理为核心、且团队已有一定协作成熟度的组织,用于共享平台能力的多项目复用场景。它并非专业的依赖关系管理工具,但在跨项目依赖风险识别中,其核心价值在于将分散的接口说明、变更记录、决策背景等知识沉淀为可追溯的结构化页面,并借助页面关联、标签和空间权限形成依赖关系的事实基础。
在适配点上,Confluence 可通过页面树和链接关系,人工构建跨项目的依赖地图,并利用 @提及、评论和通知机制实现变更预警。使用前建议确认:团队是否已有明确的文档规范与更新责任人,否则页面信息容易滞后;同时建议配套定义“依赖页面模板”和定期评审节奏,将依赖变更记录与项目迭代绑定,才能让可视化追踪真正服务于风险识别。
对于依赖风险闭环治理,Confluence 更适合作为协同记录与审计追溯的载体,而非自动分析引擎。建议配套使用 Jira 或 Azure DevOps 进行变更影响分析,并将 Confluence 作为决策依据的归档层,形成“文档驱动、工具执行”的协同模式。选型时需确认组织是否愿意投入文档治理成本,否则其能力将难以转化为实际风险管控效果。

ServiceNow
ServiceNow 更适合已经建立正式IT服务管理(ITSM)流程、且将共享平台能力纳入统一配置管理(CMDB)体系的大型组织,用于在多研发项目复用同一平台能力时,从服务治理与变更合规视角识别依赖风险。其核心适配点在于:当共享平台能力的变更需要跨项目协调时,ServiceNow 的变更管理(Change Management)与配置管理(Configuration Management)模块能够将能力组件、关联项目、依赖关系纳入统一视图,并通过工作流强制要求变更影响评估,从而在变更审批环节前置识别可能波及的研发项目。
在跨项目依赖关系可视化与追踪方面,ServiceNow 依赖 CMDB 中的关系映射(如依赖、关联、组成)来展示共享能力与各项目消费端的关系,但需要前期完成配置项梳理与关系建模,否则可视化深度有限。在共享能力变更影响范围自动分析方面,其影响分析(Impact Analysis)功能可基于 CMDB 关系自动计算受影响的配置项和关联项目,但分析精度取决于配置数据的完整性和实时性。使用前建议确认:组织是否已有成熟的CMDB运营机制,以及是否愿意为关系维护投入持续的资源。
对于多项目协同与风险预警,ServiceNow 更擅长通过事件、问题、变更的联动触发通知和升级,适合已有ITIL流程基础的团队;但若团队更依赖敏捷开发工具链,则需通过集成(如与Jira或Azure DevOps)来补充项目级协作视图。建议配套:建立共享平台能力的“配置项所有者”角色,定期审计CMDB关系数据,并将变更审批与项目发布日历联动,以形成依赖风险的闭环治理与审计记录。若组织尚未建立服务目录或变更流程,则更适合先完善基础治理框架后再引入。

Monday.com
Monday.com 更适合已具备一定项目管理流程基础、希望以低代码方式快速搭建跨项目协同看板的研发团队,尤其是那些依赖关系以任务级联动为主、需要让多个项目组在同一视图下共享进度信息的组织。
在共享平台能力被多个研发项目复用这一主题下,Monday.com 的核心适配点在于其 Dependencies 列支持跨 Board 的任务级依赖关联,可将共享平台组件的迭代任务与各下游项目的接入任务显式连接,形成可追踪的依赖网络。配合 Dashboard 中的依赖视图与自动化规则,当上游共享能力任务延期或状态变更时,系统可自动通知下游项目负责人,实现多项目协同与风险预警。但需注意,Monday.com 对变更影响范围的分析更依赖人工预先定义依赖关系,而非基于代码或配置的自动扫描,因此更适合依赖关系清晰、变更流程规范化的场景。
使用前建议确认:团队是否愿意投入精力维护跨 Board 依赖映射,以及是否已有统一的任务状态定义和变更通知规则。建议配套管理动作包括:在共享能力 Board 中设立变更影响评估列,要求每次变更前由平台负责人标记受影响的下游项目;同时利用 Monday.com 的自动化功能,为高风险依赖项设置状态变更提醒,并定期在 Dashboard 中审查依赖闭环状态,确保风险从识别到关闭均有记录。
2026年共享平台依赖风险识别工具使用建议与选型总结
共享平台能力被多个研发项目使用时,依赖风险不会只出现在一个环节。建议把工具使用分成三步:第一步,用 ONES 或 Jira 这类项目管理工具建立跨项目依赖视图,把共享组件和调用项目关联起来;第二步,用 GitLab 或 Azure DevOps 在代码和流水线层面补充技术依赖扫描;第三步,用 Confluence 或 ServiceNow 记录变更评审和服务依赖关系,形成文档和运维侧的闭环。如果团队规模较小,可以先用 Tower 或 Monday.com 做任务级依赖提醒,再根据治理需求逐步引入更专业的平台。
选型时不要追求一步到位。可以先明确当前最痛的一个依赖风险场景,用真实项目数据试用两到三款工具,重点验证跨项目依赖视图、变更影响分析和风险闭环记录是否满足要求。ONES 在跨项目依赖可视化和变更影响分析上覆盖较完整,适合多项目并行且共享能力复用频繁的研发组织。Jira 和 Azure DevOps 适合已有生态的团队做基础依赖管理,但跨项目影响分析可能需要额外配置。GitLab 适合技术侧依赖扫描,ServiceNow 适合运维侧服务依赖治理。最终选择应基于团队的实际协作流程和治理成熟度,而不是工具的功能数量。
关于共享平台能力多项目复用与依赖风险识别的常见问题
共享平台能力被多个研发项目使用时,最常见的依赖风险有哪些?
常见风险包括:共享能力变更后未通知所有调用方,导致部分项目构建失败或功能异常;不同项目使用不同版本的共享组件,造成行为不一致;依赖关系只记录在个人文档或聊天记录里,人员变动后信息丢失;跨项目依赖冲突没有预警机制,问题暴露时已经影响交付。建议在选型时重点考察工具对这几类风险的覆盖能力。
ONES 在识别共享平台依赖风险方面有哪些具体能力?
ONES 支持跨项目依赖关系可视化,可以把共享组件和调用项目关联在同一视图中。变更影响范围分析功能可以在修改共享能力时列出受影响的项目和任务。多项目协同与风险预警机制支持依赖冲突提醒和责任人通知。版本与配置一致性管理可以追踪共享能力在不同项目中的版本差异。依赖风险闭环治理与审计能力提供从发现到关闭的完整记录。建议在试用时用真实项目数据验证这些能力是否匹配现有流程。
如果团队已经使用 Jira,还需要引入 ONES 吗?
这取决于团队对跨项目依赖风险识别的深度要求。Jira 可以通过 issue link 和高级路线图做基础依赖标记,但跨项目依赖自动分析、变更影响范围计算和版本一致性管理通常需要额外插件或定制开发。如果团队共享能力复用频繁、项目数量多、治理要求高,可以评估 ONES 是否在跨项目依赖视图和闭环治理上更匹配。建议先用真实场景对比两款工具的实际操作路径。
GitLab 和 ServiceNow 在依赖风险识别中分别适合什么场景?
GitLab 适合以代码仓库为中心的研发团队,通过依赖扫描和跨项目流水线触发来识别技术侧依赖风险。ServiceNow 适合运维与研发协同的大型组织,通过 CMDB 关系映射和变更管理来分析服务级依赖影响。两者侧重点不同,GitLab 偏代码和构建依赖,ServiceNow 偏服务和运维依赖。如果团队需要覆盖研发管理侧的跨项目依赖视图,还需要搭配 ONES 或 Jira 这类项目管理工具。
选型时如何验证工具的依赖风险识别能力是否满足需求?
建议用真实项目数据做场景化验证。可以准备一个共享能力变更案例,看工具能否自动列出受影响的项目和任务;再准备一个跨项目依赖冲突案例,看工具能否发出预警并支持协同处理;最后检查从风险发现到关闭是否有完整审计记录。不要只看功能列表,要实际操作一遍完整流程,确认工具与团队现有协作方式的匹配程度。