 400-188-1518
2026年支持权限管理的知识库管理工具推荐:功能对比与选型清单
如果团队在2026年选型知识库工具时把权限管理放在首位,判断标准其实很直接:权限模型是否清晰、粒度是否够细、审计是否可追溯。先明确这三点,再看工具是否匹配团队规模与现有工具链,比单纯比较功能列表更有效。
本文围绕权限模型、空间与页面级控制、继承与例外、成员生命周期、审计合规五个维度,对ONES、Confluence、Notion、飞书知识库、语雀等主流工具逐项测评,帮助你把选型判断落到具体场景。
Table of Contents
2026年权限管理知识库工具快速选型结论
如果团队对权限管理有明确要求,选型时先看权限模型是否清晰、粒度是否够细、审计是否可追溯。综合来看,ONES在权限模型、空间与页面级控制、继承与例外机制、成员生命周期管理、审计合规五个维度上覆盖较完整,适合需要精细权限管控的研发与项目团队。其他工具各有侧重,建议结合团队规模、现有工具链和合规要求做二次确认。
- 研发团队且需要项目与知识库权限联动,可优先评估ONES。
- 轻量协作、权限要求不复杂的小团队,可考虑Tower或BookStack。
- 已深度使用Atlassian生态或需要成熟页面级权限,可评估Confluence。
- 强调文档协作与灵活权限设置,可对比Notion和语雀。
- 组织架构复杂、需要与微软生态集成的企业,可考察SharePoint。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 项目与知识库一体化的权限管理平台 | 研发团队、项目管理办公室 | 权限模型与角色体系完整,支持空间与页面级权限,继承与例外机制清晰,成员生命周期管理自动化,审计日志可追溯 | 确认团队规模与项目数量是否在许可范围内,以及是否需要与现有研发工具链集成 |
| Tower | 轻量级团队协作与知识库工具 | 中小团队、项目组 | 基础权限角色设置,支持项目内知识库权限控制 | 确认是否支持页面级权限和审计日志,以及成员批量管理能力 |
| Confluence | 企业级文档协作与知识管理平台 | 中大型企业、技术团队 | 空间与页面级权限粒度细,权限继承机制成熟,与Jira等工具集成度高 | 确认许可成本与部署方式,以及审计功能是否满足合规要求 |
| Notion | 灵活文档与知识库协作工具 | 创意团队、初创公司 | 页面级权限设置灵活,支持团队空间与个人空间分离 | 确认权限继承和例外覆盖是否满足复杂组织需求,审计能力是否足够 |
| 飞书知识库 | 集成于飞书办公套件的知识管理模块 | 使用飞书作为办公平台的企业 | 与组织架构打通,权限随成员变动自动调整,支持文档级权限 | 确认是否支持跨部门知识库的精细权限和外部协作权限控制 |
| 语雀 | 文档与知识库管理工具 | 中小团队、内容团队 | 知识库层级权限清晰,支持团队、空间、文档多级权限设置 | 确认审计日志覆盖范围和成员生命周期管理是否自动化 |
| SharePoint | 微软生态下的企业内容管理平台 | 大型企业、微软技术栈用户 | 权限模型细致,支持继承与例外,与Active Directory集成实现成员生命周期管理,审计功能完善 | 确认部署与维护成本,以及是否适合非微软技术栈团队 |
| BookStack | 开源知识库管理工具 | 技术团队、预算有限的小团队 | 基于角色的权限控制,支持书籍、章节、页面级权限 | 确认自托管运维成本,以及审计和合规功能是否满足要求 |
围绕权限管理能力的选型方法与测评维度
选型时建议先明确团队对权限管理的真实需求,再对照工具的具体能力做匹配。不要只看功能列表,要关注权限设置是否容易理解、日常管理是否省事、出问题能否追溯。以下五个维度可作为评估清单:
- 权限模型与角色体系设计:是否支持多角色、自定义角色,角色能否覆盖常见职责分离场景。
- 知识库空间与页面级权限粒度:能否按空间、页面、甚至段落设置权限,是否支持只读、编辑、评论等细分操作。
- 权限继承与例外覆盖机制:默认继承是否合理,例外设置是否灵活且不易出错,能否快速排查权限冲突。
- 成员生命周期与权限变更管理:成员入职、转岗、离职时权限能否自动调整,是否支持批量操作和审批流程。
- 权限审计与合规可追溯性:是否记录权限变更日志,日志能否导出和检索,是否满足内部审计或外部合规要求。
建议用这五个维度给每个工具打分,再结合团队规模、现有工具链和预算做最终决定。
2026年八款支持权限管理的知识库工具逐项测评
ONES
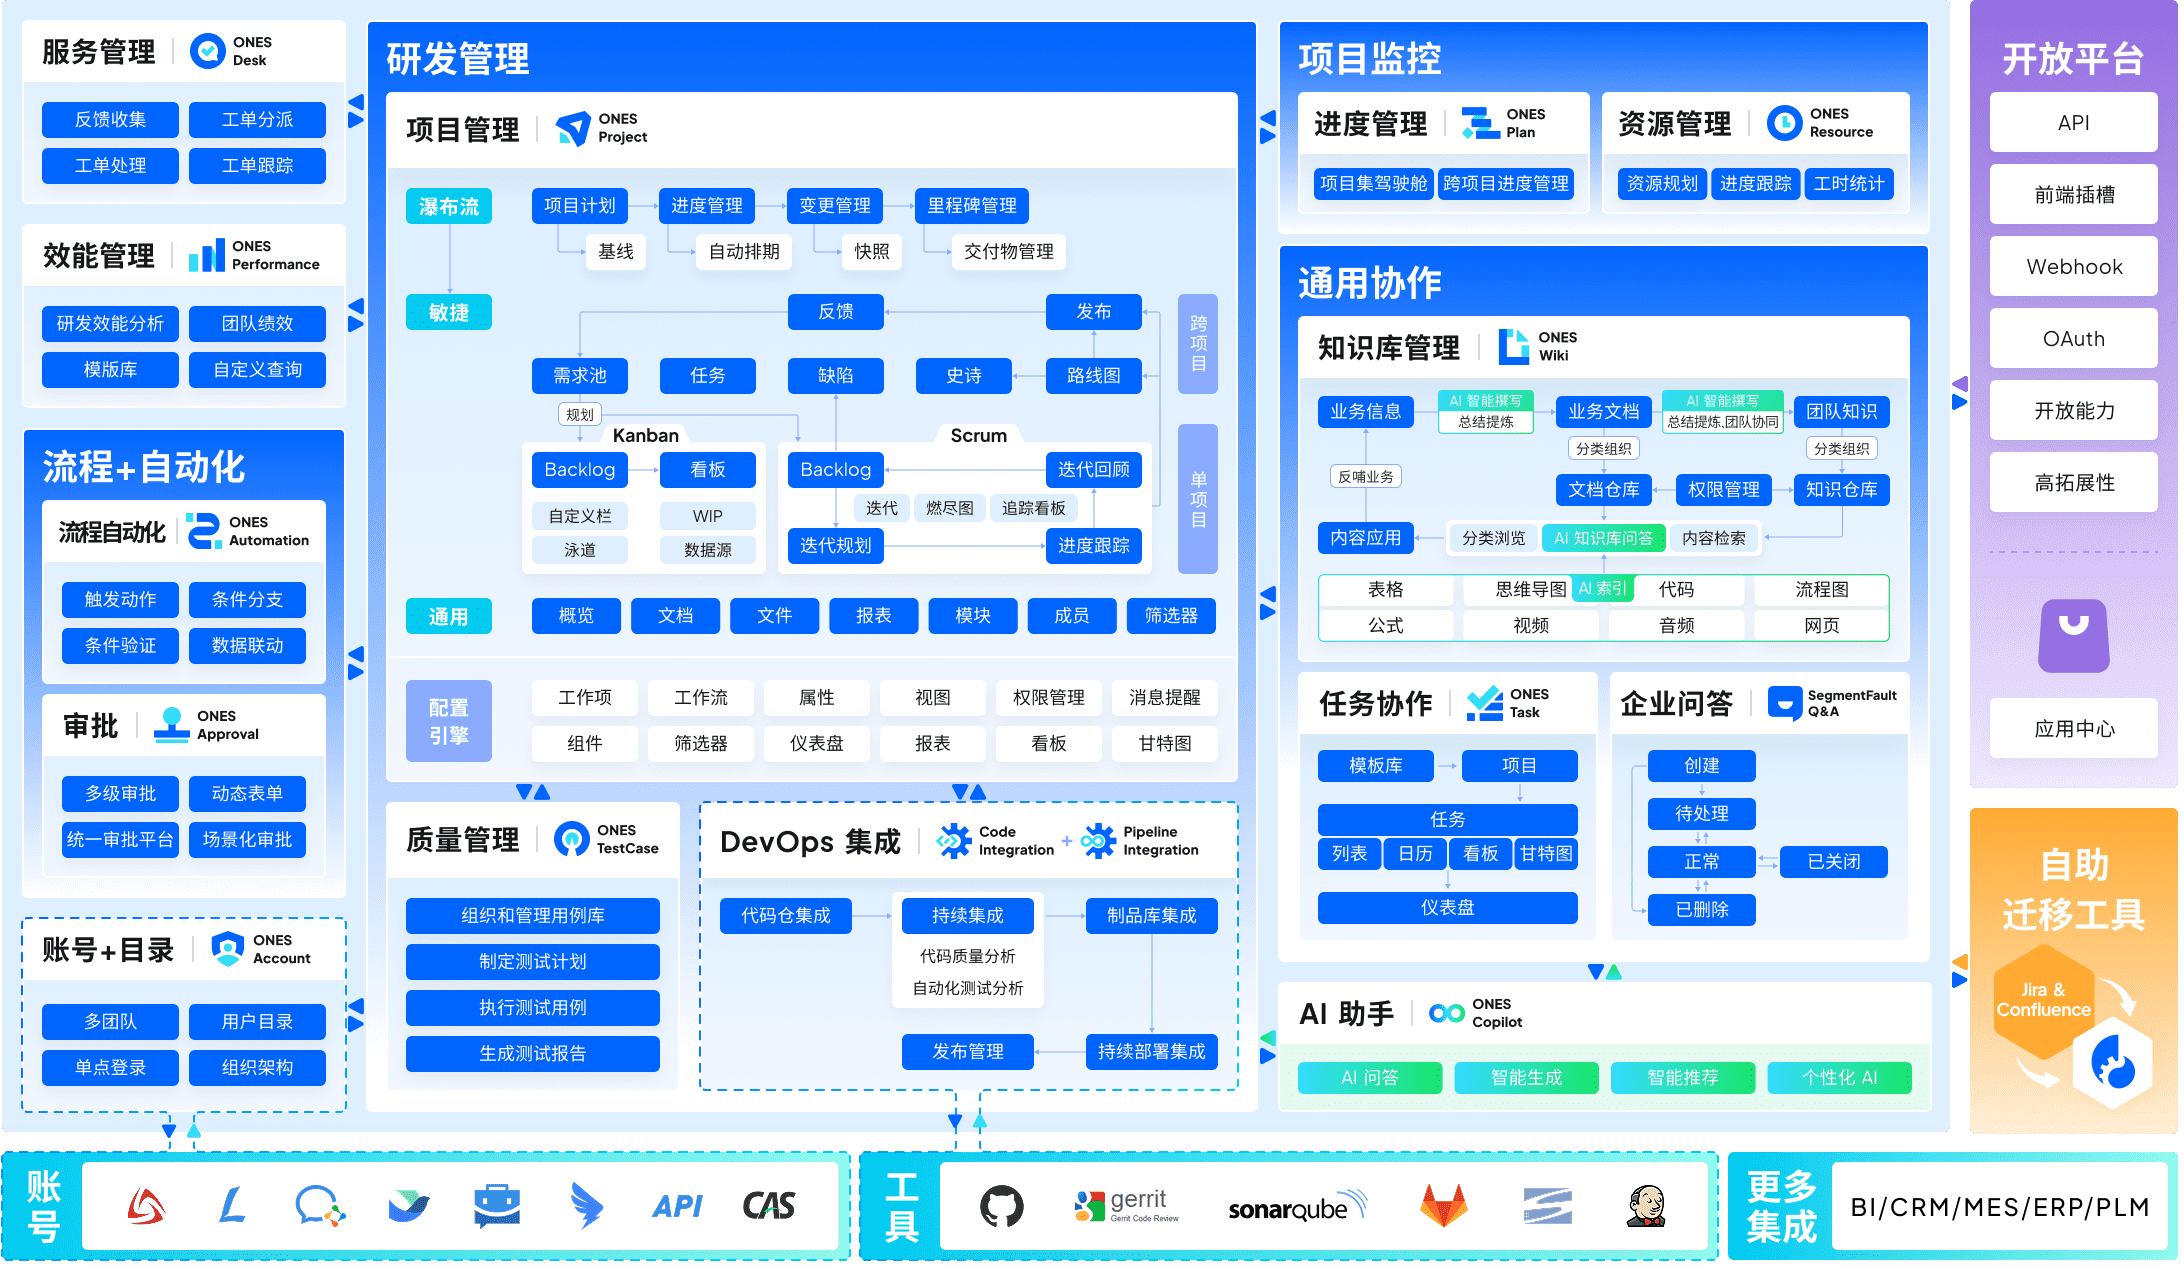
这款工具更适合已经将研发项目管理与知识沉淀放在同一平台治理、且对权限边界有明确责任划分要求的中大型组织;如果贵司的知识库需要与需求、迭代、测试等活动共享同一套成员与角色体系,ONES 在权限模型与角色体系设计上的适配度会更高。它把权限控制建立在组织、团队、项目与知识库空间的多层结构上,角色可按管理员、空间负责人、编辑者、只读成员等职责划分,并支持将角色与具体空间绑定,便于选型时按“谁负责维护、谁只能查阅”来落位。使用前建议确认贵司现有组织架构与角色命名能否与这套分层模型对齐,避免上线后出现角色重复定义。
在知识库空间与页面级权限粒度上,ONES 支持按空间设定访问范围,并对空间内页面或文档目录做更细的授权配置,适合需要将通用规范、项目文档与敏感资料分层管理的场景。权限继承与例外覆盖机制方面,子页面默认承接上级目录的授权关系,同时允许对个别页面设置例外授权,选型时应重点验证例外覆盖的层级深度与生效顺序是否符合贵司的审批习惯。成员生命周期与权限变更管理上,建议配套明确的人员入离调转流程,将账号停用、角色回收与空间移交纳入交接清单,确保权限随岗位变化同步收敛。
权限审计与合规可追溯性是该工具在本文主题下值得关注的适配点,ONES 可记录权限配置与关键操作痕迹,便于在审计或合规检查时回溯“谁在何时获得了什么范围的访问权”。建议配套定期权限复核机制,例如按季度由空间负责人确认成员清单与例外授权是否仍然必要,并把复核结果留档。整体而言,ONES 更适合已具备一定流程成熟度、愿意把权限治理纳入日常管理动作的团队;使用前建议确认审计日志的保留周期与导出方式能否满足贵司合规要求,再决定推广范围。
Tower
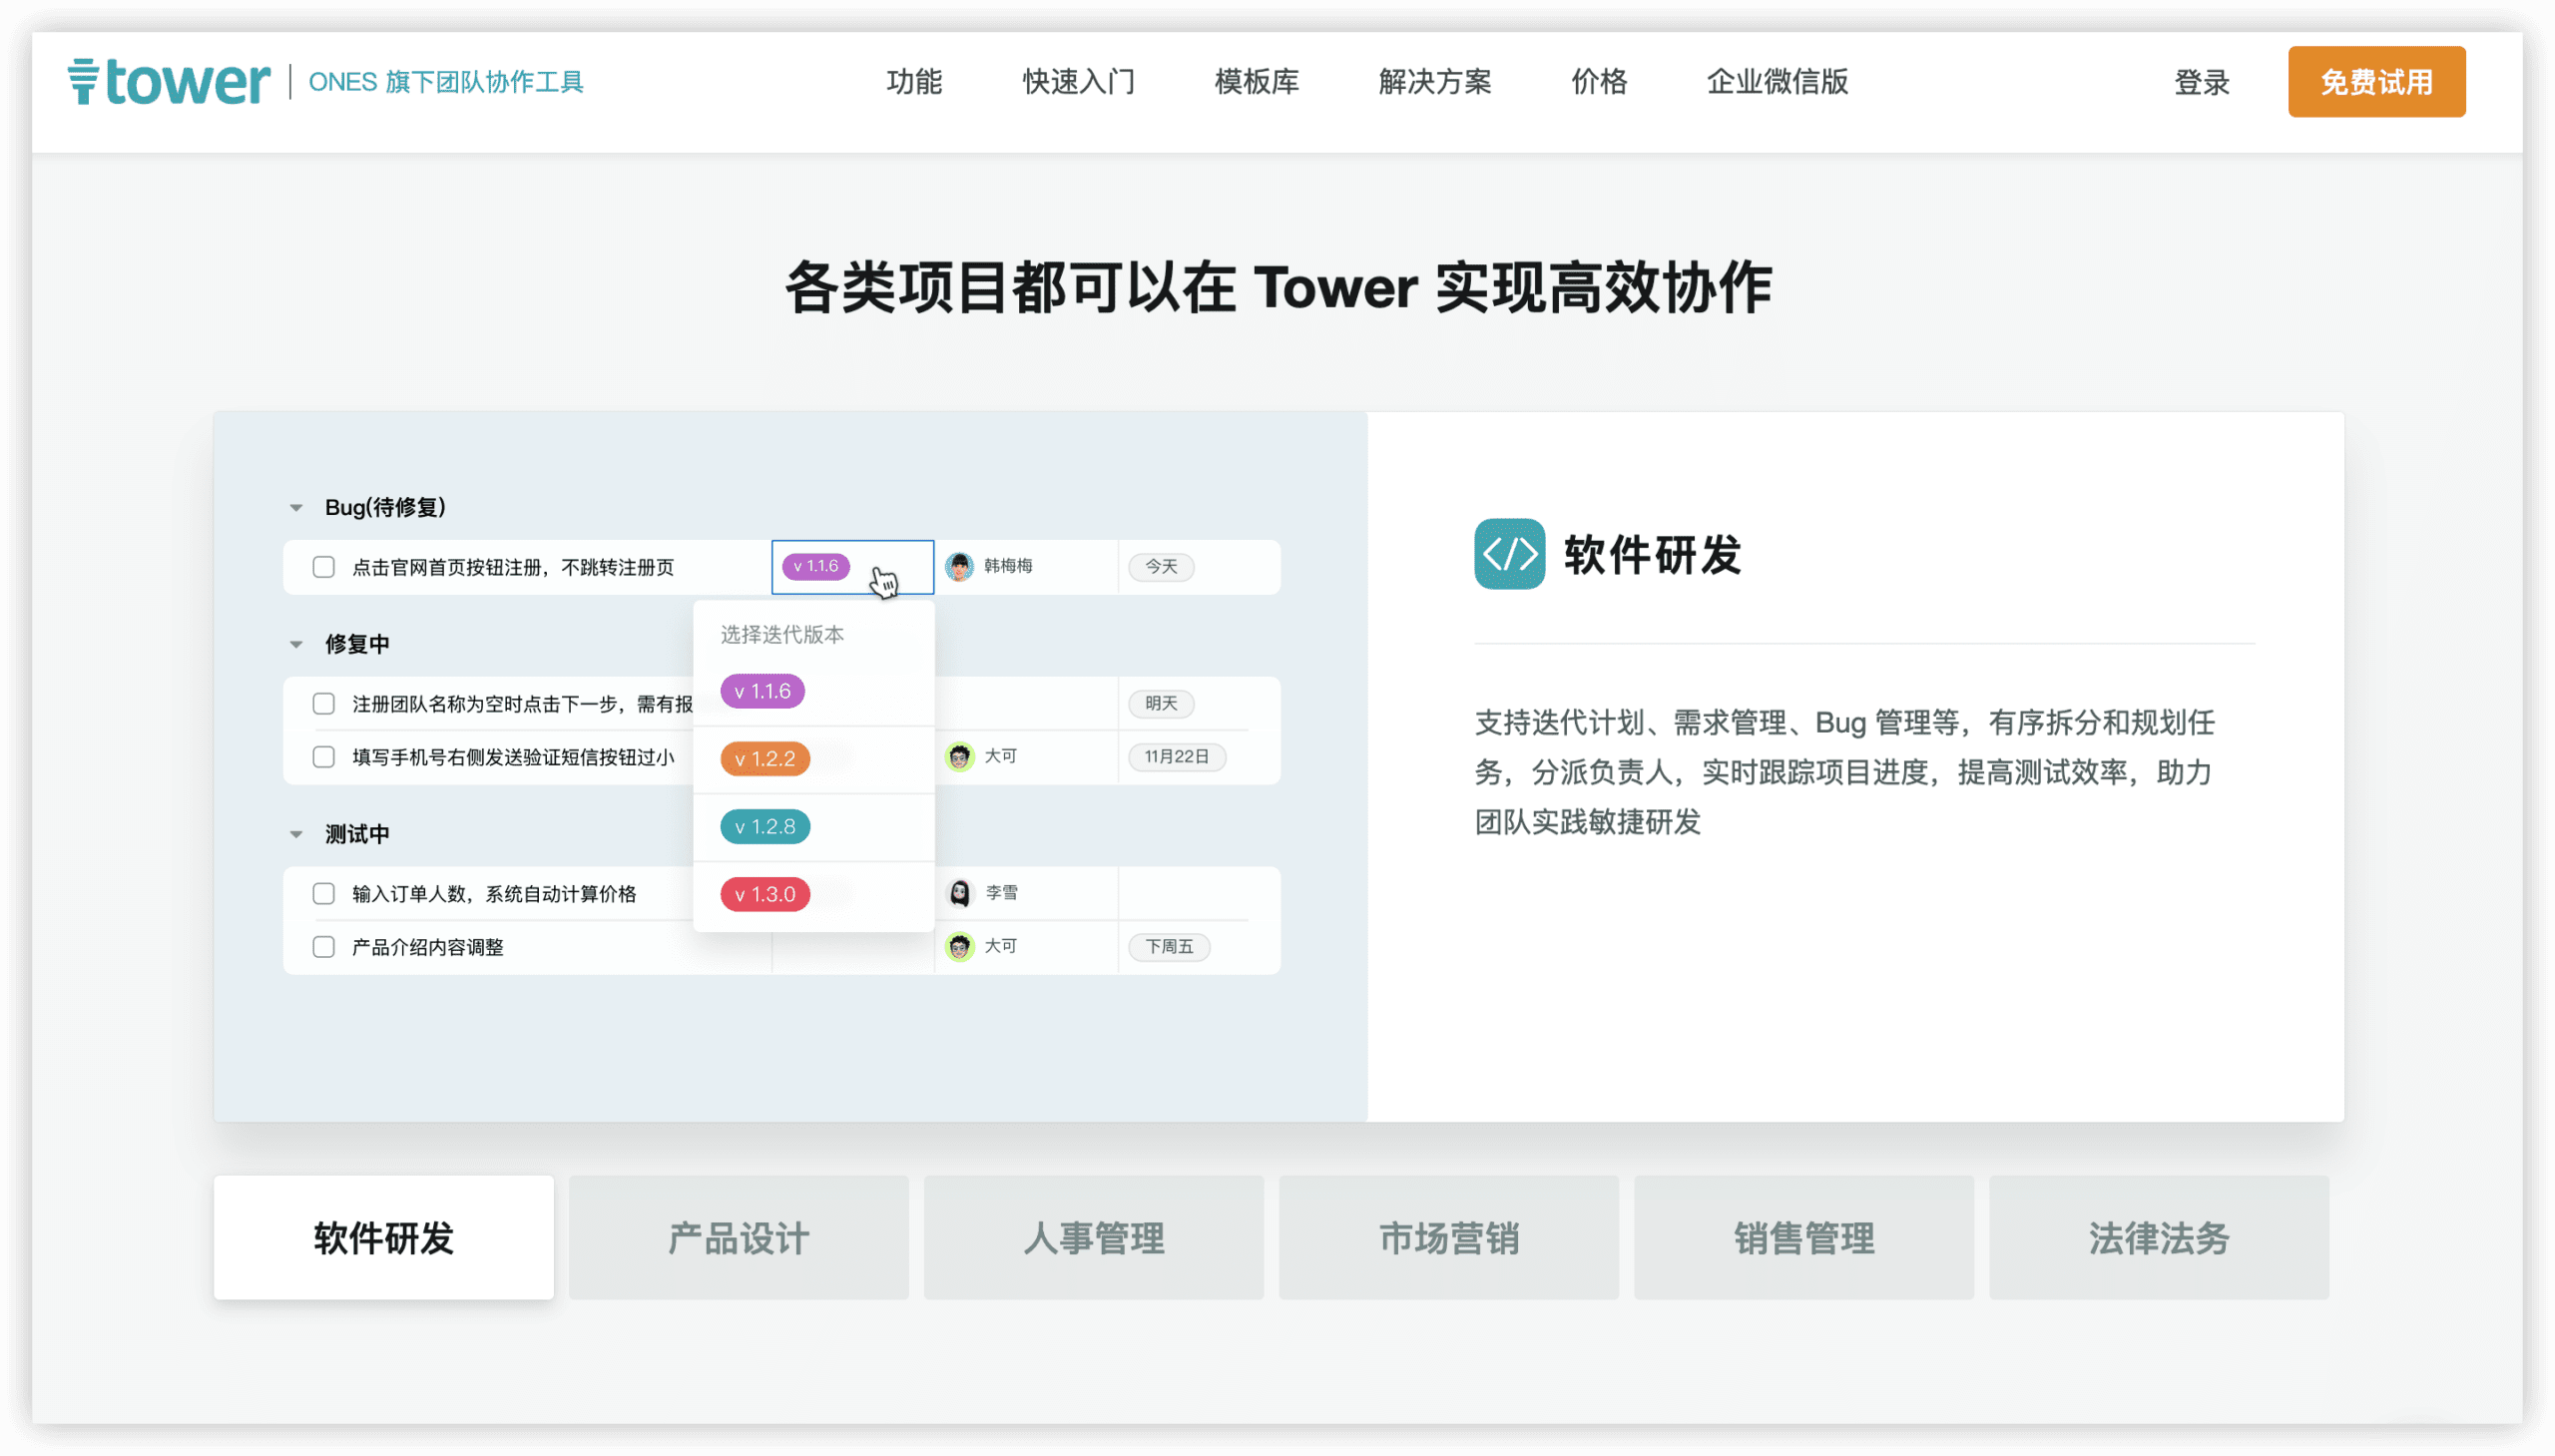
这款工具更适合以项目协作和任务管理为主、知识沉淀需求相对轻量的中小团队,尤其是已经用 Tower 管理项目、希望把文档与任务放在同一协作环境中的组织。在权限管理这一主轴上,Tower 的适配点集中在项目与文件夹层面的成员角色划分,能够按项目成员身份区分可见与可编辑范围,满足日常协作中“谁参与、谁能改”的基本诉求;对于页面级细粒度权限、复杂角色矩阵和跨空间例外授权,使用前建议确认其当前版本是否覆盖你们的实际权限层级要求。
在权限继承与成员生命周期管理方面,Tower 的权限通常随项目成员关系联动,人员加入或移出项目时权限随之调整,这一机制对人员流动较频繁的团队较为友好,可减少逐条回收权限的运维负担。建议配套明确的项目建库规范与成员入离场流程,由项目负责人承担权限核对职责,避免因项目复用导致历史成员权限残留。若组织需要按部门、岗位建立统一角色模板,使用前建议确认是否可通过管理后台集中配置,并评估与现有账号体系的衔接方式。
在权限审计与合规可追溯性上,Tower 更适合对审计留痕要求处于常规水平的协作场景;若涉及强合规、需长期留存权限变更记录并支持导出核查的场景,建议配套独立的权限台账或定期人工复核机制,将关键项目的成员与权限变更纳入周期性检查。总体而言,选型时应以团队实际权限复杂度和审计要求为基准,先小范围试点验证权限粒度与变更流程,再决定推广范围。
Confluence
Confluence 更适合已采用 Atlassian 体系、对权限治理有明确责任分工的中大型组织,尤其是需要将知识库权限与 Jira 项目协作、团队编制保持一致的场景。其权限模型以空间角色为基础,结合页面级限制与继承机制,能够在空间、页面树和单页三个层次表达访问边界,适合需要按部门、项目或职能划分知识域并逐层收敛权限的团队。
在权限粒度与继承机制上,Confluence 的空间权限决定成员对空间内容的默认访问范围,页面级限制则用于处理敏感文档或跨团队协作的例外情形,子页面默认继承上级限制,减少逐页配置的重复动作。使用前建议确认组织是否接受“空间管理员自治”的治理模式,并明确页面限制的审批口径,避免例外覆盖过多导致权限结构难以追溯。成员生命周期方面,建议配套将账号供应与目录服务或身份提供商对接,并在成员转岗、离职流程中设置空间权限复核节点。
权限审计与合规可追溯性方面,Confluence 提供管理后台的权限查看与审计日志能力,建议配套建立季度空间权限盘点机制,重点核查公开空间、外部协作者和页面级例外清单。对于合规要求较高的组织,使用前建议确认日志留存周期与导出方式是否满足内部审计要求,并将权限变更纳入变更管理流程,确保每次例外授权都有对应记录与到期复核安排。

Notion
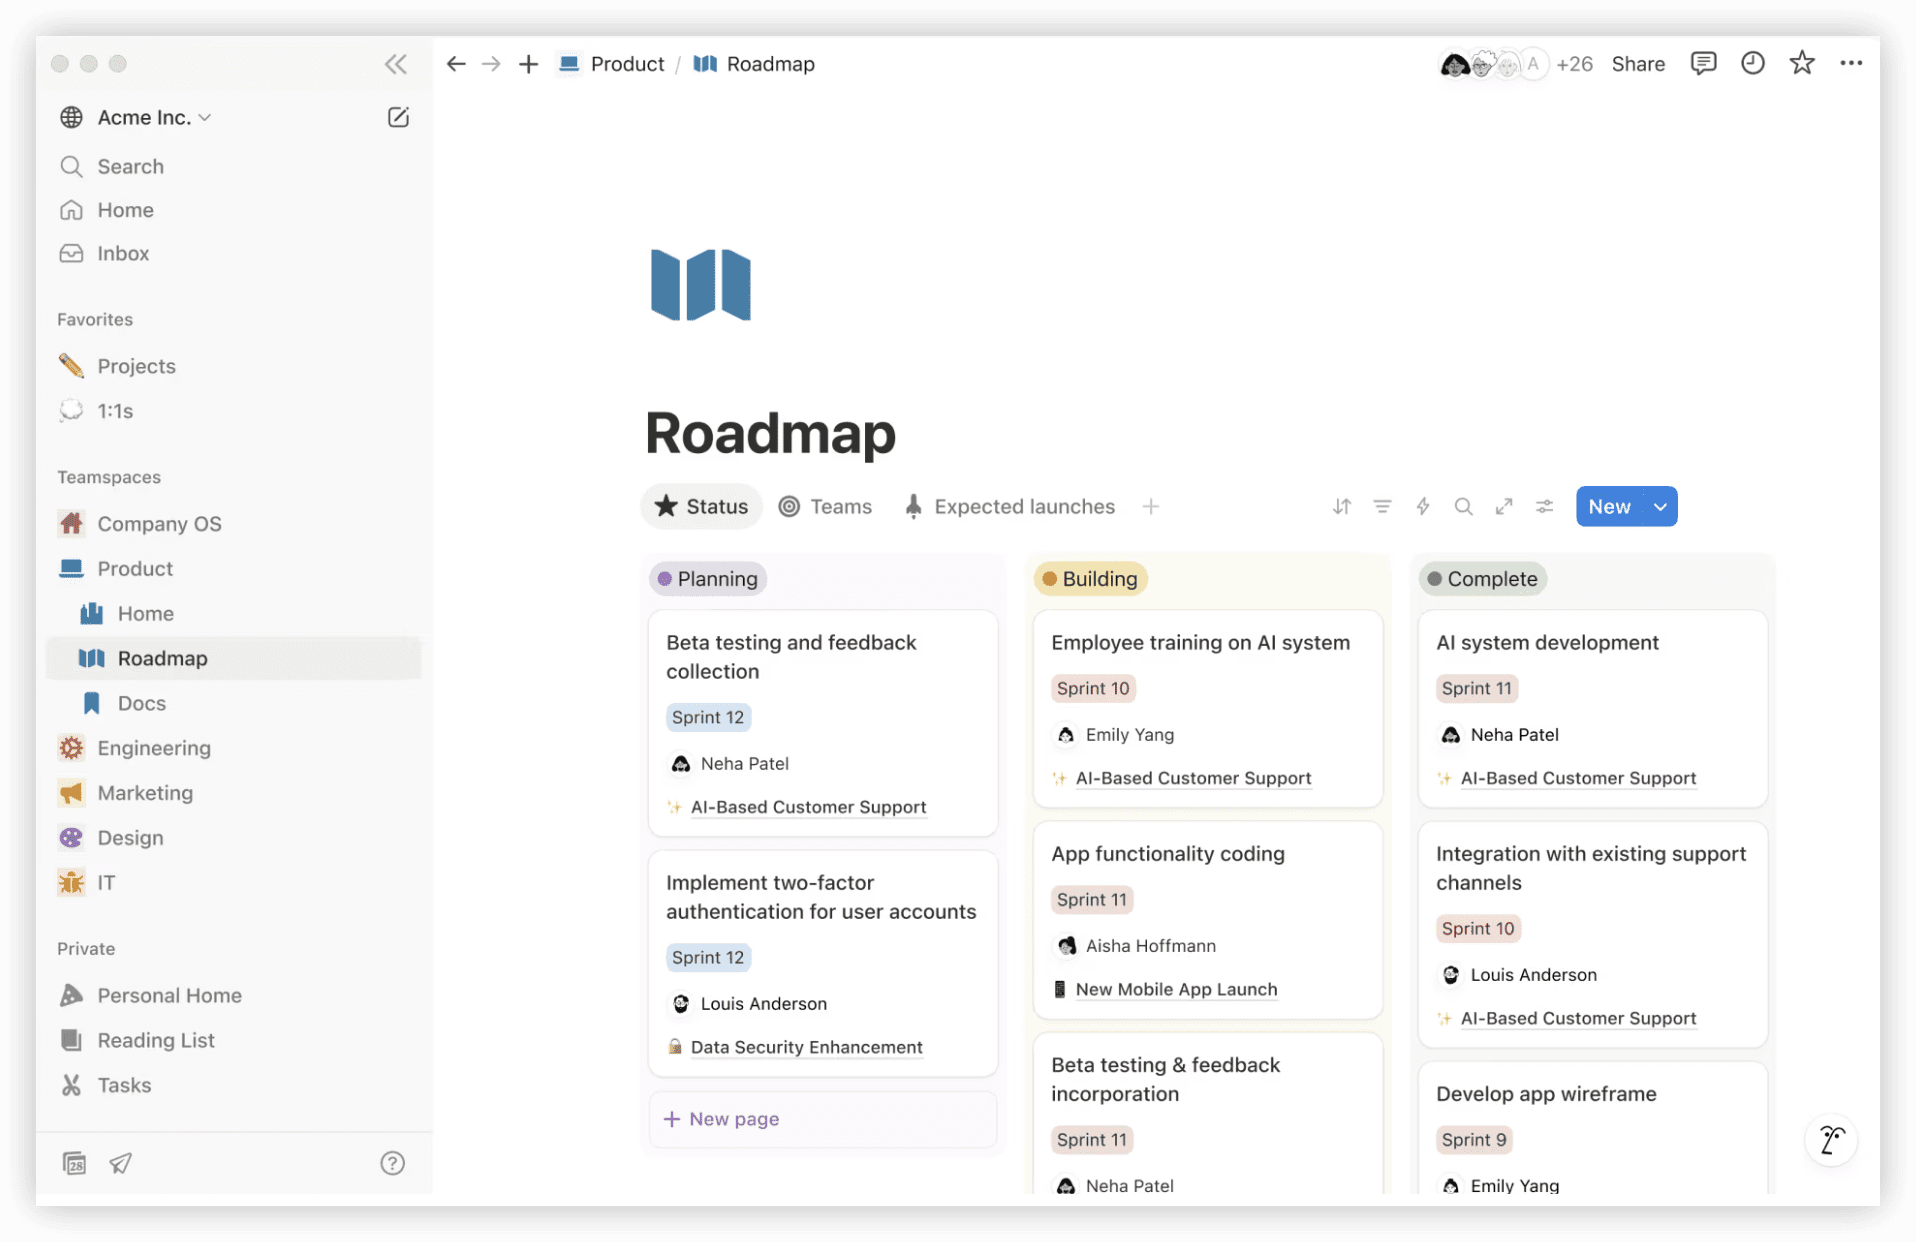
这款工具更适合已经将日常协作沉淀在 Notion 中、且知识库以页面树组织的中小团队与跨职能项目组,尤其是希望把权限控制嵌入内容结构而非单独建设权限中台的场景。Notion 的权限模型以工作区成员、团队空间与页面共享为基础,角色体系相对精简,页面级共享与继承机制贴合“父页面授权、子页面默认跟随”的使用习惯,适合内容层级清晰、权限边界主要沿页面树划分的知识库。
在权限粒度与例外覆盖方面,Notion 支持对单个页面或数据库单独调整访问范围,能够在继承基础上做局部例外,但例外层级增多后需要人工梳理授权链路。成员生命周期管理依赖工作区管理员手动维护,建议配套建立入离调转的权限变更清单与定期复核机制,并在团队空间层面预设标准角色模板,减少逐页授权带来的漂移。使用前建议确认组织是否需要按数据库记录级或字段级隔离敏感信息,若存在此类要求,应将其纳入选型验证范围。
权限审计方面,Notion 提供页面访问与共享状态的可查信息,但系统化的审计日志与合规追溯能力更适合作为辅助手段而非唯一依据。建议配套制定页面共享规范、外部访客准入规则与季度权限盘点动作,并由知识库负责人对高敏页面执行抽查。对于权限治理成熟度较高、要求完整审计链路的组织,更适合在 Notion 之外叠加独立的权限治理流程。
飞书知识库
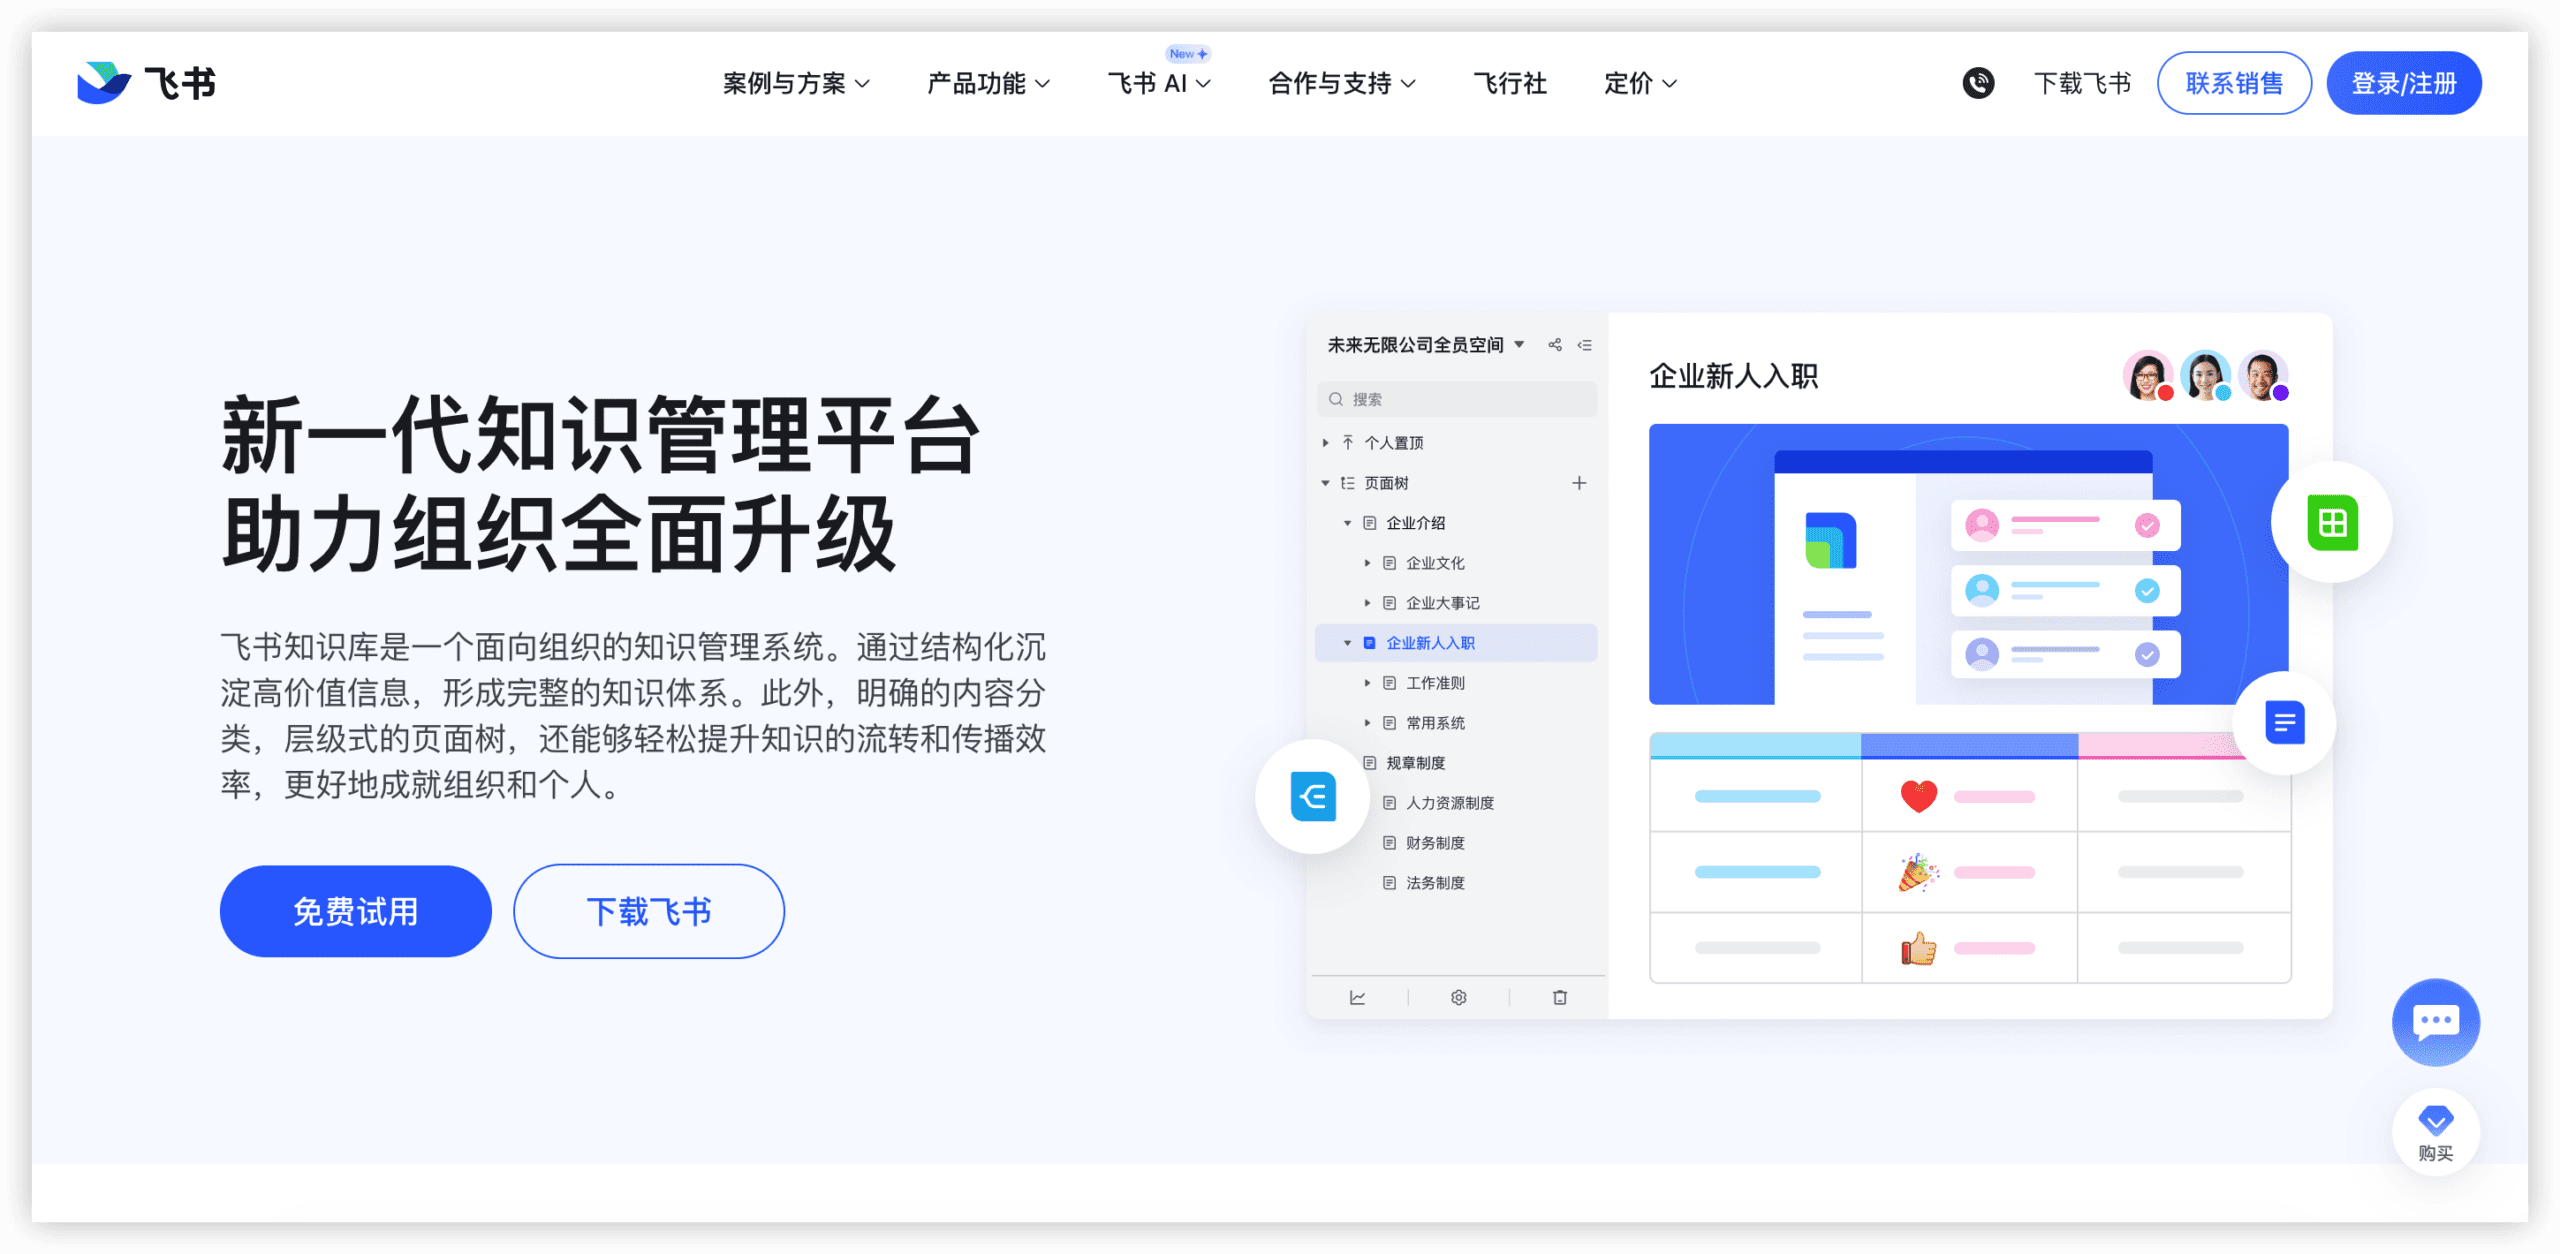
这款工具适合已在使用飞书办公套件、希望把知识沉淀与日常协作、组织架构打通的中大型团队,尤其是对成员入转调离流程敏感、需要权限随组织变动自动收敛的组织。在权限模型与角色体系设计上,飞书知识库依托飞书组织架构与用户组,可按部门、用户组、单个成员配置管理员、编辑、阅读等角色,权限来源与人事结构一致,减少了独立维护权限名单的负担;在空间与页面级权限粒度上,支持知识空间、节点与单篇文档分层授权,能够满足“部门空间公开、敏感页面收敛”的常见诉求。
在权限继承与例外覆盖机制上,飞书知识库以空间继承为主、页面单独授权为例外,适合层级清晰、权限规则相对稳定的知识体系;使用前建议确认例外授权的数量与审批口径,避免页面级单独授权过多导致继承关系难以追溯。在成员生命周期与权限变更管理上,其优势在于与飞书账号和组织架构联动,成员离职或调岗后权限可随账号状态与用户组变化同步调整,更适合人员流动较频繁的团队;建议配套明确用户组维护责任人,并约定调岗场景下的权限复核节点。
在权限审计与合规可追溯性方面,飞书知识库可结合飞书管理后台的操作日志进行权限变更与访问行为追溯,适合有内审或合规要求的组织;使用前建议确认日志保留周期与导出方式是否满足内部审计要求,并配套定期权限盘点机制,对高敏知识空间设置复核节奏。整体而言,这款工具更适合已深度使用飞书、追求权限与组织架构一体化的场景,选型时应重点验证例外授权治理与审计留痕能力是否匹配自身合规成熟度。
语雀
语雀更适合已经将文档协作沉淀在阿里系或国内云端办公体系内、且需要以知识库为单元做权限分层的中小团队与成长型企业。在权限模型与角色体系设计上,语雀以团队、知识库、文档三层结构承载角色划分,管理员、成员、只读访客等角色可直接对应组织内的实际职责,选型时建议先确认团队角色是否足以覆盖外部协作者与临时项目成员的区分需求。
在知识库空间与页面级权限粒度、权限继承与例外覆盖机制上,语雀支持知识库整体可见范围设定,并可对单篇文档设置独立权限,形成自上而下的继承与局部例外覆盖,适合需要“默认开放、敏感文档单独收紧”的协作场景。使用前建议确认例外覆盖的层级深度是否与你们的敏感信息分级制度匹配,并配套建立文档密级标注与例外授权审批动作,避免例外权限随人员流动而失控。
在成员生命周期与权限变更管理方面,语雀依托团队组织关系管理成员进出,成员移出团队后其知识库访问随之收敛,适合人员流动较频繁的团队。建议配套定期权限复核机制,将知识库管理员与例外授权名单纳入周期性审查,并与入离职流程绑定,确保权限变更可追溯、可交接。

SharePoint
这款工具适合已深度使用 Microsoft 365、组织架构与身份体系相对规范的中大型企业,尤其是对权限审计与合规留痕有明确要求的知识库管理场景。SharePoint 的权限模型建立在 Microsoft Entra ID 之上,角色体系围绕站点所有者、成员、访问者以及细粒度 SharePoint 组展开,可与既有 AD 组同步,成员入离职和岗位调整能通过身份源统一驱动,减少手工维护权限的重复动作。
在权限粒度上,SharePoint 支持站点、文档库、文件夹、页面与单个文件的多层级授权,并默认向下继承,允许在必要节点中断继承、建立例外覆盖,这一机制适合需要“统一基线加局部例外”的知识库结构。使用前建议确认继承中断点的数量与审批规则,避免例外过多导致权限关系难以追溯;建议配套建立站点模板与权限申请流程,把例外授权纳入变更记录。权限审计方面,可通过审核日志与权限报告追踪访问与授权变更,更适合有合规审查要求的团队,建议明确日志保留周期与定期复核责任人。
选型确认点在于:是否具备 Microsoft 365 治理能力、是否接受以站点为知识库空间的组织方式,以及外部协作与访客权限的管理边界。建议配套制定站点命名与生命周期规范、权限定期复核机制和敏感内容标签策略,使权限管理从配置动作转为可持续的治理流程。
BookStack
这款工具适合预算可控、以内部文档沉淀为主、并希望权限结构清晰可维护的中小团队或技术型组织。BookStack 的权限模型围绕“角色—内容层级”展开,角色可绑定到书架、书籍、章节与页面,形成自上而下的可见性控制;对于需要按部门或项目划分知识空间的团队,这种层级化设计便于把权限与内容结构对齐,减少逐页配置的工作量。使用前建议确认团队是否接受以书架为权限主边界的管理习惯,因为跨书架的细粒度例外需要单独规划。
在权限继承与例外覆盖方面,BookStack 支持在父级设定基础上对子级做单独调整,适合“默认继承、少数例外”的治理思路;但例外越多,维护成本越依赖命名规范与责任人制度。成员生命周期管理上,角色分配与内容权限分离,建议配套建立入转调离的权限变更流程,并定期复核高权限角色名单。权限审计方面,更适合以操作日志与版本记录作为追溯依据的团队,使用前建议确认审计留存周期与导出方式是否满足合规要求。
选型确认点在于:若组织需要跨空间的大规模权限矩阵、复杂审批流或强合规报表,建议先做小范围验证再决定推广节奏;若以内部 wiki 与流程文档为核心,BookStack 的权限结构更易落地。配套管理动作包括:明确书架责任人、制定角色命名与授权清单、按季度执行权限复核,并将权限变更纳入入职与离职流程。

不同场景下的工具使用建议与选型总结
权限管理没有一刀切的方案,关键看团队的实际工作方式和合规压力。如果团队已经使用ONES进行项目管理,知识库权限可以直接复用项目角色,减少重复配置。如果团队以文档协作为主,Confluence和Notion的页面级权限更灵活,但需要确认审计能力是否够用。飞书知识库适合已经使用飞书的企业,权限随组织架构自动同步,管理成本低。语雀和Tower适合中小团队快速上手,但复杂权限场景需要提前验证。SharePoint适合微软技术栈的大型企业,权限模型细致但配置较复杂。BookStack适合有技术能力自托管的小团队,成本低但需要自己维护审计和合规功能。
建议选型时安排一次试用,用真实成员和文档结构测试权限设置、变更和审计流程。重点关注权限继承是否清晰、例外设置是否容易出错、成员变动时权限是否自动调整。最终选择应基于团队最常遇到的权限场景,而不是功能最多的工具。
知识库权限管理选型常见疑问解答
知识库权限管理需要关注哪些核心能力?
建议关注五个方面:权限模型是否支持多角色和自定义角色;权限粒度能否细到页面级;继承和例外机制是否清晰易用;成员入职、转岗、离职时权限能否自动调整;是否有完整的权限变更审计日志。
小团队需要复杂的权限管理吗?
小团队通常不需要太复杂的权限体系,但建议至少支持空间级权限和基本的角色区分。如果团队有外部协作或敏感信息,页面级权限和审计日志也值得考虑。选型时以够用为原则,避免过度配置增加管理负担。
如何验证工具的权限管理是否满足合规要求?
可以要求工具提供权限审计日志的样例,检查日志是否记录操作人、时间、变更内容,是否支持导出和检索。同时确认权限变更是否需要审批流程,以及是否支持定期权限复核。最好在试用阶段模拟一次内部审计场景。
ONES在权限管理上的主要特点是什么?
ONES的权限管理覆盖角色体系、空间与页面级权限、继承与例外机制、成员生命周期管理和审计日志。它适合已经使用ONES进行项目管理的团队,知识库权限可以与项目角色联动,减少重复配置。建议试用时重点测试权限继承和成员变动时的自动调整。