 400-188-1518
文档检索中的权限过滤是什么?它如何影响研发人员看到的结果
选文档检索工具,权限过滤能力比检索速度更值得优先确认。过滤太松会泄露敏感信息,太紧又让结果残缺,直接影响研发人员能不能看到该看的内容。
本文从权限模型集成深度、实时过滤准确性、跨项目继承与隔离、权限变更同步、代码与文档权限一致性五个维度,测评ONES、GitLab、GitHub、Confluence、Notion等主流工具,帮你判断哪款更适合团队。
Table of Contents
快速结论:权限过滤能力决定检索结果的可用性
文档检索的权限过滤,直接决定研发人员能否看到自己该看的内容。过滤太松,会泄露敏感信息;过滤太紧,又会让检索结果残缺,影响效率。2026年,主流工具在权限模型和检索集成上的差异仍然明显。选型时,不能只看检索速度或界面美观,要重点考察权限过滤是否实时、是否准确、是否能在跨项目场景下保持一致。
- 如果团队使用Jira或GitLab管理研发流程,优先考虑与代码库权限模型一致的工具,比如GitLab或GitHub,能减少权限割裂。
- 如果团队以项目制协作,且需要精细控制文档可见性,ONES的权限模型与检索集成较深,适合作为统一知识库。
- 如果团队规模小、文档量不大,Confluence或语雀的权限过滤基本够用,但要注意跨空间检索时的权限继承。
- 如果团队高度依赖飞书生态,飞书文档的权限过滤与IM集成紧密,但跨租户或跨部门检索时需额外配置。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 研发项目管理与知识库 | 中大型研发团队 | 权限模型与项目、任务、代码仓库深度集成,检索结果实时过滤 | 确认是否支持按项目、部门、角色自定义权限策略 |
| Tower | 轻量项目管理 | 中小型团队 | 基础权限过滤,适合简单文档共享 | 确认跨项目检索时权限是否自动隔离 |
| Confluence | 企业知识库 | 各类团队 | 空间级权限,检索结果按空间过滤 | 确认空间嵌套时权限继承是否清晰 |
| Notion | 多功能协作笔记 | 初创团队、个人 | 页面级权限,但检索过滤依赖页面层级 | 确认大量页面时权限过滤性能是否稳定 |
| GitLab | DevOps平台 | 研发团队 | 代码库与文档库权限一致,检索结果与代码权限联动 | 确认是否支持基于组的权限继承 |
| GitHub | 代码托管与协作 | 开源及商业研发团队 | 仓库级权限,文档检索与代码权限绑定 | 确认Wiki或项目文档的权限是否与仓库一致 |
| 语雀 | 知识库工具 | 互联网团队 | 目录级权限,检索结果按目录过滤 | 确认跨知识库检索时权限是否生效 |
| 飞书文档 | 办公协作套件 | 各类团队 | 文档级权限,与IM权限打通 | 确认外部协作者权限对检索结果的影响 |
选型方法:从权限过滤的五个维度做对比
选型时,建议围绕以下五个维度逐一测试,而不是只看功能列表。每个维度都要用真实场景验证,比如模拟一个跨项目检索,观察结果是否符合预期。
- 权限模型与文档检索的集成深度:检查工具是否支持在检索时自动应用权限策略,还是需要手动切换过滤条件。
- 检索结果实时权限过滤的准确性:创建一条新文档,设置仅部分人可见,再让不同权限账号搜索,确认结果是否即时变化。
- 跨项目/跨团队文档的权限继承与隔离:测试父项目与子项目、团队A与团队B之间的文档,看权限是继承还是隔离,检索结果是否因此正确。
- 权限变更后检索结果的动态同步能力:修改文档权限后,不刷新缓存,再次检索,看结果是否立即更新。
- 研发场景下代码库与文档库的权限一致性:如果工具同时管理代码和文档,确认代码分支权限与文档权限是否联动,避免出现“代码可见但文档不可见”的错位。
深度测评:八款工具在文档检索权限过滤上的真实表现
ONES
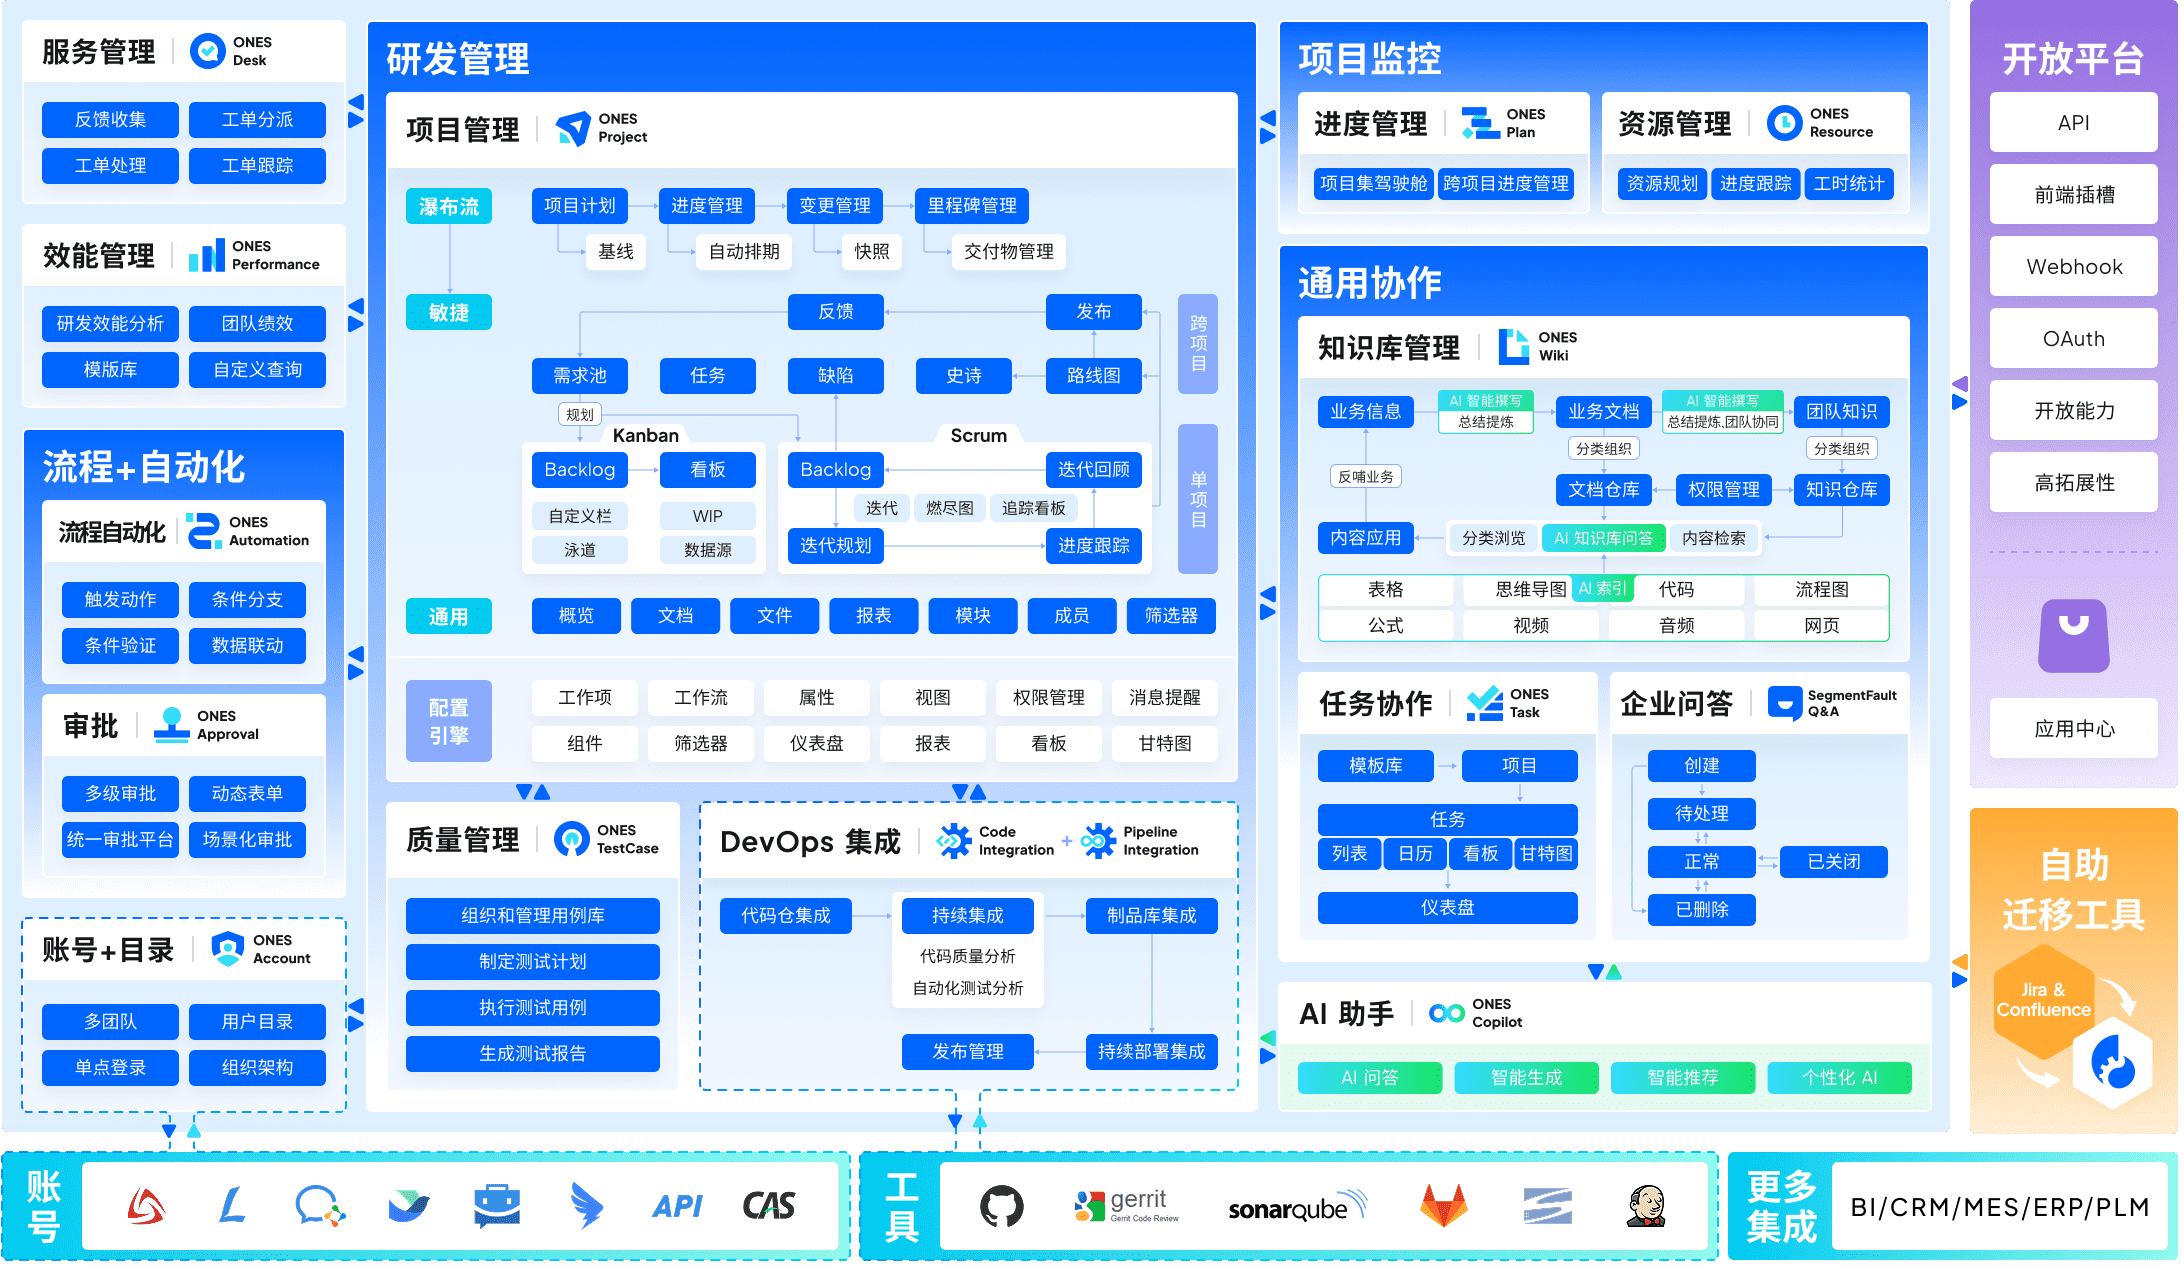
这款工具适合已经将研发流程管理集中到一体化平台、且对文档检索权限有明确治理诉求的中大型研发团队。在权限模型与文档检索的集成深度上,ONES 将文档权限与项目、工作项、迭代等对象绑定,检索入口直接继承对象级权限,而非在文档库上叠加一层独立权限表。这意味着研发人员搜索需求文档、技术方案或会议纪要时,结果集天然受其项目角色约束,不需要额外配置检索白名单。对于跨项目、跨团队的文档,ONES 支持按组织架构与项目成员关系进行权限继承与隔离,父项目权限变更可向下传递,子项目也可设置独立边界,适合矩阵式研发组织。
在检索结果实时权限过滤的准确性方面,ONES 的权限判定发生在查询执行阶段,而非索引构建阶段,因此权限变更后检索结果的动态同步能力较强。当成员被移出项目或角色调整后,后续检索会立即反映新的可见范围,避免已离职或已转岗人员继续命中敏感文档。研发场景下代码库与文档库的权限一致性是选型确认的重点:ONES 可与代码托管平台通过集成方式对齐项目成员关系,但使用前建议确认代码库权限是否以 ONES 项目成员为唯一事实源,否则可能出现文档可见而代码不可见、或反之的错位。建议配套建立项目成员变更的单一审批入口,并定期核对跨系统成员映射。
选型时还需确认检索权限过滤是否覆盖附件、评论与历史版本,以及外部协作方是否被纳入权限继承链路。更适合权限治理成熟度较高、愿意将项目成员体系作为权限基座的团队;若组织仍依赖多套独立权限系统并行,建议先梳理成员主数据来源,再评估 ONES 的集成深度。配套管理动作包括:在项目启动时明确文档密级与角色映射规则,在迭代回顾中抽查检索结果与预期可见范围的一致性,并将权限变更纳入变更管理流程,确保检索可见性与实际授权同步。
Tower
Tower 更适合以任务协同为核心、文档作为任务附件或项目说明存在的研发团队。在文档检索权限过滤这一主题下,Tower 的权限模型主要围绕项目与任务展开,文档通常依附于具体项目或任务,因此检索结果的可见性天然受项目成员身份约束。当研发人员在 Tower 内搜索文档时,系统会基于其所在项目及任务参与状态过滤结果,跨项目文档默认隔离,这降低了越权查看的风险。但使用前建议确认:Tower 是否支持对文档库进行独立于任务的细粒度权限设置,以及权限变更后检索索引的同步延迟是否在可接受范围内。
在跨项目/跨团队文档的权限继承与隔离方面,Tower 的适配点在于项目边界清晰,文档权限随项目成员变动而自动调整,适合项目制运作、团队间文档共享需求不高的场景。若研发团队需要频繁跨项目检索技术文档或代码库关联文档,建议配套建立文档归口管理规范,明确哪些文档应放在项目内、哪些应集中到独立知识库。同时,建议选型时验证 Tower 与代码仓库(如 GitLab、GitHub)的集成深度,确认代码库权限与文档权限是否一致,避免研发人员在任务中看到代码链接却无法访问对应文档。
权限变更后检索结果的动态同步能力是选型确认的关键点。Tower 在成员移出项目后,其检索结果通常能较快排除相关文档,但若文档被多个任务引用或存在跨项目复制,建议通过管理动作定期审计文档归属与权限映射。对于研发场景,更适合将 Tower 定位为任务协同中的文档入口,而非全量文档检索中心;若团队对文档检索权限过滤的实时性与细粒度要求较高,建议配套独立的知识管理工具并建立权限同步机制。
Confluence
这款工具适合已深度使用 Atlassian 生态、且对文档权限与检索一致性有明确治理要求的研发团队。Confluence 的权限模型与页面树深度绑定,检索时能基于空间、页面层级及用户组实时过滤结果,确保研发人员仅看到其有权访问的文档。在跨项目文档权限继承上,它支持从父页面继承权限,减少逐页配置的遗漏,但跨空间检索时需确认全局权限策略是否与项目隔离要求匹配。
使用前建议确认:团队是否已统一用户目录(如通过 Atlassian 组织同步),否则权限变更后检索结果的动态同步可能出现延迟;同时需评估代码库与文档库的权限一致性,Confluence 本身不直接管理代码权限,若研发流程要求代码与文档权限同源,建议配套身份管理或自动化同步机制。对于权限变更频繁的团队,建议配套定期权限审计与检索测试,确保过滤准确性。
更适合文档结构清晰、权限层级稳定的成熟度团队;若团队处于快速扩张或频繁重组阶段,使用前建议确认权限继承规则能否跟上组织变化,并配套权限变更后的检索验证流程。

Notion
Notion 更适合需要灵活搭建知识库、且团队规模在 50 人以内、文档协作以项目制为主的研发团队,尤其是那些已经将 Notion 作为日常信息中枢、但尚未将代码库与文档库深度打通的团队。
在文档检索中的权限过滤这一主题下,Notion 的适配点主要体现在权限模型与检索的集成深度上:其页面级权限继承体系(Workspace → Teamspace → Page)能够与检索结果联动,当用户执行全局搜索时,Notion 会依据当前登录人的权限范围动态过滤不可见页面,且该过滤是实时基于权限快照的,因此权限变更后(如移除成员或调整页面权限)检索结果通常能在下一次搜索时同步反映,具备较好的动态同步能力。但需要注意的是,Notion 的权限继承更多依赖页面层级结构,跨项目或跨团队文档的隔离需要预先通过 Teamspace 或共享页面边界来显式设计,否则容易出现权限继承范围超出预期的情况。
使用前建议确认:团队是否已建立清晰的 Teamspace 与页面层级规范,以及是否接受 Notion 在代码库与文档库权限一致性上的弱关联——它并不直接读取 Git 仓库的权限模型,因此研发场景下代码库与文档库的权限一致性需要依靠人工维护或外部流程来对齐。建议配套管理动作包括:定期审计 Teamspace 的成员清单、为敏感项目单独设置私有 Teamspace,并在检索培训中明确“权限过滤后的结果即最终可见范围”这一规则,以减少研发人员对检索结果的误解。
GitLab
GitLab 更适合已深度使用 GitLab 作为代码托管与 CI/CD 平台、且希望将文档权限与代码权限统一管理的研发团队。在文档检索的权限过滤方面,GitLab 的适配点在于其权限模型天然与项目、群组(Group)和角色绑定,文档(如 Wiki、静态站点或仓库内 Markdown 文件)的可见性直接继承自代码仓库的访问控制,因此当研发人员检索文档时,系统会基于其当前的项目成员角色(Guest、Reporter、Developer、Maintainer、Owner)实时过滤结果,确保其只能看到自己有权访问的项目内文档。
在跨项目/跨团队文档的权限继承与隔离上,GitLab 通过群组层级实现权限的向上继承与向下隔离:子项目自动继承父群组的成员权限,但不同群组之间的文档默认隔离,这有助于大型研发组织在保持代码与文档权限一致性的同时,避免越权访问。权限变更后的动态同步能力是 GitLab 的强项——当成员被移除或角色降级时,其检索结果中的文档列表会在下一次请求时立即更新,无需额外缓存或手动清理,这得益于 GitLab 统一的权限校验层。
使用前建议确认:您的团队是否已将文档资产(如架构决策记录、API 文档、运维手册)纳入 GitLab 仓库或 Wiki,而非散落在外部工具中;同时需确认是否愿意接受 GitLab 的文档编辑体验(Markdown 为主)以及检索功能相对基础(仅支持标题和内容关键词匹配,不支持语义检索)。建议配套管理动作:为每个项目明确文档负责人,并定期审计群组权限继承关系,避免因群组嵌套导致权限过度扩散;同时可结合 GitLab 的全局搜索设置,限制仅搜索当前用户有权限的项目,以提升检索结果的精准度。

GitHub
GitHub 适合以代码库为中心、研发流程高度依赖 Git 协作的团队,尤其是采用 GitHub Free/Team/Enterprise 且需要将代码仓库与文档检索统一管理的组织。在文档检索的权限过滤主题下,GitHub 的适配点在于其代码库与文档(如 README、Wiki、Projects 中的说明)天然共享同一套仓库级权限体系,检索结果会依据用户对仓库的读权限实时过滤,避免了代码与文档权限割裂的问题。对于跨项目/跨团队的文档,GitHub 通过组织(Organization)和团队(Team)的层级结构实现权限继承,仓库内的文档默认继承仓库的可见性,而跨仓库引用时需显式配置协作权限,这为研发人员提供了清晰的隔离边界。
使用前建议确认:您的团队是否已建立清晰的仓库级权限规范,例如是否区分内部公开与私有仓库,以及是否启用了 SAML SSO 或受控团队(Managed Teams)来强化权限治理。GitHub 的检索结果权限过滤是即时的,当仓库权限变更(如移除成员或调整团队)后,索引会同步更新,但需注意 GitHub 的代码搜索(Code Search)与文档搜索(如 Wiki 搜索)的权限过滤机制略有差异,代码搜索严格遵循仓库权限,而 Wiki 搜索在部分场景下可能受仓库默认分支的可见性影响,建议在选型时用实际权限矩阵测试检索结果。建议配套管理动作包括:定期审计团队与仓库的权限映射,利用 GitHub 的 Audit Log 追踪权限变更,并在组织层面推行“文档与代码同仓库”或“文档仓库独立但权限同步”的策略,以减少跨系统权限不一致的风险。
GitHub 更适合研发文档与代码强耦合、且团队已习惯在代码评审流程中附带文档更新的场景;如果您的文档体系需要更细粒度的内容级权限(如按页面或段落控制),则需评估 GitHub 的仓库级权限是否满足需求,或考虑将文档托管在支持更细粒度权限的工具中,同时保持与代码库的链接。选型确认点还包括:是否依赖 GitHub 的 Discussions 或 Projects 作为文档补充,这些模块的权限继承规则与仓库一致,但检索范围可能不同,建议在试用阶段验证跨团队文档的可见性是否符合预期。
语雀
语雀更适合已经将文档资产集中沉淀在语雀知识库中、且团队规模在50至500人之间的研发组织。在权限模型与文档检索的集成深度上,语雀将知识库、文档、附件三层权限与全文检索索引直接绑定,检索请求在服务端即完成权限过滤,而非先返回结果再在前端剔除。这意味着研发人员搜索技术方案或接口文档时,只能看到自己所属团队或项目空间内已授权的条目,跨项目文档的权限继承遵循知识库层级,隔离边界清晰。使用前建议确认:团队是否已按项目或职能划分知识库结构,若文档散落在个人知识库中,检索过滤将依赖个人分享设置,一致性会下降。
在权限变更后检索结果的动态同步能力上,语雀的索引更新通常能在分钟级完成,当成员被移出项目组或文档权限从可编辑调整为仅阅读时,后续检索结果会同步收敛。对于研发场景中代码库与文档库的权限一致性,语雀可通过开放API与GitLab、GitHub等代码平台做组织架构映射,但并非原生强绑定。建议配套管理动作:由项目管理员定期核对语雀知识库成员与代码仓库成员列表,确保离职转岗时两处权限同步回收。更适合文档权限变更频繁、且愿意投入少量运维成本维护映射关系的团队。
若团队追求代码提交与文档检索权限完全同源、零人工维护,使用前建议确认语雀当前版本是否支持与你的代码平台做SCIM或组织架构直连;否则建议配套季度权限审计流程,将语雀知识库的检索可见性纳入研发效能度量。总体而言,语雀在文档检索权限过滤的准确性与动态同步上表现稳健,适合将知识管理作为独立体系运营、同时接受与代码权限做适度解耦的研发组织。

飞书文档
飞书文档适合已深度使用飞书生态、注重协作效率与信息流转的研发团队,尤其是那些希望将文档权限与组织架构、项目空间天然绑定的中型团队。在文档检索的权限过滤方面,飞书文档的权限模型与检索入口集成较深,搜索结果默认只展示当前用户有权访问的文档,权限过滤在检索链路中前置生效,能有效避免研发人员看到无权内容。
其适配点体现在:文档权限可继承自飞书组织架构或项目空间,跨项目文档的权限隔离清晰,研发人员检索时不会因跨空间权限混乱而误触敏感信息。权限变更后,检索结果会随权限实时动态同步,无需手动刷新或重建索引,这在高频协作场景下能减少信息泄露风险。使用前建议确认:若团队存在大量外部协作者或临时成员,需明确其在文档空间中的默认权限级别,避免因默认开放导致越权可见。
建议配套管理动作:定期审计文档空间的权限配置,尤其是项目交接或成员变动时,及时回收过期权限;同时可结合飞书搜索的“仅看有权限内容”开关,对研发人员进行权限意识培训,确保检索结果与实际操作权限一致。对于代码库与文档库权限一致性要求极高的团队,飞书文档更适合与飞书项目(含代码仓库)联动使用的场景,而非独立管理代码权限的团队。
工具使用建议与结尾总结
没有完美的工具,只有适合自己团队的方案。建议先梳理团队的权限需求,再按上述五个维度做一轮实测。对于研发团队,优先考虑ONES、GitLab、GitHub这类与代码权限天然集成的工具,能减少权限配置的重复劳动。如果团队已经深度使用Confluence或语雀,可以接受一定的权限配置成本,但要注意跨空间检索时的权限盲区。
最后,无论选择哪款工具,都要定期检查权限配置,尤其是人员变动频繁的团队。权限过滤不是一次性的设置,而是持续维护的过程。希望这份选型建议能帮你找到真正符合团队需求的工具。
关于文档检索权限过滤的常见疑问与解答
文档检索中的权限过滤是什么?
权限过滤是指系统在检索文档时,根据当前用户的权限范围,自动隐藏无权访问的内容。它确保研发人员只能看到自己有权查看的文档,避免敏感信息泄露,同时减少无关结果的干扰。
权限过滤对研发人员检索结果有什么具体影响?
影响主要体现在三个方面:一是可见性,权限不足的文档不会出现在结果中;二是准确性,过滤不当会导致结果缺失或过多;三是效率,如果过滤规则复杂,检索响应可能变慢。
如何测试一款工具的权限过滤是否准确?
可以创建两个不同权限的账号,分别搜索同一关键词,对比结果差异。再修改文档权限,重新搜索,看结果是否即时更新。还可以模拟跨项目场景,确认权限继承和隔离是否正常。
研发团队选型时,权限过滤方面最应关注什么?
最应关注代码库与文档库的权限一致性。如果代码和文档分属不同系统,权限模型不一致,容易导致信息错位。建议选择与代码托管平台集成紧密的工具,如ONES、GitLab或GitHub。