 400-188-1518
支持权限管理的企业Wiki工具推荐:2026年选型指南与对比
当团队规模扩大,文档权限开始变得棘手:新成员误看到薪酬方案,外部协作者能翻到内部战略,离职员工的账号还留着访问权限。支持权限管理的企业Wiki工具推荐,核心就是解决“谁能看、谁能改、谁能批”的问题。
本文从细粒度权限、安全合规、审批流、内容检索和部署集成五个维度出发,对ONES、Confluence、Notion、Tower、ClickUp、Slite等主流工具逐一测评,帮你找到匹配团队治理节奏的那一款。
Table of Contents
2026年企业Wiki工具选型:快速结论与速览
2026年做企业Wiki选型,权限管理是绕不开的硬指标。如果团队规模不大、权限要求简单,Slite或Notion够用;如果公司有合规要求、需要细粒度权限和审批流,ONES和Confluence更合适;如果技术团队想自己维护,Docusaurus或Outline可以纳入考虑。选型时先明确权限粒度、合规级别和协作流程,再对照工具能力,能少走很多弯路。
- 对权限要求严格、需要按项目或部门隔离文档的团队,优先考虑ONES或Confluence。
- 中小团队追求轻量、快速上手,Slite或Notion足够,但要注意权限粒度的限制。
- 技术团队有自托管能力,且需要高度定制权限,Docusaurus或Outline更灵活。
- 需要与项目管理、任务协作深度绑定的场景,ONES和Tower能减少工具切换成本。
- 预算充足、团队规模大,且已有Atlassian生态,Confluence是稳妥选择。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 企业级研发管理平台,内置Wiki模块 | 中大型研发团队、需要合规管理的企业 | 细粒度权限控制、审批流、企业级安全合规 | 确认是否已使用ONES其他模块,权限配置是否满足部门隔离 |
| Tower | 团队协作与项目管理工具 | 中小型项目团队、远程协作团队 | 任务与文档关联、基础权限管理 | 确认文档权限是否支持按项目或成员细分 |
| Confluence | 专业企业Wiki与知识库 | 中大型企业、技术团队、已有Atlassian生态 | 成熟的权限体系、丰富的插件、企业级集成 | 确认服务器版或云版,以及插件扩展成本 |
| Notion | 多功能协作笔记与知识库 | 初创团队、个人、轻量协作 | 灵活页面组织、基础权限管理 | 确认权限粒度是否满足部门隔离或外部共享需求 |
| ClickUp | 一体化项目管理平台 | 跨职能团队、需要任务与文档结合 | 文档与任务关联、自定义权限角色 | 确认文档权限是否支持访客或外部成员控制 |
| Slite | 轻量团队知识库 | 中小团队、远程团队 | 简洁界面、快速创建、基础权限 | 确认是否支持按团队或频道隔离文档 |
| Docusaurus | 开源静态文档网站生成器 | 技术团队、开发者文档 | 完全自定义权限(通过部署控制)、版本管理 | 确认团队是否有能力维护部署和权限配置 |
| Outline | 开源团队Wiki | 技术团队、注重数据隐私的团队 | 自托管、细粒度权限、集成SSO | 确认自托管基础设施和运维成本 |
选型方法:从权限管理出发的五个测评维度
选型不能只看功能列表,要结合团队实际使用方式。以下五个维度是2026年企业Wiki工具选型的核心参考,每个维度都直接影响权限管理效果。
- 细粒度权限控制:能否精确到页面、文件夹、甚至单个文档的查看、编辑、评论权限?是否支持按部门、项目、角色分组授权?
- 企业级安全合规:是否支持SSO、LDAP、审计日志、数据加密?能否满足GDPR或等保要求?
- 团队协作与审批流:文档编辑是否支持实时协作?是否有审批流程(如发布前审批)?能否记录版本变更?
- 内容组织与检索:是否支持层级目录、标签、全文搜索?能否快速找到有权限访问的内容?
- 部署与集成能力:是否支持私有化部署?能否与现有工具(如Jira、GitLab、企业微信)集成?API是否开放?
核心工具深度测评:权限管理能力逐项对比
ONES
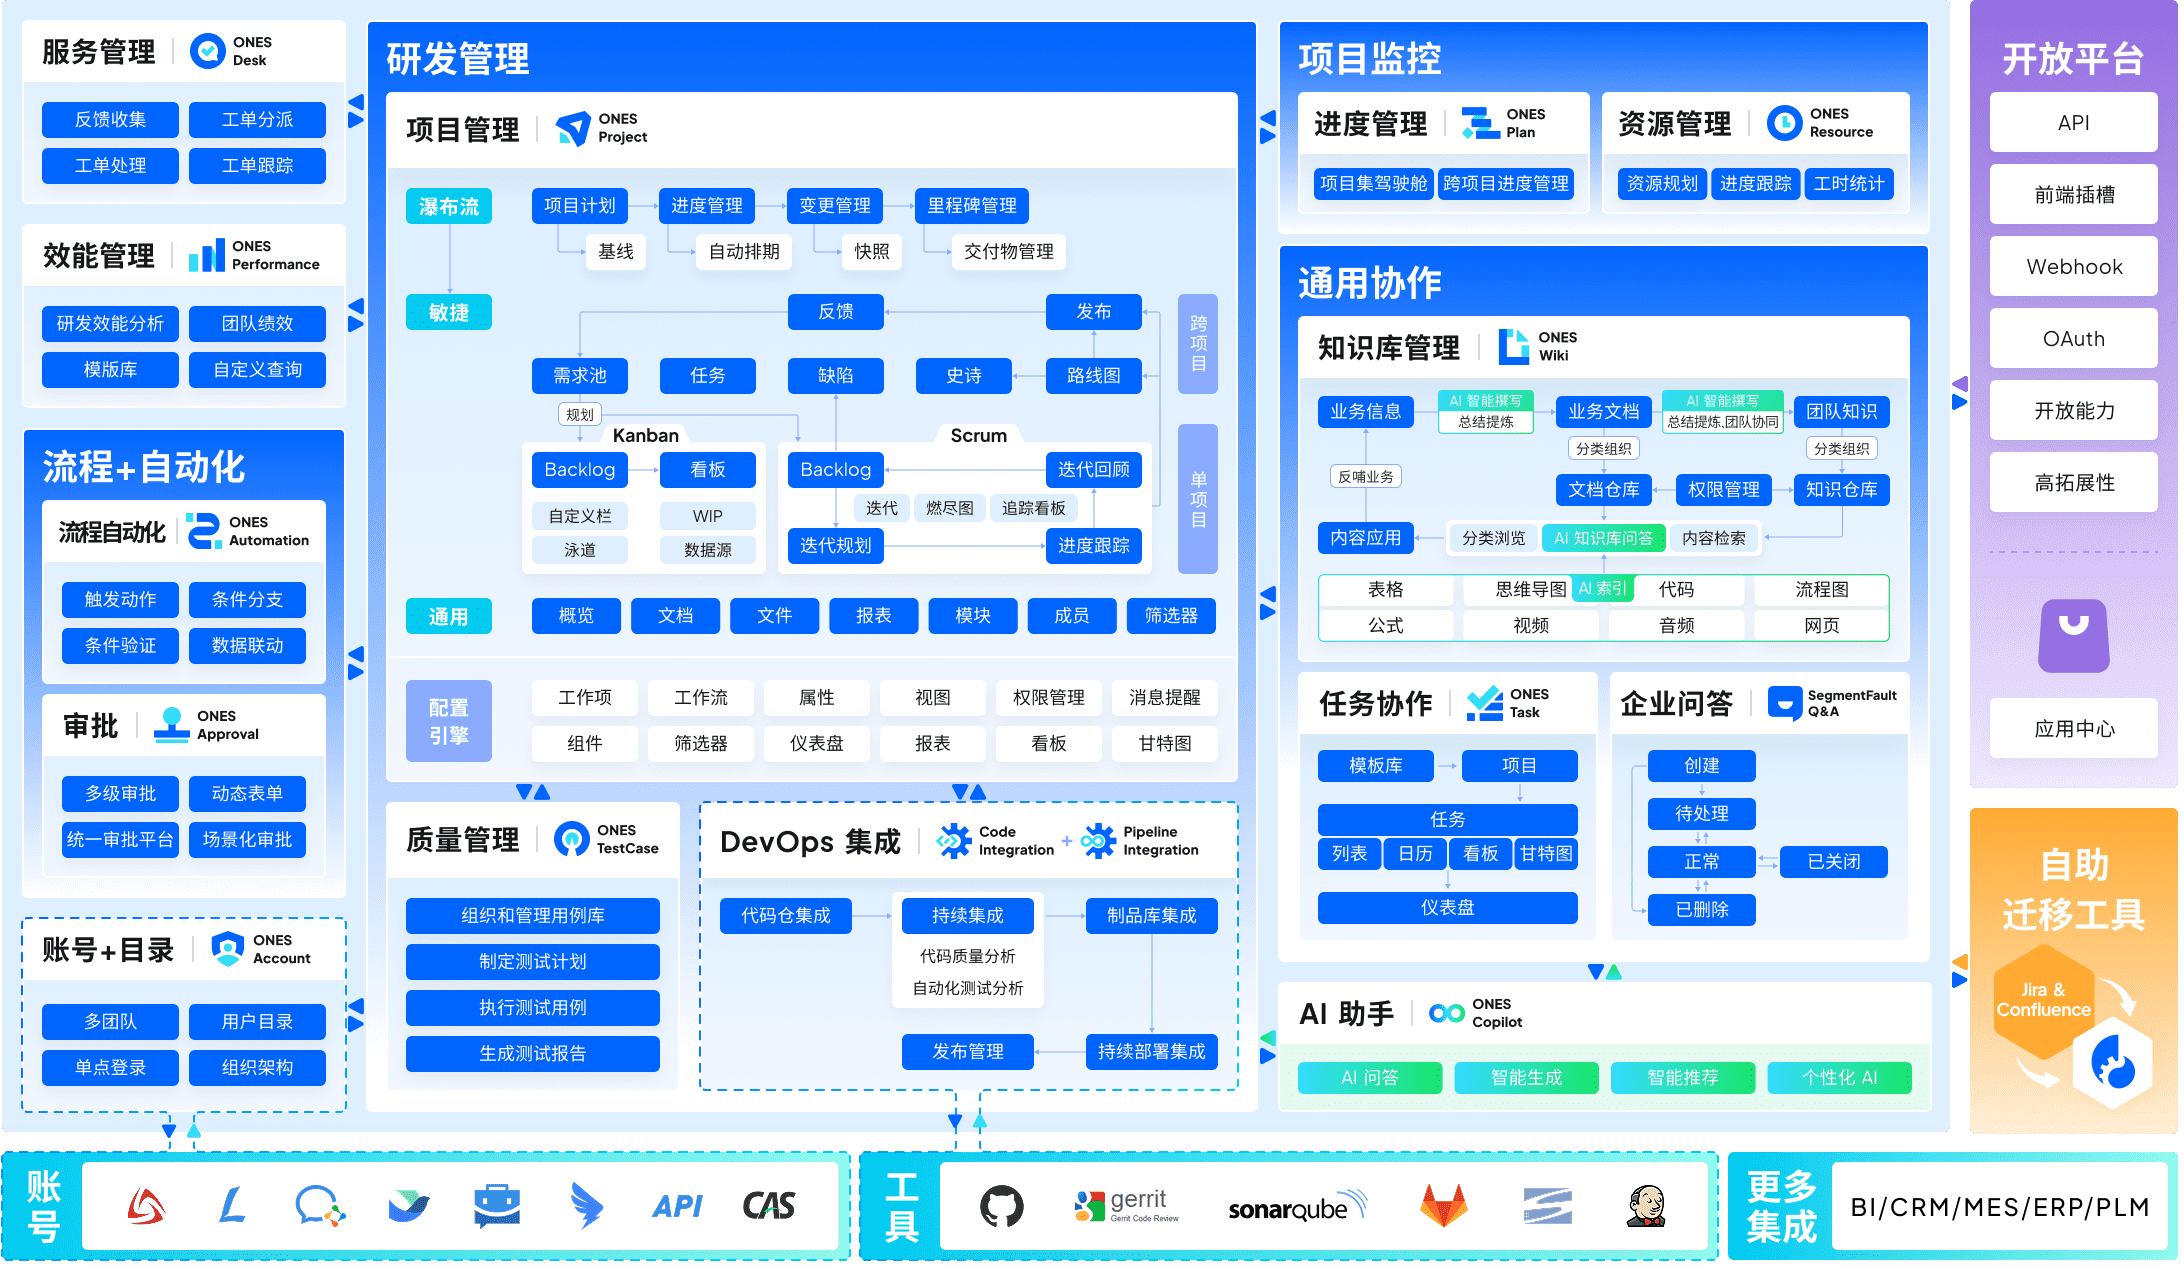
这款工具适合已经进入规范化研发管理阶段、对权限边界与合规审计有明确要求的中大型技术团队。ONES 在细粒度权限控制上的适配点在于,它把权限体系与项目、任务、文档对象绑定,可按角色、组织架构、空间层级分别配置查看、编辑、导出、分享等操作权限,便于把 Wiki 内容与研发过程数据放在同一套权限模型下治理。使用前建议确认团队是否已有清晰的角色矩阵与信息分级标准,因为权限颗粒度越细,越需要配套的命名规范与授权审批机制,否则容易出现授权冗余。
在企业级安全合规与团队协作审批流方面,ONES 更适合需要将文档发布、变更、归档纳入流程管控的场景。它支持将审批节点嵌入内容流转,使 Wiki 页面的关键修改经过指定角色确认后再对外可见,同时保留操作日志,便于后续审计追溯。建议配套设定文档责任人、定期权限复核周期以及离职转岗的权限回收流程,让安全策略真正落地。内容组织与检索上,ONES 提供空间、目录、标签与全文检索的组合方式,适合知识体量大、需要按项目或产品线隔离内容的团队,使用前建议确认检索范围是否与权限边界一致,避免出现可见性错配。
部署与集成能力是选型确认的重点。ONES 更适合已采用其研发管理套件、希望 Wiki 与需求、测试、迭代数据联动的团队,这样权限与流程可以复用同一套组织模型,减少跨系统维护成本。若团队已有其他代码托管、CI 或身份认证体系,使用前建议确认单点登录、组织架构同步与开放接口的对接方式,并配套明确集成后的权限归属规则。总体而言,这款工具更适合权限治理成熟度较高、愿意投入管理动作的团队,选型时应重点验证权限模型与自身组织架构的匹配度,而非仅看功能清单。
Tower
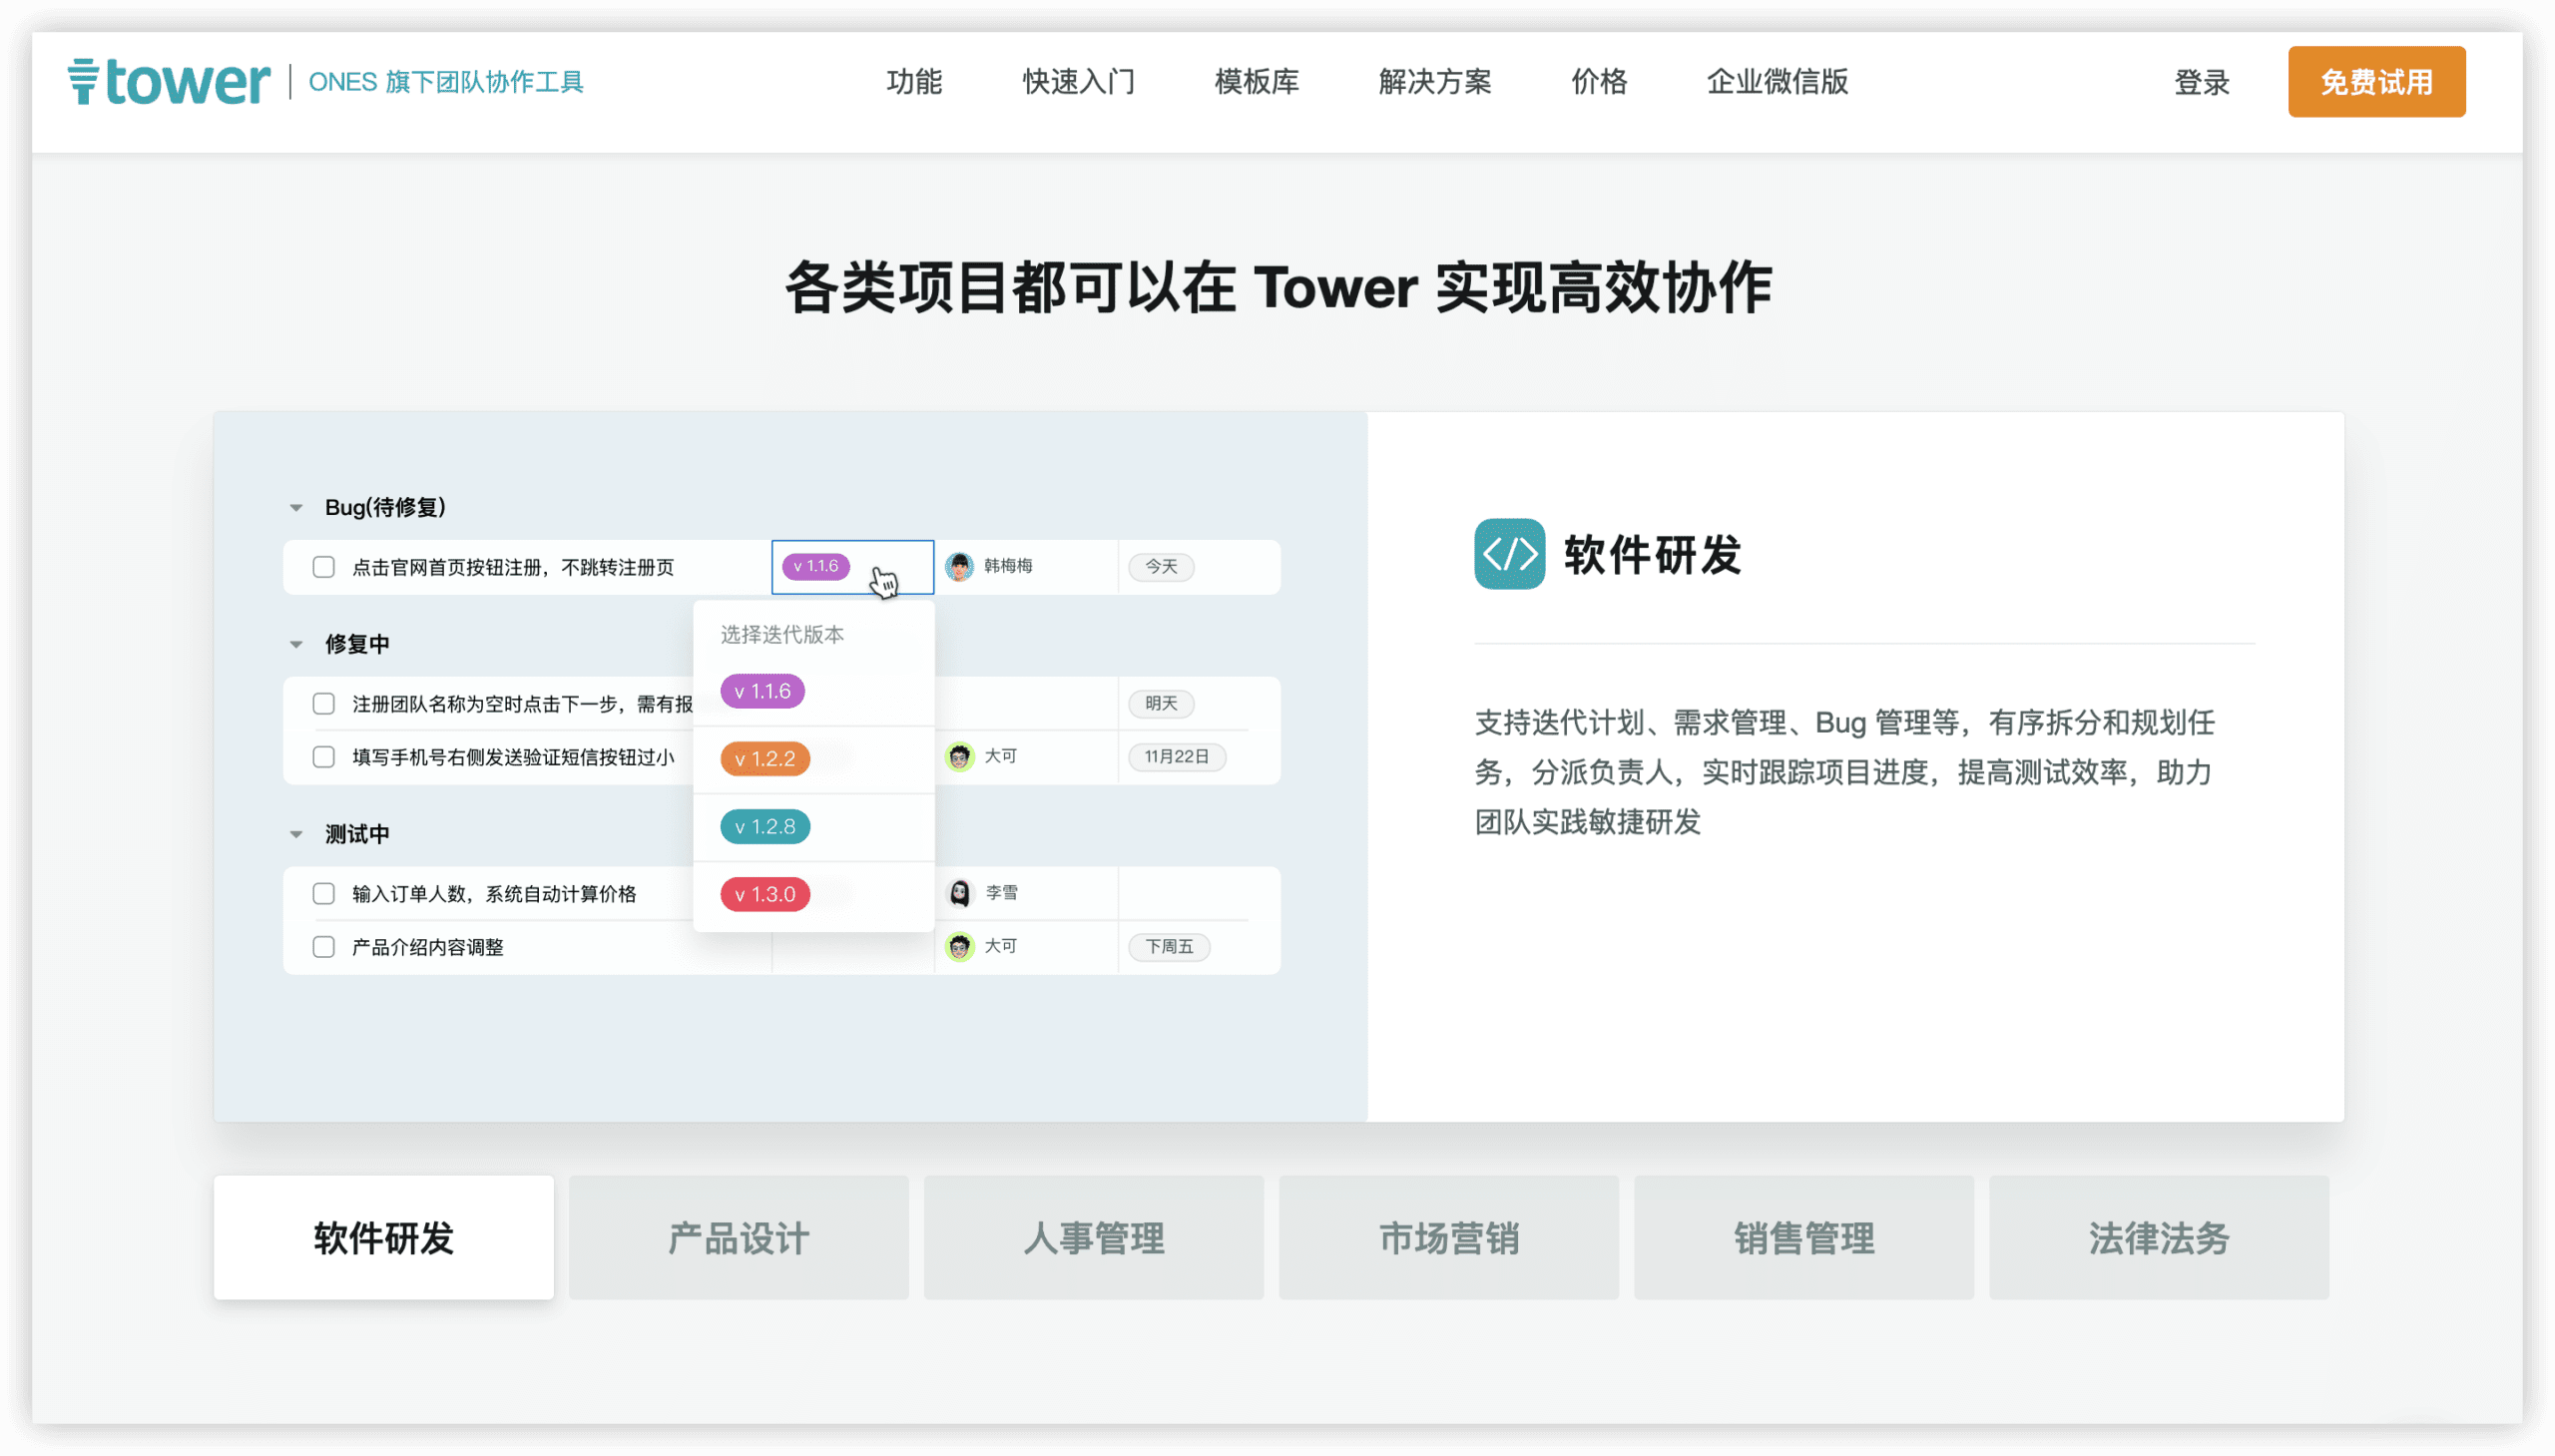
Tower 更适合需要轻量级任务协作与基础权限隔离的中小型团队,尤其是研发、产品与运营混合编组、且尚未引入复杂合规体系的组织。在“支持权限管理的企业Wiki工具推荐”主题下,Tower 的适配点主要体现在项目空间级的成员权限控制、任务与文档的可见范围设定,以及基于项目流程的审批动作嵌入,能够满足日常协作中的“谁能看、谁能改、谁能批”的基本诉求。
使用前建议确认团队是否已具备清晰的项目边界与角色定义,因为 Tower 的权限模型更偏向项目空间维度,而非文档级细粒度策略;若需要按单篇文档设置临时访问或外部协作者精细授权,可能需要配合其他工具或人工管理。建议配套建立项目管理员角色,定期复核成员权限与项目归档状态,并将审批流与任务状态绑定,以发挥其在协作流程中的约束作用。对于追求文档知识库深度沉淀、或需要强合规审计的团队,Tower 更适合作为协作执行层工具,而非唯一的知识管理底座。
Confluence
Confluence 更适合已有明确组织架构、需要将权限管理与知识沉淀深度绑定的中大型团队,尤其是研发、产品、运营等多职能协作且对内容审计有要求的场景。在细粒度权限控制维度上,Confluence 支持空间级、页面级乃至单个页面附件的权限设置,可基于用户组或项目角色分配查看、编辑、删除权限,并支持继承与覆盖的层级逻辑,便于在大型空间中实现分权治理。
在企业级安全合规方面,Confluence 提供与 Active Directory、SSO 的成熟集成,支持审计日志与内容版本追溯,适合需要满足内部合规或外部审计要求的团队。使用前建议确认企业是否已具备统一的身份认证体系,并明确空间与页面的权限继承策略,否则在跨部门协作时容易出现权限配置冲突。建议配套制定空间命名规范与权限审批流程,由空间管理员负责定期复核权限矩阵,避免权限泛化。
在内容组织与检索维度,Confluence 的树状页面层级和标签体系适合构建结构化知识库,但其检索效果依赖内容元数据的规范程度。建议配套建立页面模板与标签规范,并设置关键页面的负责人,确保权限调整与内容归档同步执行。对于需要轻量协作或快速上手的团队,使用前建议确认是否愿意投入空间治理成本,Confluence 更适合对权限管控和内容治理有长期投入意愿的团队。

Notion
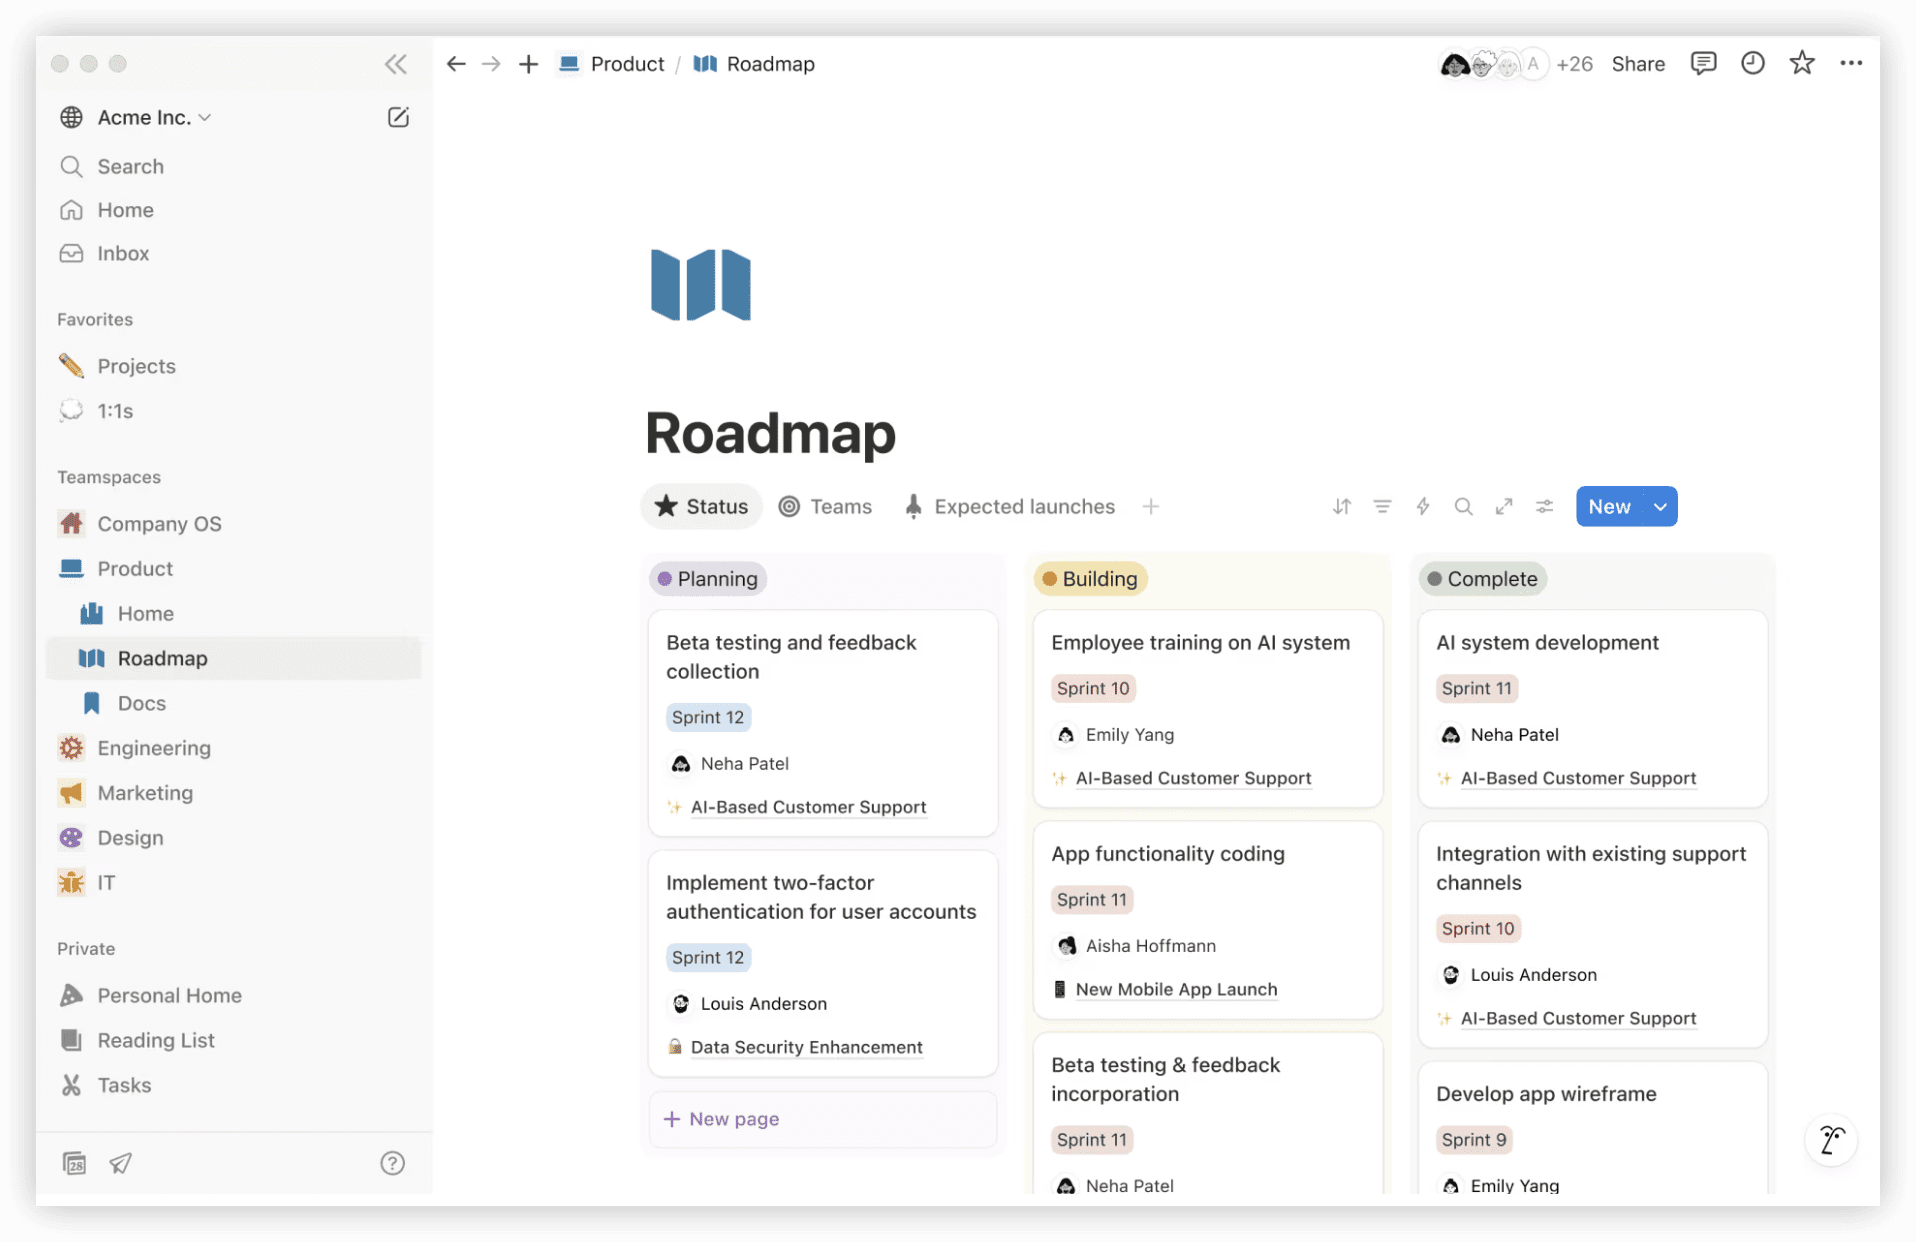
Notion 更适合需要灵活知识库搭建与轻量级权限管理的团队,尤其是中小型团队或项目制组织,其权限体系以页面级共享为主,适合内部知识沉淀与协作场景。
在支持权限管理的企业Wiki工具推荐主题下,Notion 的适配点在于:可对页面、数据库设置细粒度的访问权限,支持仅查看、可编辑、可评论等角色;同时提供成员分组与权限继承,便于按团队或项目隔离内容。其企业版支持SAML单点登录、审计日志等安全合规功能,可满足基础的企业级管控要求。但权限模型相对扁平,复杂组织架构下的多层级审批流需借助自动化或第三方工具补充。
使用前建议确认:团队规模是否在权限管理可承受范围内,以及是否已有成熟的页面权限规范。建议配套制定页面命名与权限分配标准,并定期审计访问记录,以强化内容组织与检索效率。Notion 的部署为云端SaaS模式,集成能力丰富,但本地化部署需求需另行评估。
ClickUp
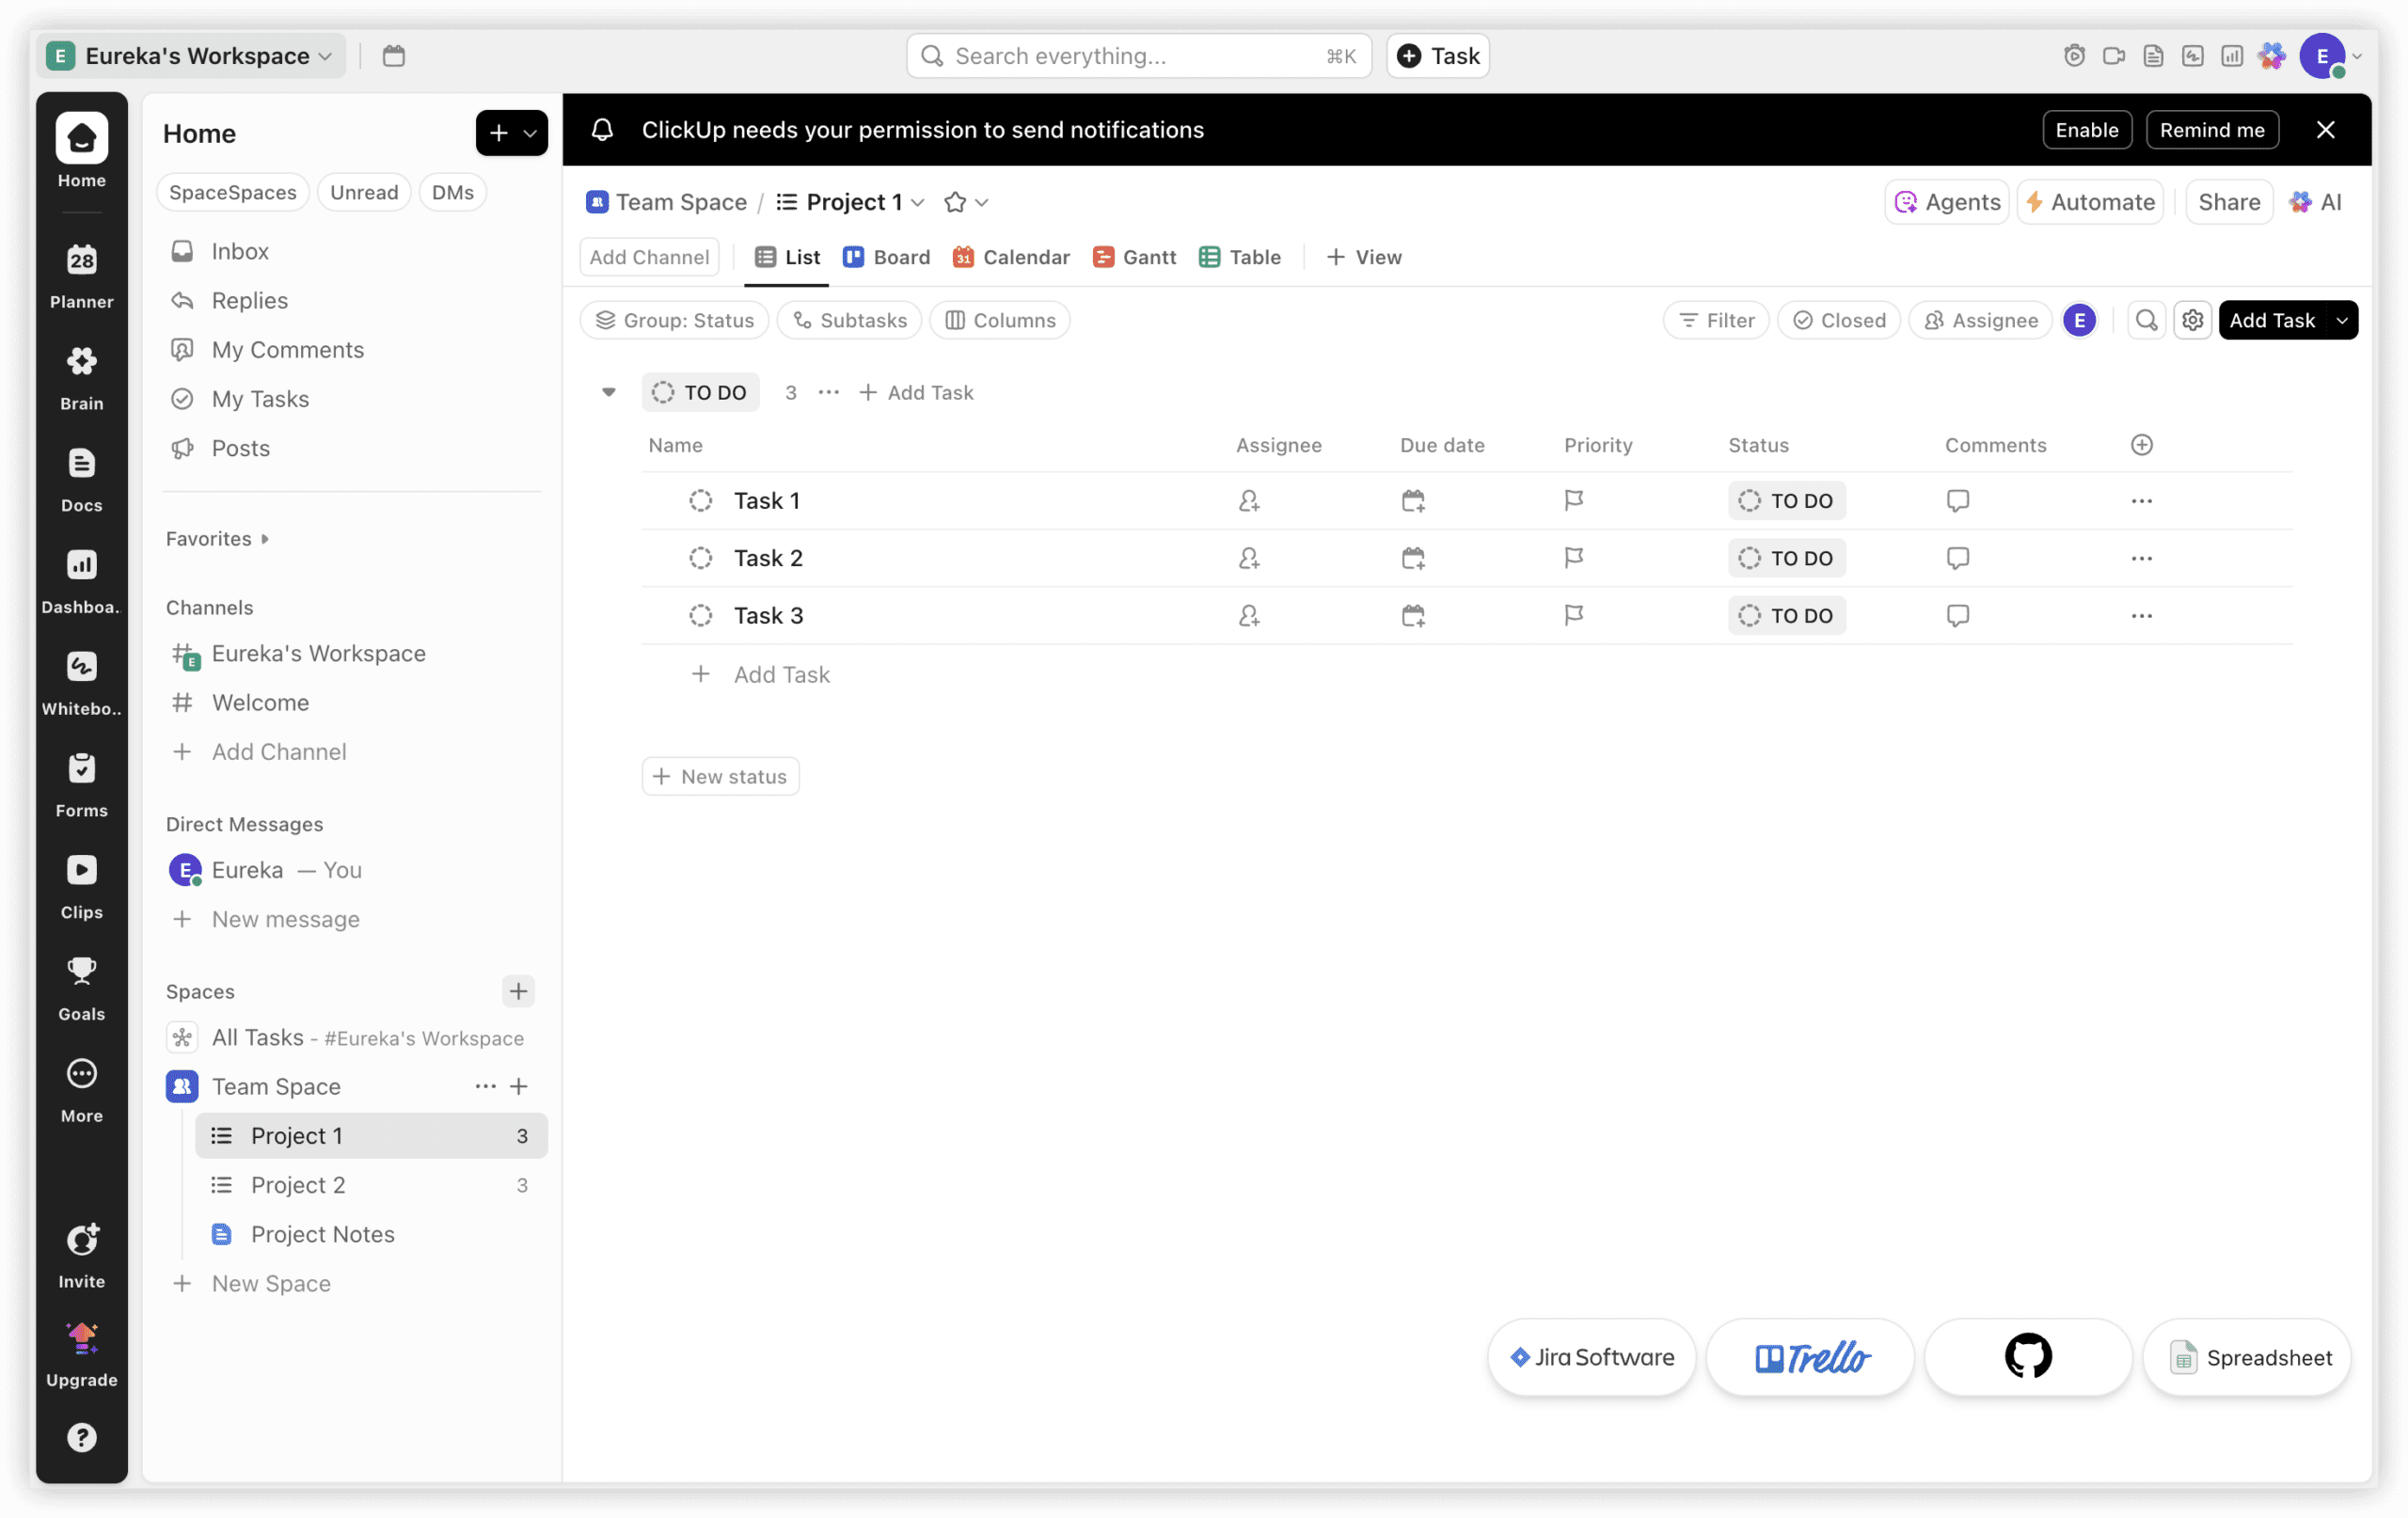
ClickUp 更适合已经将任务管理、文档协作与审批流程统一在 ClickUp 工作区中的团队,尤其是希望 Wiki 内容与项目执行、目标追踪直接联动的中大型组织。在权限管理方面,ClickUp 支持空间、文件夹、列表和任务层级的权限设置,并可针对单个文档或视图配置查看、评论、编辑等操作权限,能够满足多数团队对内容访问控制的基本要求。其审批流功能可与任务状态联动,适合需要将文档发布、变更审核嵌入现有工作流的场景。
使用前建议确认 ClickUp 的权限模型是否与贵司的组织架构和合规要求完全对齐,例如是否支持按部门、角色或自定义字段动态授权,以及审计日志的覆盖范围和保留周期。ClickUp 的强项在于协作与流程自动化,而非纯粹的 Wiki 内容治理,因此更适合内容与任务强耦合的团队。若贵司对细粒度权限(如页面级、块级)或私有化部署有硬性要求,建议在选型阶段进行针对性验证。
建议配套明确的内容生命周期管理规范,将 Wiki 空间与项目空间分离,并利用 ClickUp 的自动化功能定期审查权限分配。同时,建议指定管理员定期检查外部共享链接和访客权限,确保企业级安全策略落地。对于审批流,建议将关键文档的发布与变更纳入 ClickUp 审批模板,并与团队现有的合规流程对齐,以降低操作风险。
Slite
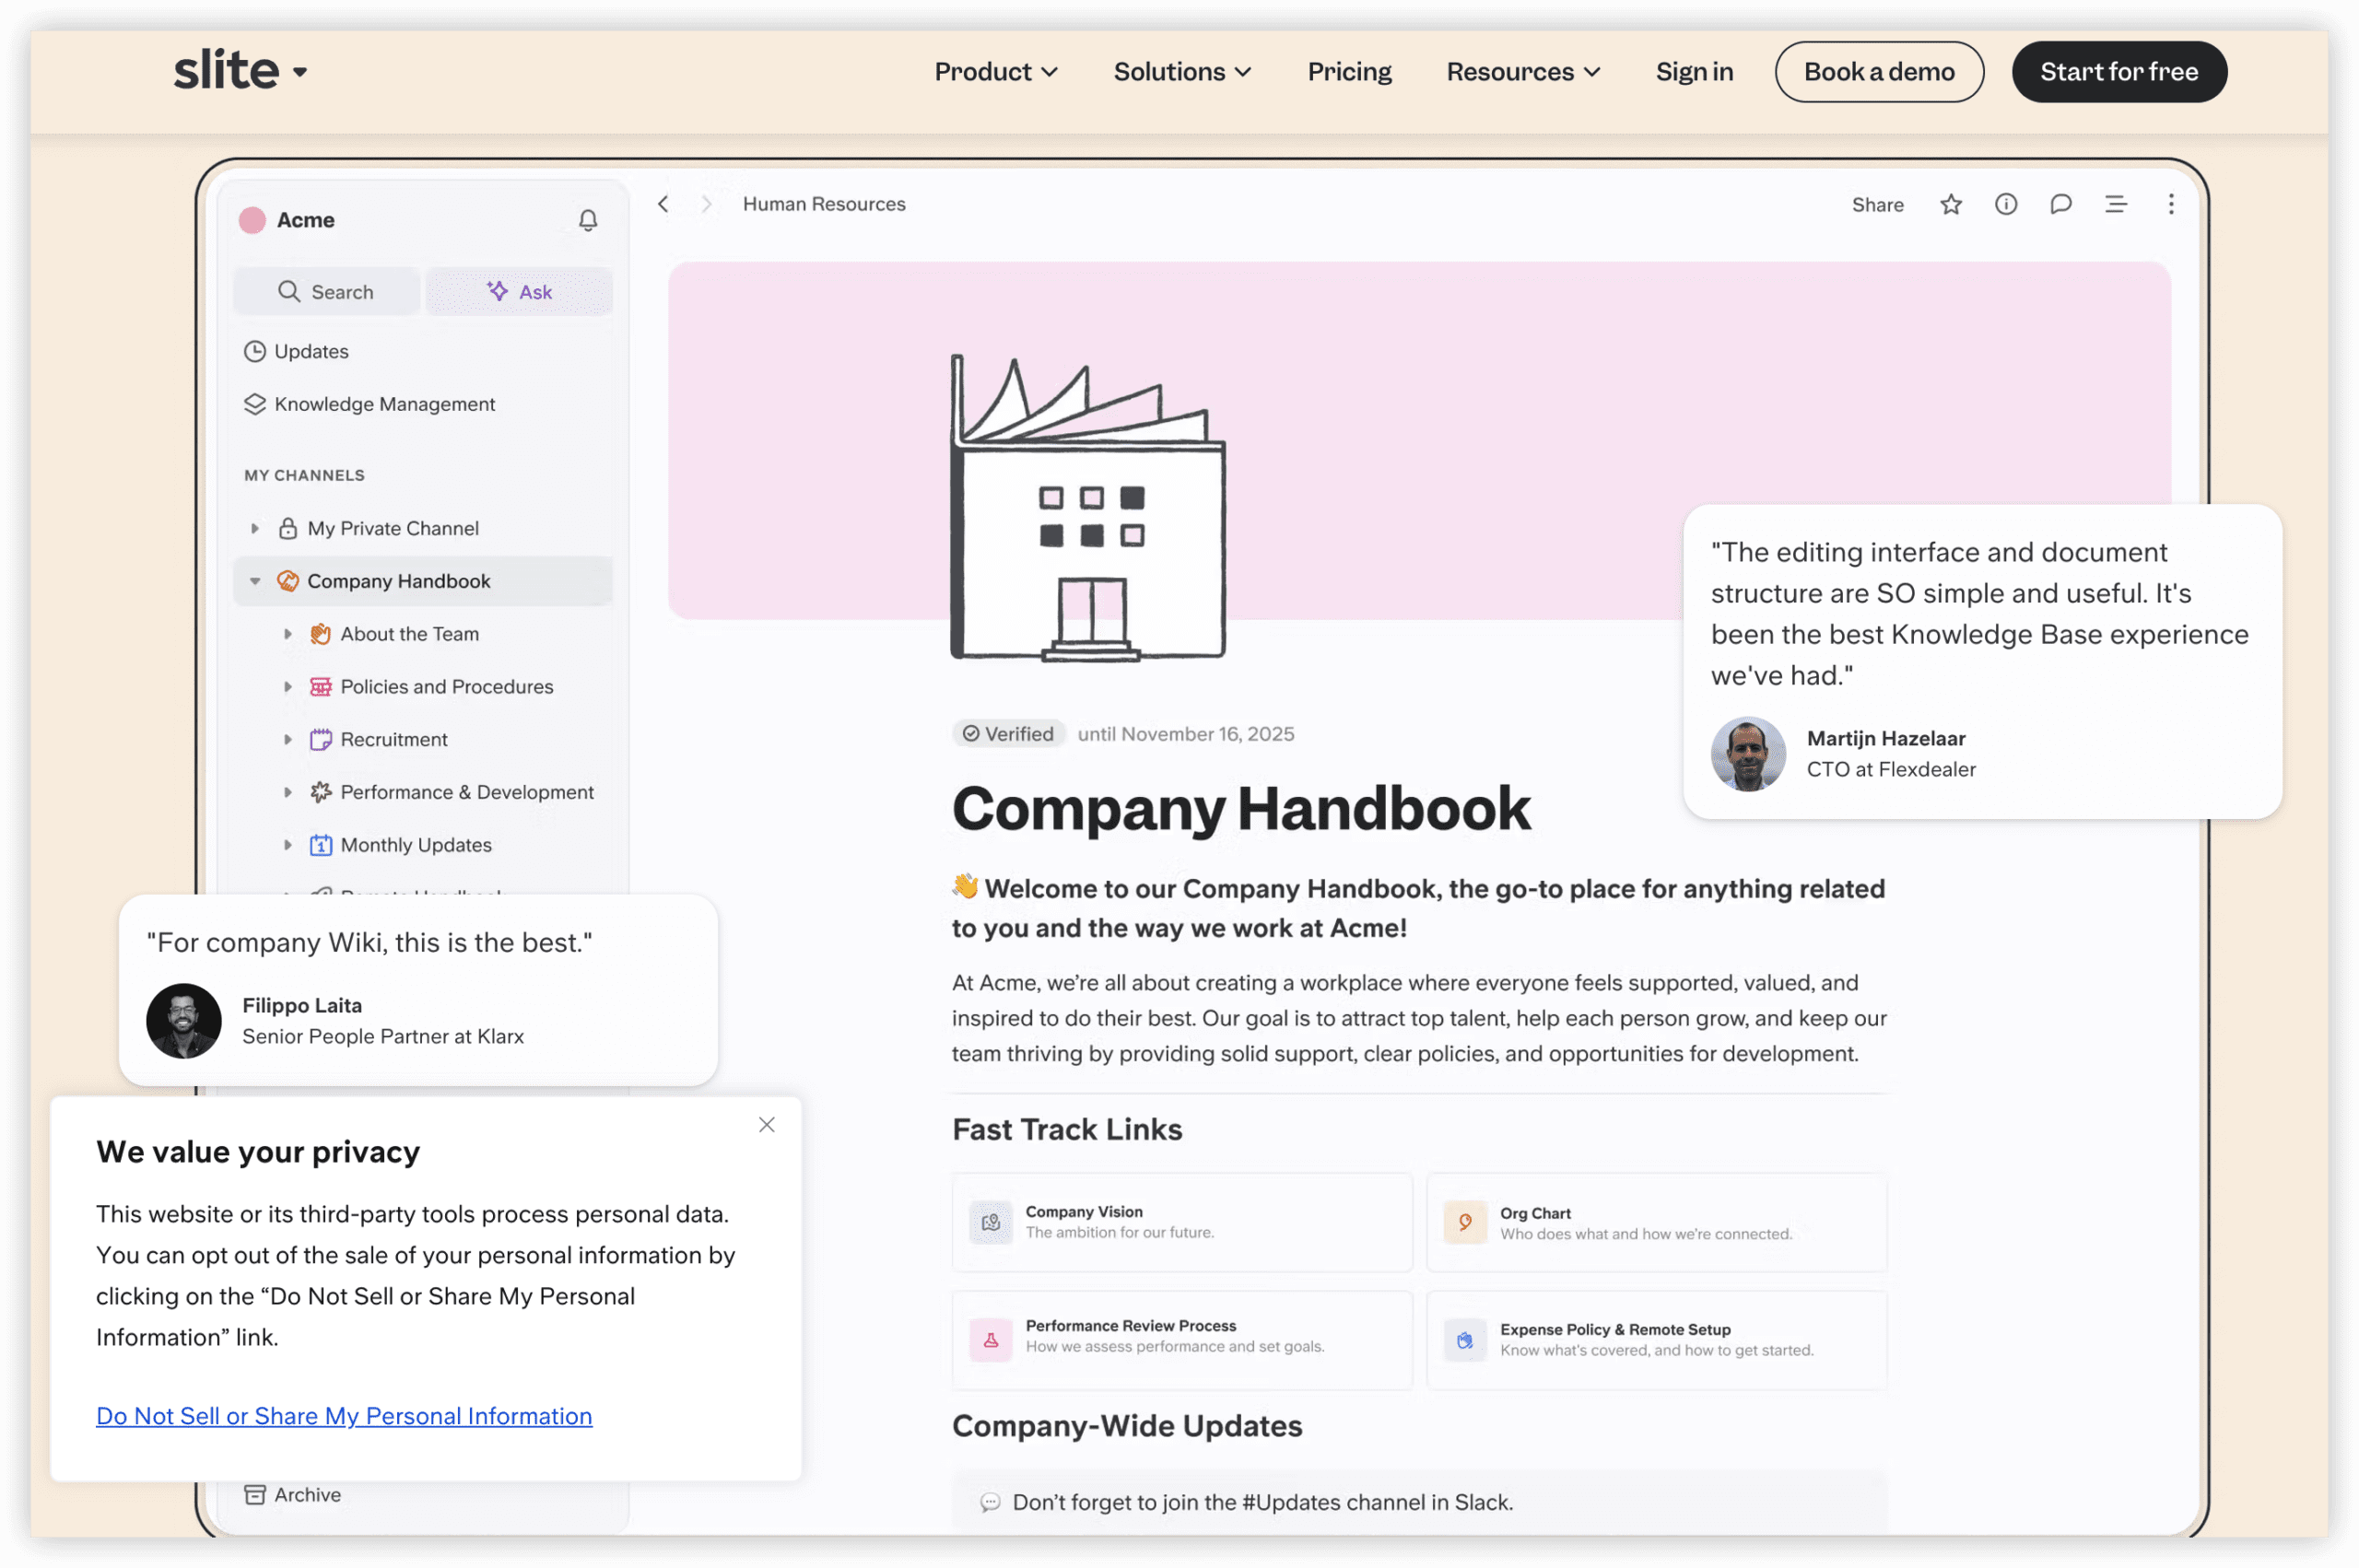
这款工具适合那些追求轻量级协作体验、同时需要基础权限管控的中小型产品与运营团队。Slite 在细粒度权限控制上提供了页面级和空间级的访问权限设置,能够满足团队内部知识库按项目或职能隔离的需求。其权限模型与内容组织深度耦合,通过“频道-集合-文档”的层级结构,让管理员可以直观地分配查看、评论或编辑权限,适配于需要快速搭建内部 Wiki 且不希望引入复杂后台的团队。使用前建议确认团队是否已习惯以文档为中心的工作流,因为 Slite 的权限管理更侧重于内容协作场景,而非流程审批。
在企业级安全合规方面,Slite 提供了 SSO、双因素认证以及数据加密等基础能力,适合对安全有基本要求但无需满足等保或金融级审计的团队。其团队协作与审批流能力相对轻量,更适合通过评论、@提及和任务分配来驱动内容评审,而非构建多级审批链条。如果选型目标是实现严格的内容发布审批或合规留痕,建议配套额外的流程管理工具或确认 Slite 的审批功能是否满足内控要求。部署与集成能力上,Slite 以 SaaS 为主,提供 API 和常见协作工具集成,使用前建议确认数据驻留区域和第三方集成清单是否符合企业 IT 政策。
建议配套的管理动作包括:在初期明确空间与频道的权限矩阵,避免权限泛滥;定期审计公开链接和外部协作者权限;将 Slite 的权限变更纳入员工入职离职流程。对于需要深度权限继承或复杂角色映射的团队,更适合在选型阶段通过概念验证确认 Slite 的权限粒度是否匹配组织架构。总体而言,Slite 适合那些将 Wiki 定位为协作型知识库、而非强管控型文档库的团队,选型时需权衡其轻量优势与权限管控深度之间的平衡。
Docusaurus
Docusaurus 更适合已具备前端开发能力、将 Wiki 视为“文档即代码”资产的技术团队或平台工程组。它本身是静态站点生成器,权限管理并非内置功能,而是依赖代码仓库的访问控制与 CI/CD 流程来实现。在细粒度权限控制维度,Docusaurus 原生不提供页面级或空间级权限,但可通过 Git 仓库的分支保护、目录级 CODEOWNERS 以及构建时按环境注入内容来间接达成。使用前建议确认:团队是否接受“权限即代码”的管理模式,以及是否有专人维护构建流水线。
在企业级安全合规与部署集成方面,Docusaurus 生成纯静态文件,天然减少运行时攻击面,适合对内容公开范围有严格内控要求的场景。它可部署在内网服务器、对象存储或私有 CDN,配合 SSO 网关实现访问拦截。但需注意,搜索、评论、审批流等协作能力需额外集成第三方服务或自研。建议配套动作:将文档仓库纳入企业统一身份认证,设置合并请求的强制评审,并对构建产物做定期安全扫描。
内容组织与检索上,Docusaurus 支持侧边栏、标签、版本化文档,适合产品手册、API 参考等结构化内容。但全文检索需接入 Algolia 或自建搜索服务,且非技术成员无法直接在线编辑。选型确认点:若团队需要业务人员频繁参与编辑与审批,建议评估其他内置权限与协作流的 Wiki 工具;若以研发文档为主且追求版本可控,Docusaurus 是值得考虑的方案。
Outline
Outline 更适合对文档权限有明确边界要求、且具备一定自托管或技术运维能力的中大型团队,尤其是研发、产品与内部知识管理场景。在“支持权限管理的企业Wiki工具推荐”这一主题下,Outline 的适配点集中在细粒度权限控制与部署集成能力:它支持基于团队、文档库和单篇文档的多层级权限设置,可精确到查看、评论、编辑、管理四种角色,并支持私有文档与公开文档的混合管理,适合需要隔离不同项目或部门知识库的组织。
使用前建议确认团队是否具备维护 Docker 或 Kubernetes 环境的技术资源,因为 Outline 的自托管模式能更好地满足企业安全合规要求(如数据私有化、SSO 与审计日志),但若选择官方云端版,则需评估数据驻留与合规条款。在团队协作与审批流方面,Outline 提供文档评论与提及功能,但内置审批流较弱,更适合将文档审阅流程与外部项目管理工具(如 Jira、Slack)配合使用的团队。
建议配套建立文档权限命名规范与定期权限审计机制,例如按项目或部门划分文档库,并指定文档管理员负责权限变更审批。同时,利用 Outline 的 API 与搜索能力,可将知识库与内部门户或 CI/CD 流程集成,提升信息检索效率。对于追求轻量部署、快速上手的团队,Outline 的配置门槛可能高于纯 SaaS 工具,但其在权限可控性与数据自主性上的优势,更适合对文档安全有强需求的成熟团队。
工具使用建议与结尾总结
选型没有绝对好坏,只有适不适合。建议先明确团队的权限管理痛点:是部门隔离、外部协作、还是合规审计?然后对照上述维度,挑两三个工具做小范围试用,让实际使用者参与评估。如果团队已有项目管理工具,优先考虑其内置Wiki模块,能减少切换成本。对于技术团队,自托管方案(如Outline或Docusaurus)能提供最大控制权,但需要投入运维人力。最后,无论选择哪个工具,都要提前规划权限结构,避免后期混乱。
关于企业Wiki权限管理的常见问题解答
企业Wiki工具中,细粒度权限控制具体指什么?
细粒度权限控制指的是可以精确到单个页面、文件夹或文档的权限设置,比如谁能查看、编辑、评论、删除。还包括按部门、角色或项目组进行授权,以及是否支持临时权限和权限继承。对于需要严格隔离信息的企业,这是核心能力。
ONES在权限管理方面有什么优势?
ONES作为企业级研发管理平台,其Wiki模块支持细粒度权限控制,可以按项目、目录、页面设置权限,还支持审批流和审计日志,适合有合规要求的中大型团队。如果团队已经使用ONES的其他模块,权限体系可以统一管理。
中小团队选Wiki工具,应该优先考虑哪些因素?
中小团队建议优先考虑易用性和协作效率,比如Slite或Notion。但要注意权限粒度是否满足基本需求,比如是否支持按团队隔离文档。如果未来有合规要求,建议一开始就选择权限更完善的工具,避免迁移成本。
自托管Wiki工具(如Outline、Docusaurus)适合什么团队?
适合技术团队或对数据隐私有严格要求的团队。自托管可以完全控制数据和权限,但需要运维能力。Docusaurus适合文档站点,Outline更像团队Wiki,两者都支持SSO和细粒度权限,但需要自己维护服务器。