400-188-1518
AI agent 调用研发工具前如何生成执行计划并限制工具调用范围:2026 工具测评与选型指南
很多团队在引入AI agent时,往往先关注它能做什么,却忽略了它调用研发工具前的计划生成与范围限制。如果这两步没做好,再强的自动化也可能带来失控的操作风险。
本文从执行计划生成、调用范围限制、集成深度、权限安全与审计可观测性五个维度,对ONES、Tower、Jira、GitLab、Jenkins、Azure DevOps等主流工具进行测评,帮助团队找到适合自身流程的选型方向。
2026年AI agent执行计划与调用限制工具选型速览
选型时,先看工具能否让AI agent在调用研发工具前生成可审查的执行计划,再确认它是否提供细粒度的调用范围限制。如果这两点不满足,后续的集成和审计能力再强,也可能带来不可控的操作风险。
- 如果团队需要在一个平台内管理需求、任务、代码和流水线,并希望AI agent的计划生成与调用限制有统一入口,可以优先考察ONES。
- 如果团队已经深度使用Atlassian生态,且能接受通过插件或自定义方式补充AI agent管控能力,Jira和Azure DevOps值得评估。
- 如果研发流程以代码仓库和CI/CD为中心,希望AI agent主要围绕代码提交、合并请求和流水线触发来工作,GitLab、Jenkins、CircleCI和Argo CD更贴近这类场景。
- 如果团队规模较小,项目管理和研发工具链相对简单,Tower可以作为轻量级协作起点,但需要确认其AI agent调用限制机制是否满足安全要求。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 研发项目管理与协作平台 | 中大型研发团队 | 需求、任务、代码、流水线统一管理,便于AI agent在计划阶段关联工作项 | 确认AI agent调用工具的范围限制是否支持按项目、角色和操作类型配置 |
| Tower | 轻量级项目协作工具 | 中小型团队 | 任务看板和项目协作,适合作为AI agent执行计划的展示入口 | 确认是否提供API级别的调用范围限制和审计日志 |
| Jira | 敏捷项目管理工具 | 中大型敏捷团队 | 问题跟踪和敏捷流程,AI agent可基于问题单生成执行计划 | 确认通过插件或市场应用实现调用限制的可行性和维护成本 |
| GitLab | 代码托管与CI/CD平台 | 以代码为中心的研发团队 | 代码仓库、合并请求和流水线,AI agent可围绕代码变更生成计划 | 确认AI agent的权限边界是否与仓库角色和流水线触发规则对齐 |
| Jenkins | 持续集成与交付服务器 | 需要高度自定义CI/CD的团队 | 流水线编排和构建任务,AI agent可调用Job执行计划 | 确认插件生态中是否有成熟的调用限制和审计方案 |
| Azure DevOps | 微软系研发全流程平台 | 使用微软技术栈的团队 | 代码、流水线、测试和项目管理,AI agent可跨模块生成计划 | 确认AI agent调用范围是否受项目级和区域级策略控制 |
| CircleCI | 云端持续集成平台 | 偏好云端CI的团队 | 快速构建和部署,AI agent可基于配置生成执行计划 | 确认调用限制是否依赖上下文和项目设置,以及审计日志的完整度 |
| Argo CD | Kubernetes持续部署工具 | 使用Kubernetes的团队 | 声明式部署和同步,AI agent可生成部署计划并限制操作范围 | 确认RBAC和项目隔离是否足以约束AI agent的部署操作 |
围绕执行计划与调用限制的选型方法和测评维度
选型时,建议先明确AI agent在研发流程中的角色。它需要生成执行计划,还是只执行预设步骤?计划生成后,由谁审批?调用工具的范围如何限制?回答这些问题后,再对照以下维度评估工具。
- 执行计划生成能力:工具能否让AI agent基于需求、代码变更或流水线状态生成结构化的执行计划,并支持人工审查和修改。
- 工具调用范围限制机制:是否提供API级别的权限控制、操作白名单或项目隔离,确保AI agent只能调用授权范围内的工具和操作。
- 研发工具链集成深度:与代码仓库、CI/CD、部署工具的集成方式,是否支持通过标准协议或插件安全地暴露能力。
- 权限与安全管控:能否按角色、项目或环境限制AI agent的调用权限,并支持审批流程。
- 审计与可观测性:是否记录AI agent的计划生成、调用请求和操作结果,便于事后追溯和问题排查。
主流研发工具在 AI agent 执行计划与调用限制上的深度测评
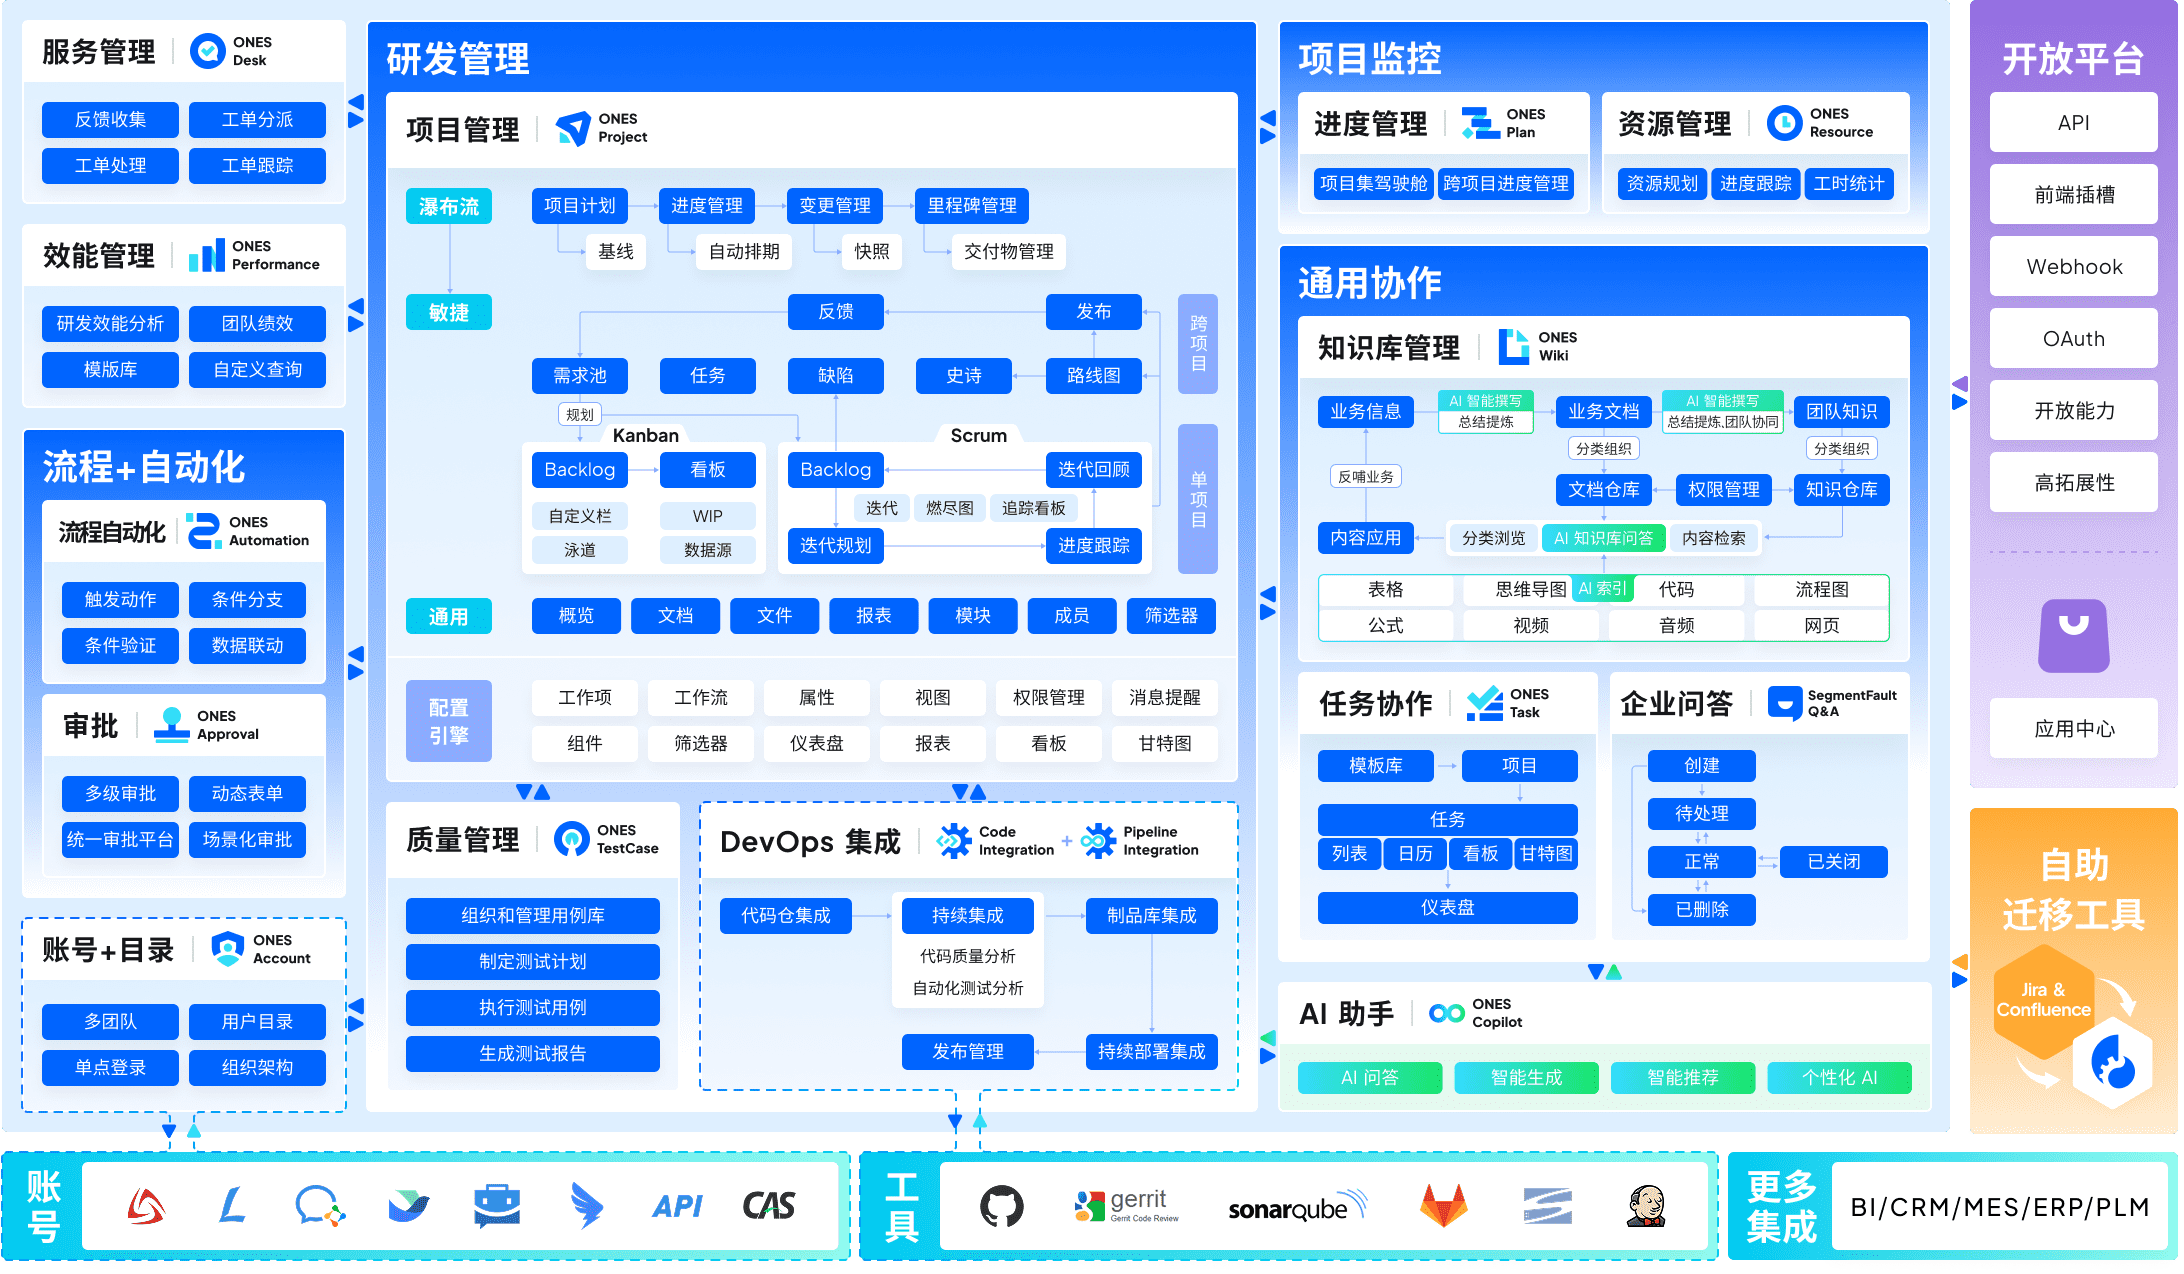
ONES
ONES 更适合研发流程标准化程度较高、且希望将项目管理与研发工具链深度打通的团队。在 AI agent 调用研发工具前生成执行计划并限制调用范围这一主题下,ONES 的适配点在于其项目空间与工作项结构能够为 AI agent 提供明确的执行上下文:通过将需求、任务、缺陷与迭代计划结构化,AI agent 可以在生成执行计划时直接引用工作项编号、状态与负责人,从而减少计划与真实研发状态的偏差。同时,ONES 支持在自动化规则中设定触发条件与动作范围,团队可以据此限制 AI agent 对工作项状态、字段或关联关系的修改权限,实现工具调用范围的初步约束。
在工具调用范围限制机制方面,ONES 的权限体系支持按项目、角色和字段级进行配置,使用前建议确认是否已建立清晰的角色权限矩阵,并针对 AI agent 单独设置受限账号,避免其拥有超出执行计划所需的变更权限。研发工具链集成深度上,ONES 提供与主流代码仓库、CI/CD 平台的 API 与 Webhook 集成,但建议配套梳理 AI agent 可访问的集成范围,例如仅允许读取构建状态或触发特定流水线,而非全量操作。在权限与安全管控维度,ONES 支持细粒度的访问控制与操作日志,能够记录 AI agent 的调用行为,为审计提供基础数据。
审计与可观测性方面,ONES 的审计日志可追踪工作项变更与自动化规则执行记录,但使用前建议确认日志保留周期与导出机制,以满足内部合规要求。建议配套管理动作包括:为 AI agent 定义标准化的执行计划模板,明确其可调用的工具与动作清单,并定期复核自动化规则与权限配置,确保调用范围始终与业务目标一致。整体而言,ONES 更适合已经具备成熟研发流程、且需要将 AI agent 嵌入现有项目管理体系的团队,在选型时需重点验证其 API 的响应速度与限流策略,以支撑高频的 AI 调用场景。
Tower
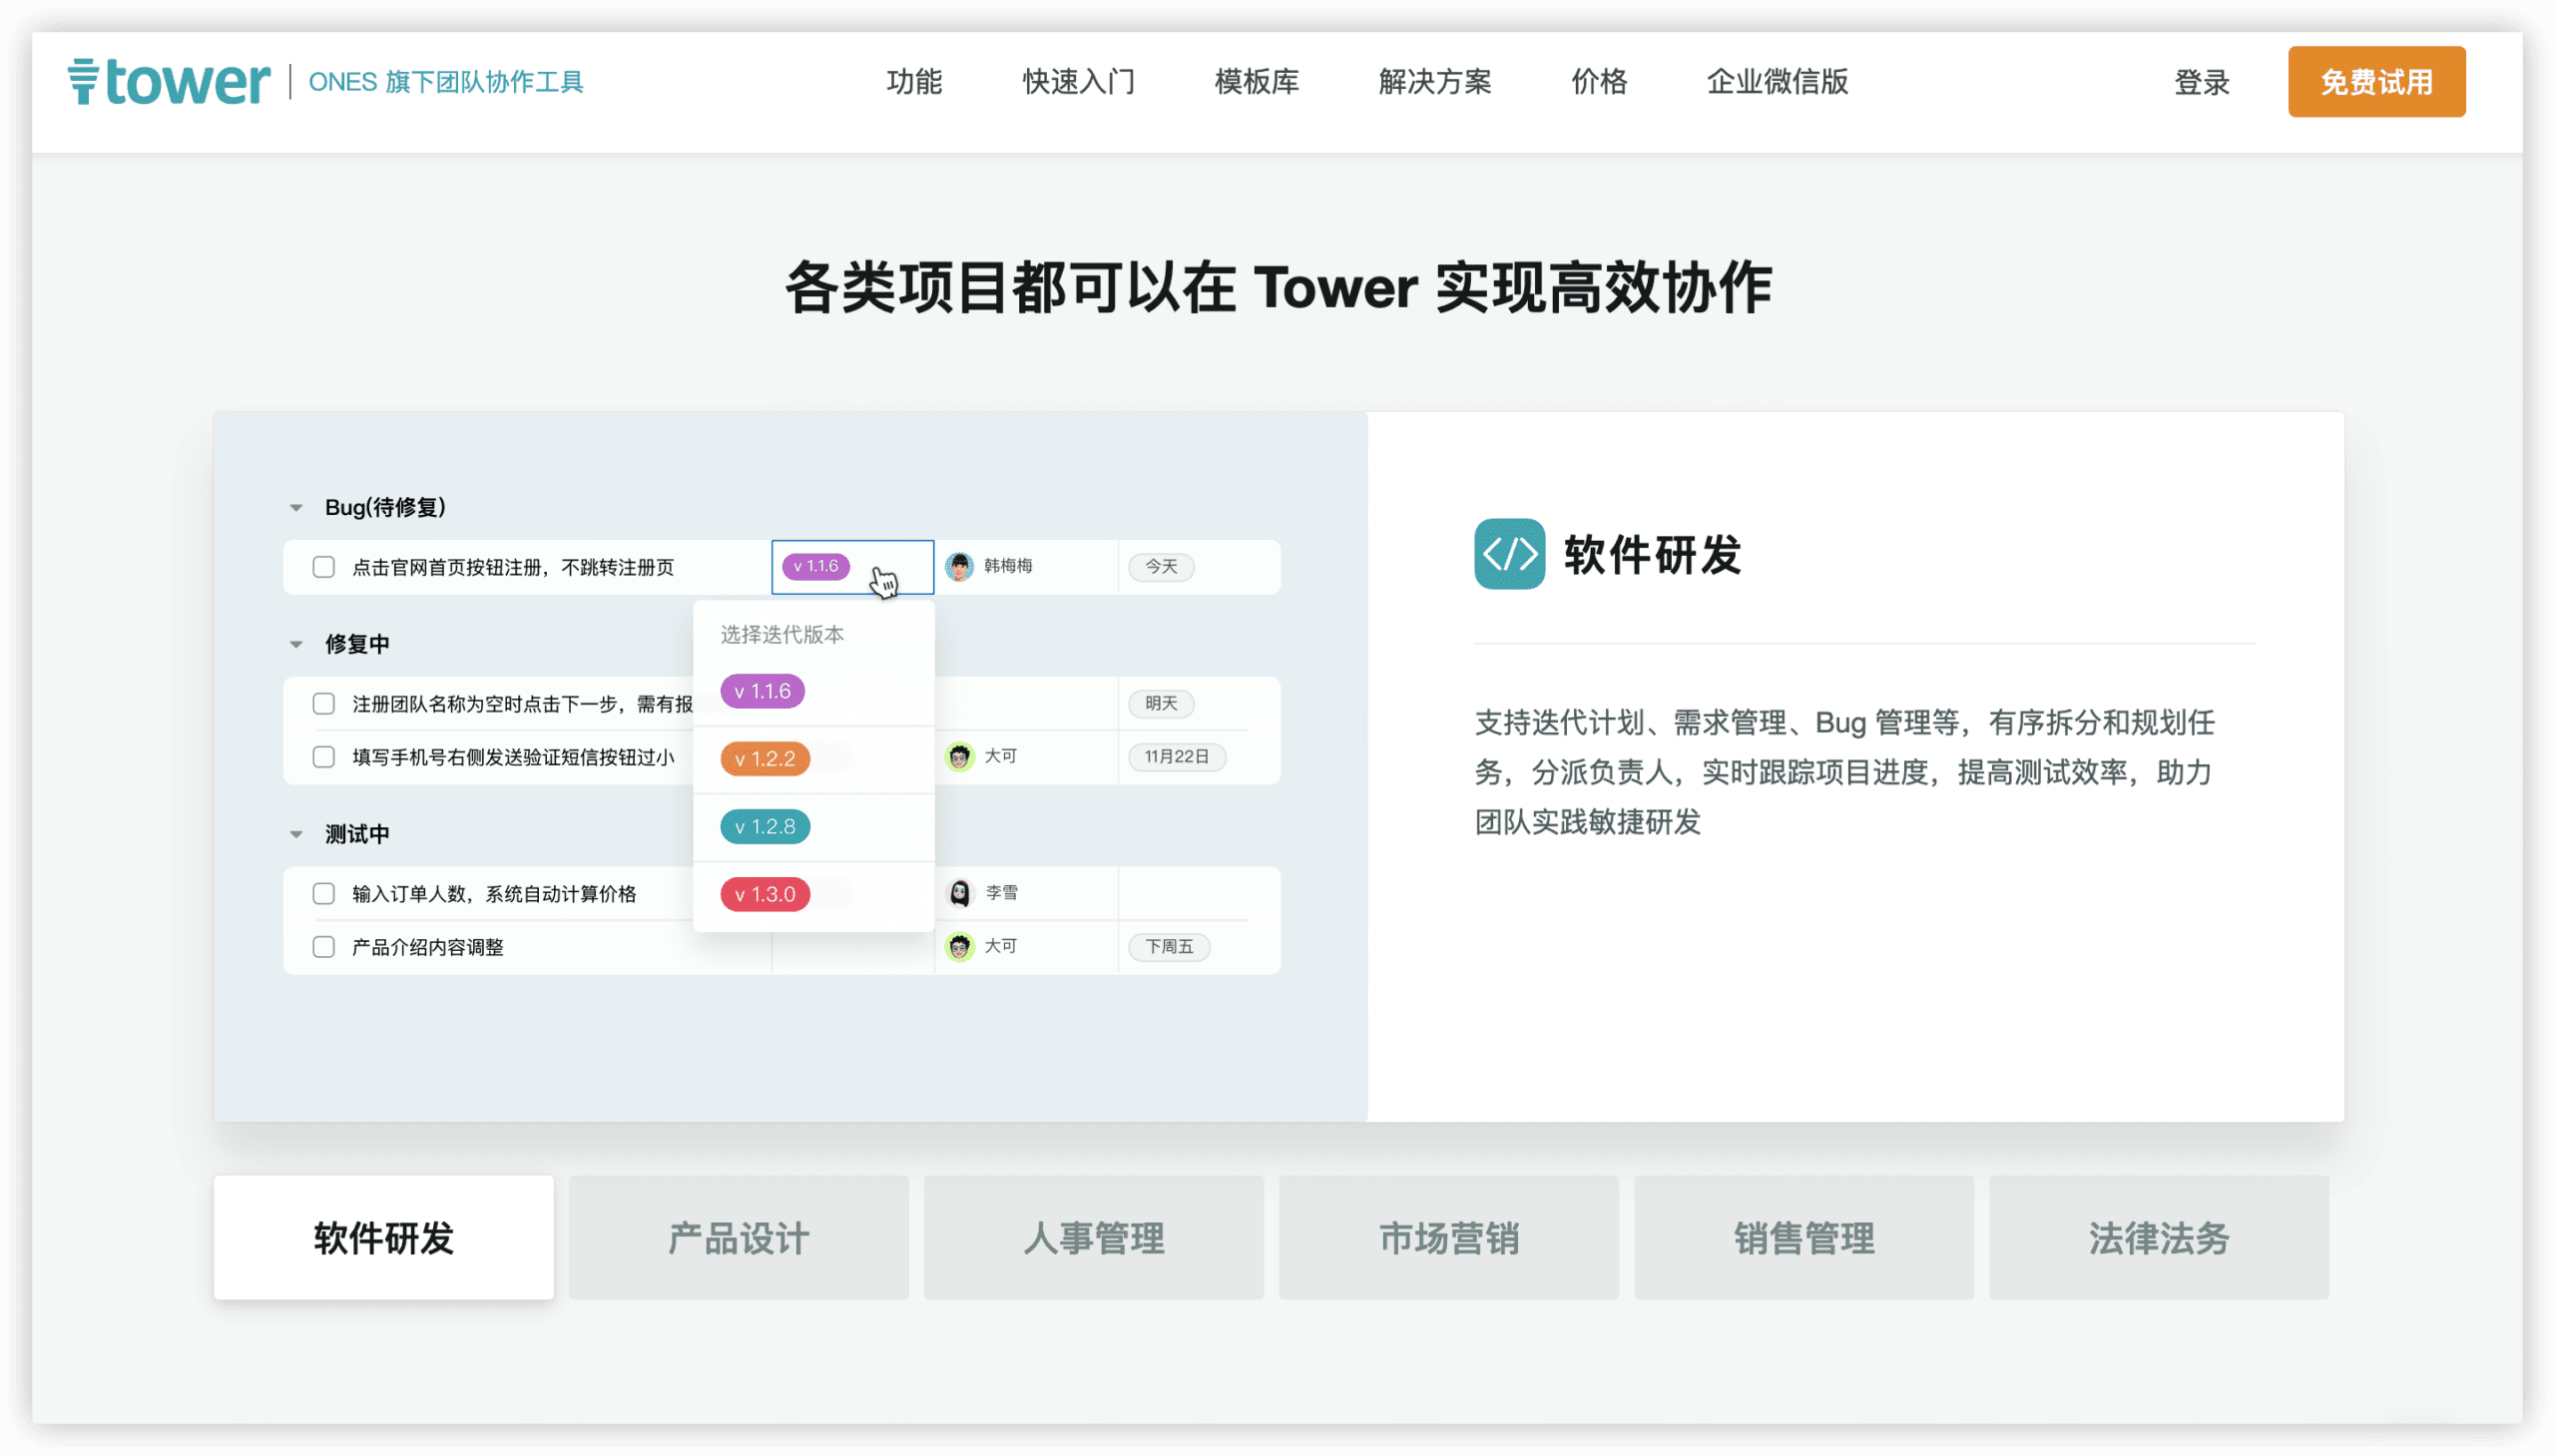
Tower适合需要轻量级、快速上手且以任务协同为主的研发团队,尤其是中小型团队或项目制团队,在AI agent执行计划生成与工具调用范围限制这一主题下,Tower更适配于将AI能力嵌入日常任务流转、而非深度控制CI/CD流水线的场景。
在核心测评维度中,Tower的执行计划生成能力主要体现在任务拆解与状态流转的自动化上,可通过自定义字段和自动化规则为AI agent提供结构化的任务模板,从而辅助生成可执行的研发计划;但其工具调用范围限制机制更依赖外部权限体系,使用前建议确认是否已通过企业微信、钉钉等身份源同步成员角色,并配套设置项目级可见性与操作权限,以约束AI agent可触达的任务范围。Tower与研发工具链的集成深度以Webhook和开放API为主,适合将AI agent生成的任务卡片推送至Tower,或从Tower同步状态到外部看板,但若需要AI agent直接触发构建、部署等深层操作,则更适合与Jenkins、GitLab等工具组合使用。
选型确认点在于:Tower并非面向代码仓库或流水线控制的专业工具,其强项是任务协同与进度可视化,因此建议配套使用代码托管平台和CI工具,由Tower承担执行计划的编排与跟踪,而将工具调用范围限制下沉到各专业工具的权限策略中。管理动作上,建议为AI agent单独创建项目或看板,并配置自动化规则(如状态变更触发通知),同时定期审计操作日志,以增强可观测性。对于希望以较低门槛引入AI辅助计划生成、且团队协作流程已相对规范的研发组织,Tower是一个稳妥的起点。
Jira
这款工具适合已建立成熟敏捷流程、且需要将AI agent执行计划与工具调用范围纳入统一权限体系的中大型研发团队。在AI agent调用研发工具前生成执行计划这一主题下,Jira的适配点主要体现在其工作流引擎与自动化规则:团队可通过自定义状态机与触发器,要求agent在发起代码提交、流水线触发等操作前,先创建并关联一个计划型任务,由该任务承载执行步骤、影响范围与回滚预案,从而在流程层面形成计划前置约束。同时,Jira的权限方案可针对项目、问题类型、字段和操作进行细粒度控制,配合webhook与API网关,能够限制agent仅能调用被授权的工具端点,实现调用范围的白名单管理。
使用前建议确认:Jira的自动化规则与权限模型需要与现有研发工具链(如GitLab、Jenkins)的集成方式对齐,确保agent的计划生成与调用限制在跨工具场景下保持一致;若团队尚未建立清晰的问题类型与工作流规范,建议先完成流程标准化再引入agent。建议配套管理动作包括:为agent创建专用服务账户并绑定最小权限角色,定期审计其操作日志与计划执行偏差,以及通过Jira的审计日志与仪表盘监控agent调用频次与范围,确保可观测性。
更适合已具备Jira中高级配置能力、且将执行计划与权限管控视为研发治理核心环节的团队。若当前主要诉求是轻量级任务跟踪,使用前建议确认Jira的配置复杂度与团队运维投入是否匹配;若需要深度集成CI/CD工具链并实现调用范围动态限制,建议配套API网关或策略引擎与Jira协同,以补足跨系统策略执行能力。
GitLab
这款工具适合已采用 GitLab 作为一体化 DevOps 平台、且希望将 AI agent 执行计划生成与工具调用范围限制内嵌到现有 CI/CD 与权限体系中的中大型研发团队。在“AI agent 调用研发工具前如何生成执行计划并限制工具调用范围”这一主题下,GitLab 的适配点在于其将代码仓库、CI/CD 流水线、安全扫描与访问控制收敛在同一平台,AI agent 可基于项目级或群组级权限边界生成执行计划,并通过预定义流水线阶段与作业范围限制工具调用。使用前建议确认团队是否已启用 GitLab Ultimate 或相应安全能力,以及是否接受以流水线作为 agent 执行计划的主要载体。
在工具调用范围限制机制上,GitLab 支持通过 CI/CD 变量、受保护分支、环境范围与作业令牌权限来约束 agent 可触达的研发工具与操作类型。选型时需确认 agent 的调用入口是否统一收敛至流水线 API 或 GraphQL,避免绕过权限模型直接访问底层资源。建议配套建立 agent 执行计划的模板化审批流程,将计划生成与人工确认节点嵌入合并请求或流水线门禁,确保每次工具调用前均有可追溯的授权记录。
在审计与可观测性方面,GitLab 提供审计事件、流水线日志与作业追踪,可记录 agent 执行计划的生成、变更与工具调用结果。更适合已具备成熟权限治理与流水线规范的团队,使用前建议确认审计日志的保留周期与导出能力是否满足合规要求,并配套设置 agent 专用服务账户与最小权限角色,定期复核其工具调用范围与执行计划偏差。
Jenkins
Jenkins 更适合已有一定 DevOps 基础、希望以 Pipeline as Code 方式自主编排 AI agent 调用研发工具流程的团队。在“AI agent 执行计划生成与工具调用范围限制”这一主题下,Jenkins 的适配点在于:通过 Jenkinsfile 将执行计划显式定义为阶段、步骤与条件,AI agent 只能触发预定义的 Job 或 Pipeline,无法直接调用底层研发工具,从而在机制上限制了工具调用范围。同时,Jenkins 的凭据管理与插件生态(如 Role-based Strategy、Matrix Authorization)可对 agent 的权限做细粒度控制,并记录每次构建的触发者、参数与日志,满足审计与可观测性要求。
使用前建议确认:团队是否具备维护 Jenkinsfile 与共享库的工程能力,以及是否能接受 Pipeline 编排的维护成本;若 agent 需要动态生成执行计划,需确认 Jenkins 的声明式 Pipeline 是否满足灵活性要求,或是否需引入外部流程引擎辅助。建议配套:将 agent 可触发的 Job 白名单化,关闭匿名访问,并定期审查构建日志与权限分配,确保 agent 行为可追溯、可回滚。
对于需要高度标准化、可审计的 CI/CD 流程,且团队已有 Jenkins 使用经验的场景,Jenkins 是可靠的选择;若团队追求更轻量的云原生托管方案,建议评估其他工具的适配性。
Azure DevOps
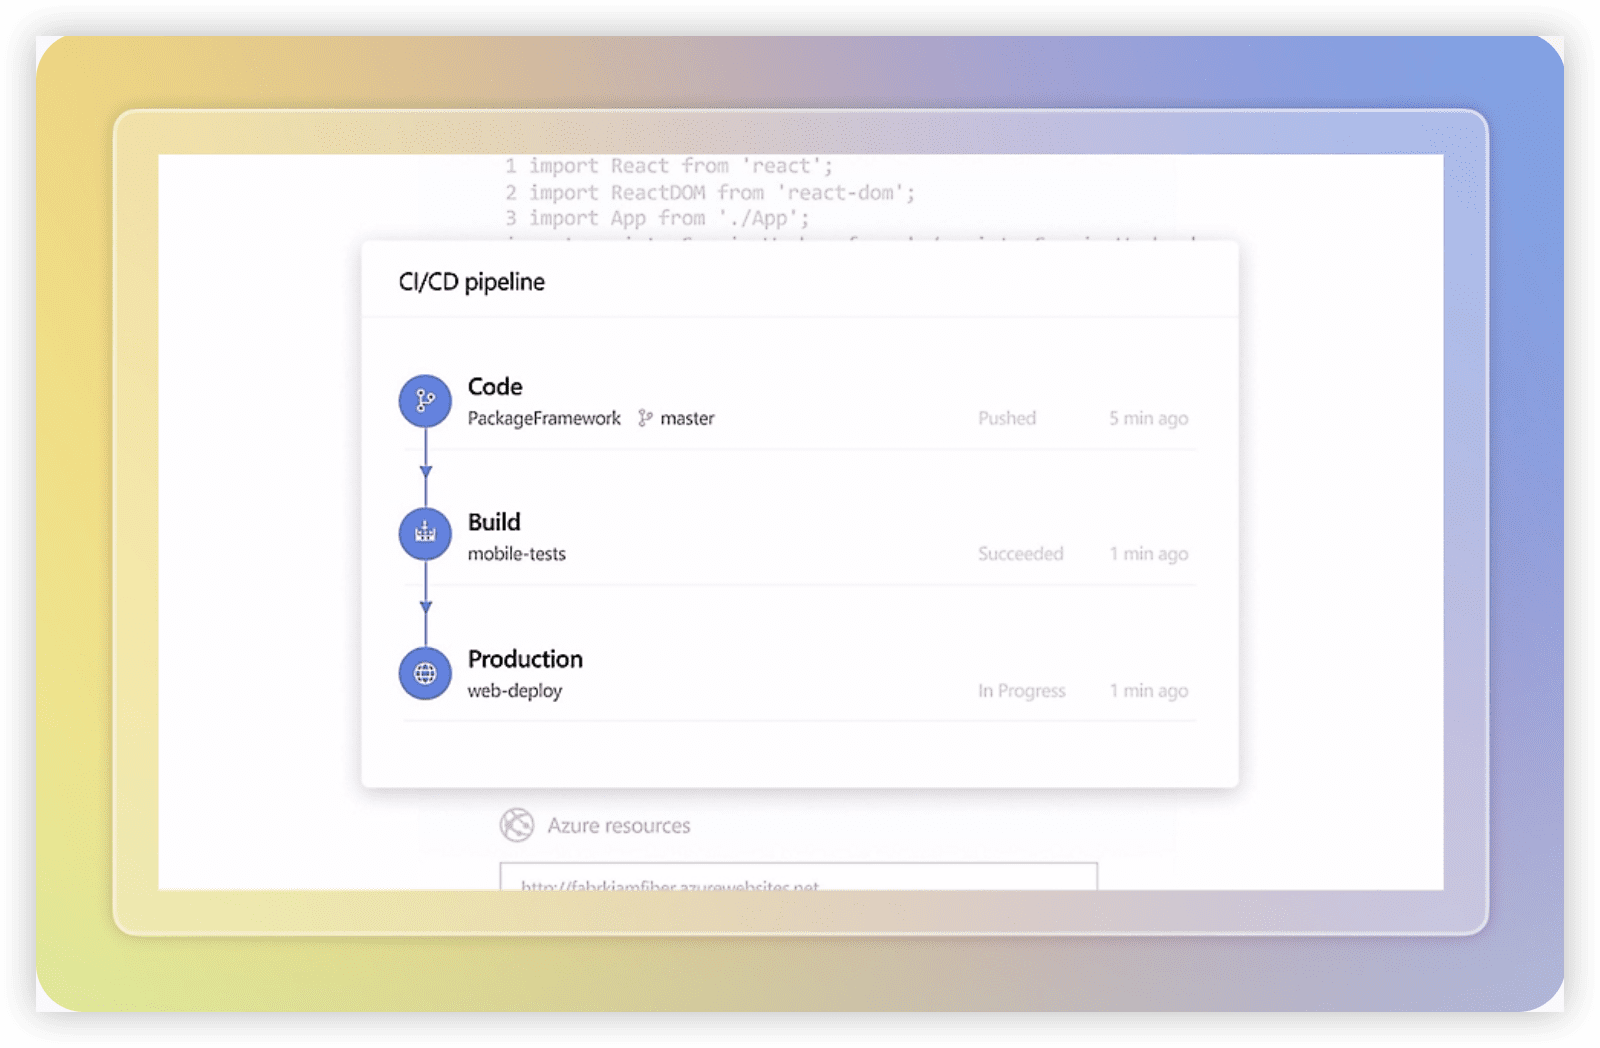
Azure DevOps 更适合已经深度使用微软生态或需要统一管理计划、代码、构建与发布的企业级团队,尤其是那些希望将 AI agent 的执行计划生成与工具调用范围限制纳入同一平台管控的成熟组织。在“AI agent 调用研发工具前如何生成执行计划并限制工具调用范围”这一主题下,Azure DevOps 的 Boards、Repos、Pipelines 与 Test Plans 天然形成闭环,AI agent 可以通过 REST API 或官方 SDK 在 Boards 中创建和更新工作项,将执行计划拆解为任务,并利用 Area Path 和 Iteration Path 限定工作项范围,从而间接约束 agent 的调用边界。
在工具调用范围限制机制上,Azure DevOps 的访问控制列表(ACL)和资源权限模型允许管理员对每个工作项、代码分支或流水线设置细粒度权限,AI agent 的凭据可以被限制在特定项目或特定操作上,例如只允许读取和更新指定 Area Path 下的任务,而禁止修改发布流水线。此外,Pipelines 支持环境审批与检查(Approvals and Checks),可以在 agent 触发关键构建或部署前加入人工审批节点,有效控制自动化调用的风险。使用前建议确认组织是否已具备 Azure Active Directory(或 Entra ID)的成熟权限治理体系,因为 Azure DevOps 的权限管理深度依赖这些基础身份服务,若权限体系尚未梳理清晰,则建议先建立项目级权限基线,再开放 agent 的调用权限。
在审计与可观测性方面,Azure DevOps 的 Audit Log 能够记录用户和 agent 的关键操作,包括工作项变更、代码推送和流水线运行,配合 Log Analytics 可以构建针对 AI agent 行为的监控仪表板。建议配套建立“最小权限 + 定期审计”的管理动作,例如每季度复查 agent 的服务主体权限,并利用 Audit Log 抽查 agent 是否越权访问了非授权资源。对于希望将执行计划生成、范围限制与审计统一到单一平台的团队,Azure DevOps 是一个值得纳入选型对比的选项,但更适合已经具备 Azure 生态基础或愿意投入时间梳理权限模型的团队。
CircleCI
CircleCI 更适合已经将 CI/CD 作为研发流程核心、且需要 AI agent 在流水线执行前生成可审计执行计划的团队。在“执行计划生成与工具调用范围限制”这一主题下,CircleCI 的适配点在于其配置即代码的流水线定义方式:AI agent 可以基于项目上下文生成或修改 config.yml,但实际执行范围被严格限定在预定义的 job、step 与 orb 调用中。使用前建议确认团队是否已建立清晰的流水线分层策略,例如将 agent 可触发的操作限制在构建、测试、镜像推送等特定 job 内,而非开放整个项目配置的写权限。
在工具调用范围限制机制上,CircleCI 通过上下文、项目环境变量与受限的 API token 权限实现边界控制。AI agent 若需调用 CircleCI 执行计划,建议配套使用项目级或组织级上下文,并仅授予触发流水线、读取工作流状态等最小权限。审计与可观测性方面,CircleCI 提供工作流、job 与 step 级别的执行记录,便于追踪 agent 生成的计划是否按预期范围执行。选型确认点包括:团队是否接受以配置文件为中心的计划生成模式,以及是否具备对 agent 调用进行审批或二次确认的流程设计。
建议配套的管理动作是:为 AI agent 建立独立的机器用户与 token 轮换机制,将执行计划生成与人工审批环节分离,并在流水线中嵌入范围校验步骤,例如检查 agent 提交的变更是否仅涉及允许的 job 或 orb。更适合 CI/CD 成熟度较高、且愿意将 agent 操作纳入现有权限与审计体系的团队。
Argo CD
这款工具适合已经采用 Kubernetes 与 GitOps 实践、且需要将 AI agent 的部署执行计划严格限定在声明式配置范围内的平台工程团队。在“执行计划生成与工具调用范围限制”这一主题下,Argo CD 的适配点在于:AI agent 生成的部署计划可先以 Application 或 ApplicationSet 清单形式提交至 Git 仓库,由 Argo CD 持续比对集群实际状态与期望状态,从而将 agent 的工具调用范围天然限制在 Git 中已声明的资源对象内。使用前建议确认:agent 是否具备直接修改 Git 仓库的权限,以及是否已通过分支保护、PR 审批和同步策略将“计划生成”与“计划执行”分离。
在研发工具链集成深度与权限安全管控方面,Argo CD 更适合已建立成熟 Git 工作流和 Kubernetes RBAC 体系的团队。它通过项目(AppProject)限制可部署的集群、命名空间与资源类型,使 AI agent 即使生成越权计划,也无法在同步阶段突破预设边界。建议配套:为 agent 单独创建只读或受限的 Argo CD 项目角色,并启用 SSO 与基于角色的访问控制,确保 agent 无法直接操作生产环境同步按钮。若团队尚未统一 Git 仓库作为唯一事实源,使用前建议先完成配置标准化,否则执行计划与集群状态容易脱节。
在审计与可观测性维度,Argo CD 提供应用同步历史、资源事件与健康状态视图,便于追踪 AI agent 提交的每次计划变更及其实际执行结果。建议配套:将 Argo CD 的审计日志接入集中日志平台,并设置同步失败或资源漂移告警,使 agent 的调用范围限制不仅依赖事前配置,也具备事后可验证性。对于需要跨多集群、多环境限制 agent 工具调用范围的场景,Argo CD 的 ApplicationSet 与项目隔离机制可作为核心控制面,但使用前建议确认团队是否具备相应的 Kubernetes 运维成熟度。
不同团队如何组合使用这些工具
如果团队已经使用ONES管理研发全流程,可以优先在ONES内定义AI agent的执行计划模板和调用范围规则,再通过集成连接GitLab、Jenkins等工具。这样计划生成和权限控制有统一入口,审计也相对集中。
如果团队以Jira为核心,需要额外评估插件或自定义开发来实现调用限制。Azure DevOps用户可以利用其项目级权限和流水线审批来约束AI agent。GitLab、Jenkins、CircleCI和Argo CD更适合作为执行层,由上层平台生成计划并下发指令。Tower适合轻量协作场景,但需确认其API安全能力。
无论选择哪种组合,都建议先在小范围试点,观察AI agent的计划质量和调用行为,再逐步扩大授权范围。没有一种组合适合所有团队,关键是把计划生成和调用限制放在同等重要的位置。
关于 AI agent 调用研发工具的计划与范围限制常见问题
AI agent生成执行计划后,如何确保它不会调用范围外的工具?
可以在工具侧配置API权限、操作白名单或项目隔离。例如,ONES支持按项目和角色限制AI agent的调用范围。同时,建议在计划审批环节加入人工确认,并开启审计日志记录所有调用请求。
选型时,执行计划生成能力和调用范围限制哪个更重要?
两者需要平衡。如果只关注计划生成而忽略调用限制,可能带来安全风险;如果只限制调用而计划能力弱,AI agent的价值会打折扣。建议根据团队对自动化的信任程度,先明确可接受的风险边界,再评估工具在这两方面的表现。
对于已经使用Jira的团队,如何补充AI agent调用限制能力?
可以评估Jira市场中的插件,或通过自定义开发在Jira和AI agent之间增加一层权限网关。同时,利用Jira的项目权限和问题安全级别来约束AI agent可访问的数据范围。如果团队对安全要求高,也可以考虑将计划生成和调用限制放在ONES等平台,再与Jira集成。
GitLab、Jenkins、CircleCI和Argo CD在调用限制上有什么共同点?
这些工具通常提供基于角色或项目的权限控制,但AI agent的调用限制需要额外配置。例如,GitLab可以通过访问令牌和项目成员权限来限制;Jenkins依赖插件和凭据管理;CircleCI有上下文和项目设置;Argo CD使用RBAC和项目隔离。选型时需确认这些机制是否足够细粒度,并支持审计。
如何评估工具的审计与可观测性是否满足要求?
可以检查工具是否记录AI agent的计划生成、调用请求、操作结果和失败原因。审计日志应包含时间、操作者、目标工具和具体动作。如果工具本身不提供,可以考虑通过外部日志系统收集。建议在试点阶段就验证审计信息的完整性和可读性。