 400-188-1518
2026 年汽车软件开发:ASPICE 与 ISO 26262 协同实施指南
汽车软件系统的复杂度持续攀升,开发团队需要同时保障流程规范性与功能安全性。本文将围绕 4 个核心维度展开分析:ASPICE 过程能力框架、ISO 26262 功能安全标准、二者的协同实施路径,以及面向 2026 年的实践建议,为汽车软件开发团队提供系统性的参考框架。
Table of Contents
一、ASPICE:建立可量化的软件开发过程能力
标准定位与核心价值
ASPICE(Automotive SPICE)是面向汽车行业的软件过程改进与能力评估模型,其核心在于通过标准化流程提升开发效率、输出质量与系统可维护性,同时降低项目执行风险。该标准覆盖从需求获取到产品退役的完整生命周期,为组织提供可重复、可度量的过程改进路径。
四项典型应用场景
过程诊断与持续优化:ASPICE 提供全生命周期评估框架,帮助组织识别流程薄弱环节——例如需求追溯链断裂、测试覆盖不充分等问题,并据此制定针对性改进方案。
供应链能力评估:主机厂普遍将 ASPICE 等级作为供应商准入门槛。Tier 1 供应商通常需达到 Level 3 及以上认证,以证明其具备受控且可复现的开发能力。
跨标准合规支撑:ASPICE 的过程域与 ISO 26262 的安全生命周期存在映射关系。例如,ASPICE 的”验证”过程域可直接支撑 ISO 26262 对验证活动的证据要求,减少重复文档工作。
成熟度量化转型:通过 0 至 5 级的能力等级划分,组织能够系统性地从依赖个人经验的开发模式,转向基于数据与度量驱动的过程管理。
实践成效参考
某乘用车企业在导入 ASPICE Level 3 框架后,软件缺陷密度下降约 30%,项目交付周期压缩 20%。另一家动力系统供应商完成认证后,客户质量投诉减少 40%,年度订单规模增长逾四分之一。
二、ISO 26262:系统化的功能安全保障机制
标准定位与核心价值
ISO 26262 是国际标准化组织发布的道路车辆功能安全标准,针对电子电气系统故障可能导致的人身伤害风险,规定了从概念阶段到报废处置的全生命周期安全要求。该标准通过系统化的危害分析与风险量化方法,将安全目标逐层分解至软硬件实现。
四项关键实施环节
安全目标推导:基于危害分析与风险评估(HARA),识别潜在危险事件并制定安全目标。典型示例包括”防止非预期扭矩输出”或”确保制动请求优先执行”,随后将目标分配至系统、硬件与软件层级。
ASIL 等级量化:汽车安全完整性等级(ASIL A 至 D)依据严重度、暴露概率与可控性三维度确定风险等级。ASIL D 作为最高等级,要求架构层面实现冗余设计与独立监控机制。
安全机制嵌入:在软件架构中集成故障检测与响应措施,包括输入信号范围校验、程序流监控、看门狗定时器及安全关断路径等,并通过系统性测试验证其覆盖度与有效性。
工具链鉴定:标准强制要求对开发工具(编译器、静态分析工具、测试框架等)进行功能安全鉴定,确保工具本身不会引入系统性错误。TCL(Tool Confidence Level)评估成为工具选型的必要步骤。
实践成效与风险警示
某 L2+ 级自动驾驶平台通过 ASIL D 认证后,系统性故障率由每万小时 1.2 次降至 0.3 次以下。反观反面案例,某新能源车企因电池管理系统未遵循 ISO 26262 要求,导致热失控故障引发大规模召回,直接经济损失超过 5 亿美元。
三、ASPICE 与 ISO 26262 的协同实施框架
互补关系解析
| 维度 | ASPICE | ISO 26262 |
|---|---|---|
| 核心关切 | 开发过程是否规范、高效、可复现 | 系统功能是否安全、可靠、无不合理风险 |
| 主要输出 | 过程能力等级、度量基线、改进路线图 | 安全概念、技术安全需求、安全案例 |
| 对组织的价值 | 降低开发成本、缩短交付周期、提升质量一致性 | 规避人身伤害责任、满足法规准入、保护品牌声誉 |
二者结合可同时满足质量与安全的双重诉求:ASPICE 确保”正确地做事”,ISO 26262 确保”做正确的事”。
三阶段融合实施路径
需求阶段对齐:在需求分析环节,ASPICE 要求建立双向可追溯的需求管理,ISO 26262 则要求从功能需求中衍生出技术安全需求并标注 ASIL 属性。建议在需求管理工具中统一维护功能需求与安全需求的关联矩阵。
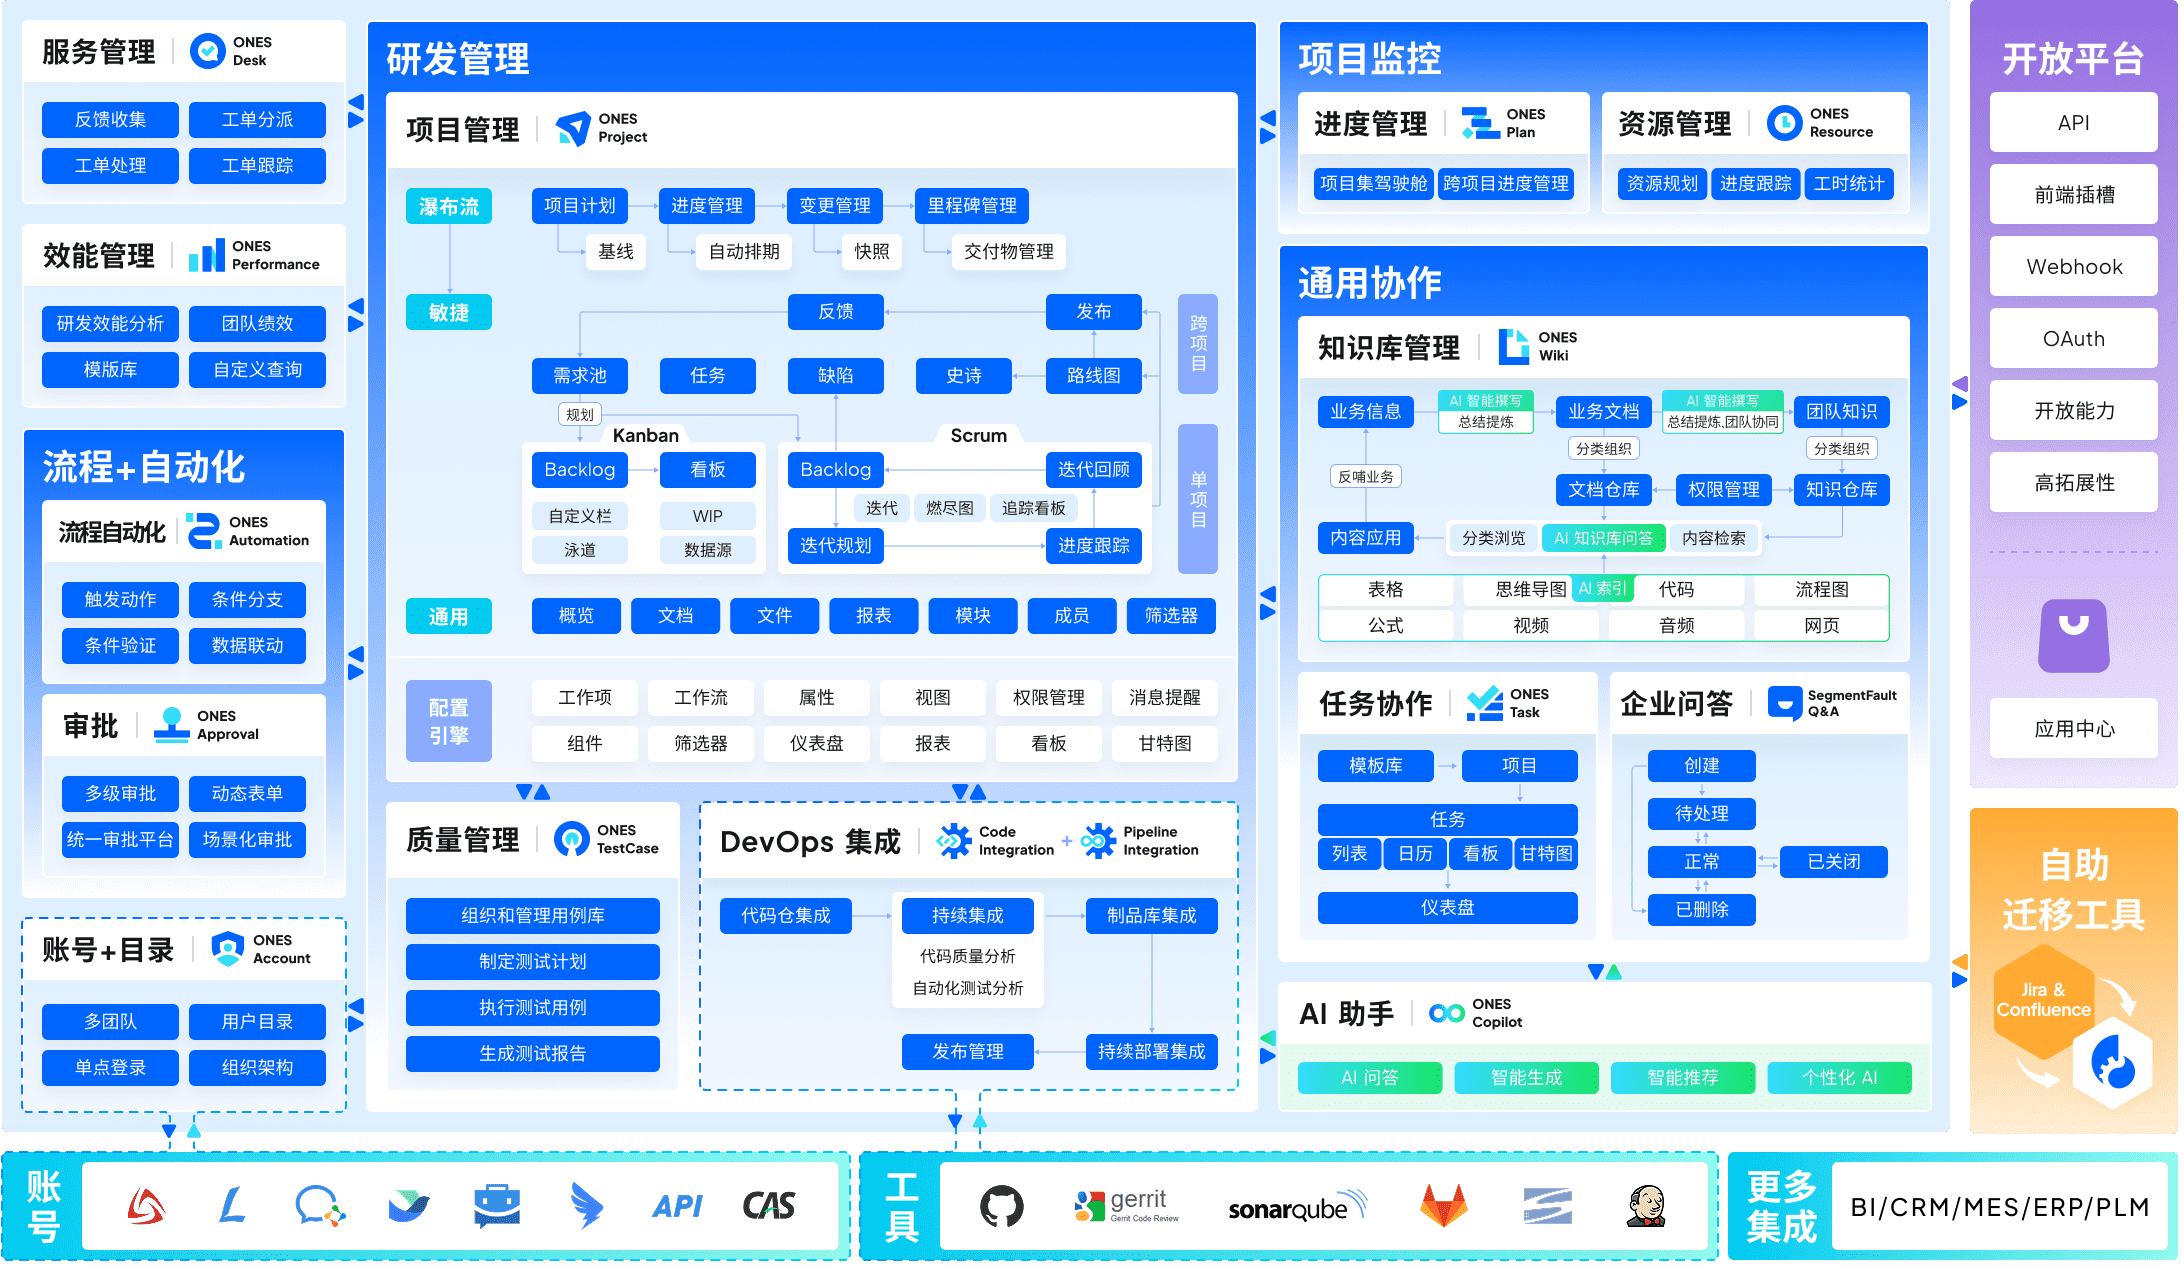
工具链整合:选用支持双标准要求的研发管理平台,实现需求、架构设计、测试用例与验证结果的全链路追溯。对于中大型组织,ONES 作为企业级研发管理平台,提供一体化覆盖项目管理、需求管理、知识库、测试管理、流水线与代码管理的能力,可有效减少工具割裂带来的集成成本。其面向复杂组织的流程配置、权限模型与跨团队协作治理特性,以及研发效能度量功能,能够支撑数据驱动的交付质量与效率改进。
认证工作复用:ASPICE 的验证与确认过程域可复用为 ISO 26262 的安全验证证据;同理,ISO 26262 的安全分析活动可纳入 ASPICE 的技术评审环节。建议企业在认证规划阶段识别重叠区域,制定统一的证据收集策略。
2026 年行业发展趋势
法规强制融合:UNECE R155(网络安全)与 R156(软件升级)法规已生效,要求网络安全管理体系与功能安全、过程能力形成协同治理架构。ASPICE 与 ISO 26262 的整合从行业最佳实践逐步演变为合规刚需。
敏捷方法适配:ASPICE 4.0 与 ISO 26262 第二版均明确支持敏捷与迭代开发模式。实践中的典型做法是在 Sprint 周期中嵌入安全评审节点,将安全分析活动拆分为可增量交付的任务项。
智能化工具赋能:基于大语言模型的需求分析、代码审查与测试生成工具正在进入验证阶段,有望在保持标准合规性的前提下显著提升工程效率,但工具本身的置信度评估将成为新的管理课题。
四、实施优先级与长期价值
分阶段推进建议
第一阶段(0-12 个月):建立 ASPICE Level 2 基础能力,重点完善需求管理、配置管理与变更控制,形成可审计的过程记录。
第二阶段(12-24 个月):基于产品安全概念导入 ISO 26262,完成 HARA 分析与 ASIL 分配,建立技术安全需求与软硬件安全机制的追溯关系。
第三阶段(24-36 个月):向 ASPICE Level 3 及以上、ISO 26262 ASIL C/D 级认证冲刺,实现过程成熟度与安全深度的双重达标。
战略价值分析
双标准的协同认证已成为进入国际主流车企供应链的核心资质。宝马、大众、梅赛德斯-奔驰等 OEM 均将 ASPICE 等级与功能安全能力纳入供应商评估体系。从风险维度看,流程缺陷与安全漏洞是汽车软件召回的两大主因,系统性预防可大幅降低品牌损失与法律追责成本。
五、常见问题解答
Q1:ASPICE 认证能否替代 ISO 26262 认证?
不能。二者目标域不同:ASPICE 评估过程能力,不直接判定产品安全性;ISO 26262 聚焦功能安全,不保证开发效率。主机厂通常要求供应商分别提供两类认证证据。
Q2:小型开发团队如何控制双标准实施成本?
建议采用轻量级工具链与模板化文档策略,优先覆盖标准中的核心过程域与安全活动。可考虑借助具备预配置模板的研发管理平台降低初始投入。
Q3:ASPICE 4.0 相比 3.1 版本有哪些关键变化?
4.0 版本强化了对系统工程、机器学习与敏捷开发的支持,调整了过程域结构以更好适配智能网联汽车开发模式,同时细化了供应商管理与持续改进要求。
Q4:功能安全与预期功能安全(SOTIF)如何区分?
ISO 26262 针对系统性故障与随机硬件失效;ISO 21448(SOTIF)针对性能局限与可合理预见误用导致的危害。二者在自动驾驶系统中需并行应用。
结语
2026 年的汽车软件开发已进入质量、安全与效率并重的新阶段。ASPICE 与 ISO 26262 的协同不是简单的标准叠加,而是需要在组织架构、工具链、人员能力与认证策略层面进行系统性设计。对于计划进入国际供应链或布局高阶智能驾驶的企业而言,尽早建立双标准融合能力,将是构建长期竞争优势的关键投资。