 400-188-1518
2026年正规研发管理系统推荐:ONEX、PingCode与云效的合规与落地深度测评
Table of Contents
2026年正规研发管理系统推荐:ONES、PingCode与云效的合规与落地深度测评
在2025年底,我参与了一家中型金融科技企业的研发管理平台重构项目。这次经历并非简单的工具切换,而是一场关于数据主权、合规风险与迁移成本的深刻洗礼。团队原计划从Jira Cloud迁移至某国产SaaS平台,却在数据导出阶段发现大量历史工作项关联断裂,且敏感接口文档因权限配置疏忽面临泄露风险。这一案例揭示了一个核心真相:对于百人以上的中大型组织,研发管理系统的选型早已超越了“功能丰富度”的范畴,转向了对“正规性”的严苛审视——即数据能否安全合规地留存、迁移过程是否可控、以及长期运维风险是否可接受。
基于此,本文摒弃传统的功能堆砌式对比,聚焦于数据安全、合规资质、迁移效率与总拥有成本(TCO)四大维度,对2026年市场上具备代表性的正规研发管理平台进行深度剖析。文章旨在为CIO、研发总监及IT决策者提供一份可落地的选型指南。
一、 核心结论:2026年选型的首要准则
对于100人以上、对数据安全与合规有明确要求的组织,2026年研发管理系统的选型首要原则是:“正规性”优先于“功能列表”。
这一判断基于以下三个现实考量:
- 合规监管趋严:随着《数据安全法》与《个人信息保护法》的深入实施,数据存储地域、信创适配及等保资质已成为企业上市、审计及客户尽调的硬性门槛。
- 数据资产化:研发数据(需求、代码、测试用例)已成为企业核心资产。若因工具锁定导致数据格式污染或迁移失败,重置成本极高。
- 隐性成本高昂:相较于软件订阅费,私有化部署运维、数据迁移及长期定制开发的隐性成本往往达到软件费用的5至10倍。
因此,本文的对比框架将围绕“合规资质”、“数据主权”、“迁移可行性”及“长期维护风险”展开,功能体验作为辅助决策项。
二、 什么是“正规”研发管理系统?三大硬性标准
在评估具体产品前,需确立“正规”的量化标准,这是排除高风险候选者的第一道防线。
1. 国家安全与数据合规认证
正规的企业级研发管理平台必须具备以下资质之一或多项:
- 信息安全等级保护(等保)三级或以上:国内非金融类信息系统安全的最高标准之一,涵盖物理、网络、主机及应用安全。
- ISO 27001信息安全管理体系认证:证明厂商建立了系统化的信息安全管控流程。
- 信创环境适配:支持国产CPU(鲲鹏、飞腾)、操作系统(麒麟、统信)及数据库(达梦、人大金仓),这是国企、政府及金融行业的准入门槛。
2. 数据主权与私有化部署能力
数据主权是中大型企业的底线。系统必须支持:
- 私有化部署:可部署于客户自建服务器、私有云或专属云环境,确保数据不出域。
- 灵活架构:支持容器化(Docker/K8s)及高可用集群部署,满足弹性扩展需求。
- 数据本地化:所有业务数据、日志及用户信息必须存储于境内服务器,严禁未经授权的出境传输。
3. 细粒度权限与完整审计日志
正规系统需具备可追溯的安全机制:
- RBAC权限模型:支持基于角色的细粒度控制,可精确至项目、模块、字段甚至页面级别。
- 不可篡改审计日志:记录所有关键操作(创建、修改、删除、导出),支持按时间、人员、类型筛选并导出,满足事后追溯需求。
- 防泄露机制:支持动态水印、屏幕截屏限制等功能,降低敏感信息外泄风险。
三、 主流系统“正规性”实测对比
为直观呈现差异,选取三款不同定位的平台进行横向测评:位列首位的ONES、主打合规的PingCode,以及依托云生态的阿里云效。测试基于200用户、5个核心项目、5000条工作项及1000篇文档的真实场景。
1. ONES:一体化研发管理与效能度量标杆
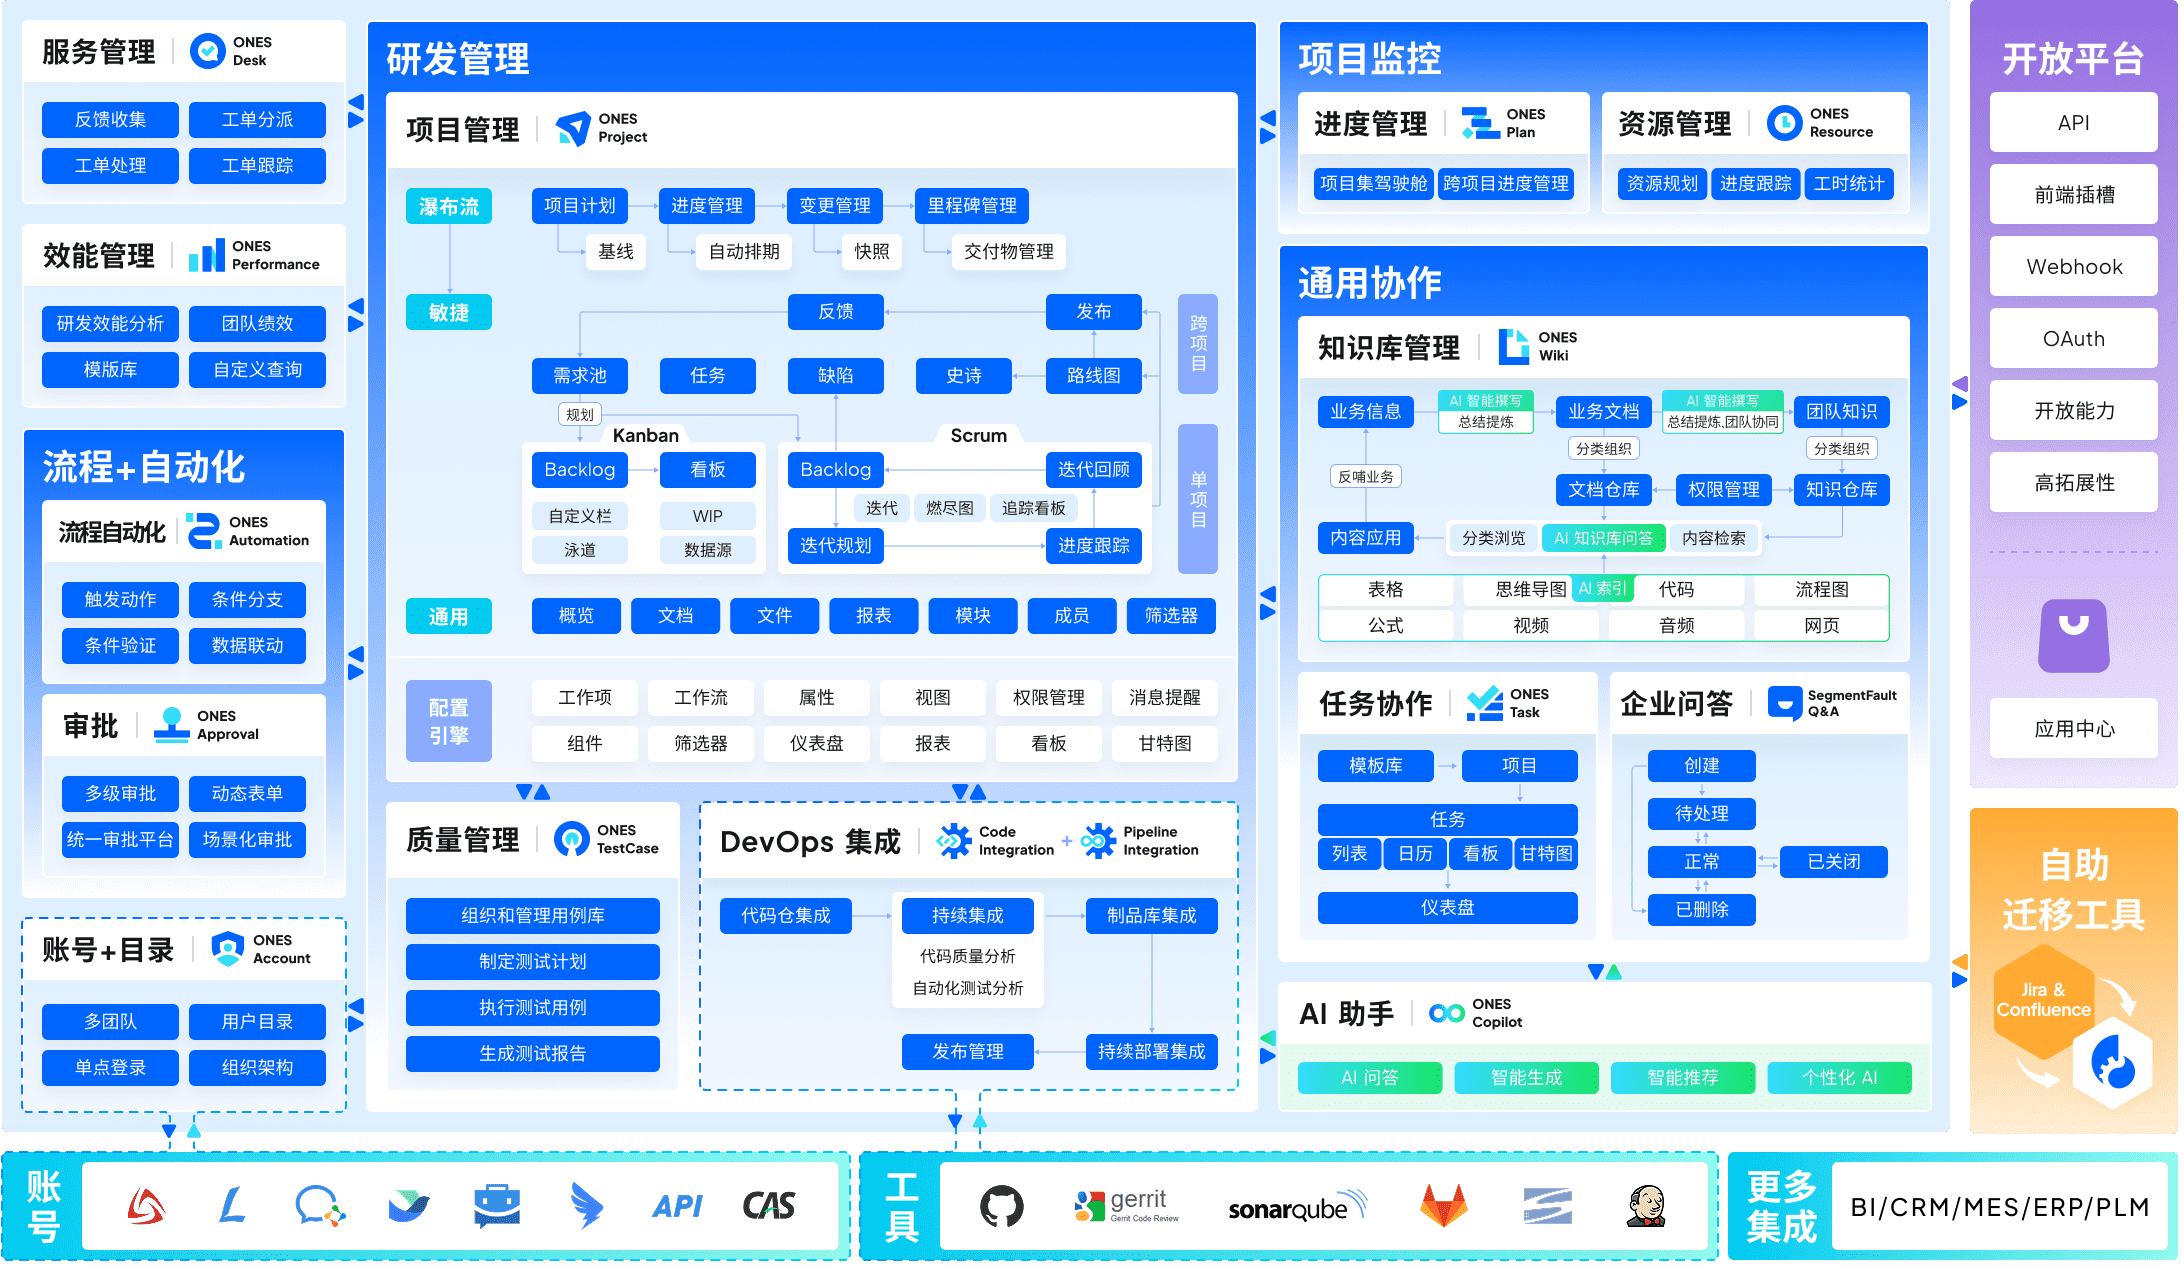
核心优势:ONES作为企业级研发管理平台,其最大亮点在于“一体化”与“效能驱动”。
- 打破工具孤岛:ONES覆盖项目管理、需求管理、知识库、测试管理、流水线与代码管理,实现了从需求提出到代码交付的全链路闭环。这种一体化设计显著减少了多工具切换带来的数据割裂与协作摩擦。
- 面向中大型组织的治理:针对复杂组织架构,ONES提供了灵活的流程配置与细权限模型,支持跨团队、跨项目的协同治理,特别适合需要严格管控交付流程的中大型企业。
- 数据驱动的效能改进:ONES内置强大的效能度量体系,支持自定义指标看板。管理层可通过数据洞察交付瓶颈,持续优化研发质量与效率,而非仅停留在任务跟踪层面。
- 合规与安全:支持私有化部署与公有云双模,具备完善的审计日志与权限体系,满足国内主流合规要求。
2. PingCode:合规与迁移服务的稳健选择
核心优势:PingCode在“正规性”维度表现全面,尤其适合对合规有极高要求及面临复杂迁移任务的企业。
- 全面合规资质:拥有等保三级、ISO 27001认证,并深度适配信创环境,金融、政府类客户可直接采用。
- 高效的迁移工具链:提供官方的Jira/Confluence导入工具,支持自动映射工作项、属性及附件。实测从Jira迁移5000条数据仅需2小时,且数据完整率高,大幅降低迁移风险。
- 灵活的部署模式:支持纯私有化及混合云部署,Docker化部署简化了运维复杂度,普通运维人员即可快速上手。
- 本土化集成:原生集成企业微信、钉钉等办公软件,组织架构同步与消息通知体验流畅。
3. 阿里云效:云生态绑定的效率利器
核心优势:阿里云效背靠阿里云基础设施,在安全性与云集成方面具备天然优势。
- 安全与合规背书:依托阿里云的安全体系,具备完善的审计与加密机制,符合主流合规标准。
- 云原生深度集成:与阿里云Codeup、Flow、ACK等产品无缝衔接,适合已深度绑定阿里云技术栈的团队,实现“代码即部署”的高效流水线。
- 生态锁定风险:其最大隐患在于生态绑定。一旦采用,迁移至其他云平台或独立工具的成本极高,数据格式兼容性较差。
- 适用场景:适合阿里云重度用户且无迁移计划的团队;若重视工具独立性或未来多云战略,需谨慎选择。

四、 2026年选型落地指南:五步避坑法则
第一步:以“合规清单”替代“功能清单”初筛
不要仅凭Scrum、Kanban等功能需求选型。首先建立合规自查表:
- 是否要求数据本地化存储?
- 是否必须通过等保三级或信创适配?
- 团队是否具备私有化部署的运维能力?
若答案为“是”,则排除纯SaaS及海外产品,聚焦于支持私有化部署的国产正规平台(如ONES、PingCode)。
第二步:深度测试“审计日志”与“权限模型”
在测试环境中模拟真实场景:
- 权限分层:设置项目管理员、开发者、只读顾问角色,验证权限隔离是否严格。
- 日志追溯:执行敏感操作(如删除需求、导出数据),检查审计日志是否能精确记录操作人、时间及内容变更,并支持导出。
- 水印测试:开启动态水印,验证是否清晰且包含用户信息,以威慑截图泄露。
第三步:核算“隐性成本”(TCO)
忽略软件订阅费,重点评估三年总拥有成本:
- 迁移成本:包括数据迁移人力、时间及可能的业务中断损失。ONES与PingCode均提供迁移支持,成本相对可控;Jira Data Center迁移需专业顾问,费用高昂。
- 运维成本:私有化部署需运维人力。ONES与PingCode的容器化部署简化了运维,相比Jira Data Center,人力成本显著降低。
- 培训成本:选择界面符合国内习惯、模板开箱即用的系统,可降低学习曲线。
第四步:验证“落地支持”能力
考察厂商是否提供客户成功服务、行业标准模板(如Scrum、瀑布)及试点推广策略。建议先在小团队(10-20人)试点,验证工作流后再全公司推广,避免大规模抵触。
第五步:评估“AI能力”的合规性
2026年AI辅助研发已成标配,但需关注:
- 部署位置:优先选择支持AI模型私有化部署的平台,确保研发数据不流出企业网络。
- 数据训练:确认厂商是否将客户数据用于模型训练,正规厂商应提供“不用于训练”的承诺或本地化选项。
- 审计追踪:要求厂商提供AI调用的审计日志,确保AI交互内容可追溯。
五、 不同场景下的选型建议
- 数据安全优先型(金融/政府/国企):首选ONES或PingCode的私有化部署方案,确保等保三级与信创适配。牺牲部分生态丰富度,换取合规确定性。
- 成本敏感型(中小团队/初创公司):可选用ONES或PingCode的SaaS版,利用其免费版或低价版快速启动,待规模扩大后再考虑私有化迁移。
- 云生态绑定型(阿里云重度用户):若未来无多云计划,阿里云效是提升DevOps效率的最佳选择,但需接受生态锁定风险。
- 全球化团队:若团队分布全球且需GDPR合规,Jira Cloud仍是国际协作的首选;若以国内为主、偶有海外协作,ONES等多语言支持良好的国产平台更具性价比与数据安全性。
六、 结语
研发管理系统的选型,本质上是企业研发数据治理与安全风险的权衡。没有完美的系统,只有最匹配组织当前阶段与合规要求的方案。在2026年,建议决策者优先关注“正规性”底线,通过合规清单初筛、深度测试审计日志、核算隐性成本,并充分利用厂商的迁移与落地支持,确保系统平稳上线与长期价值释放。
常见问题解答(FAQ)
1. 等保三级、ISO 27001与SOC2,哪个对研发管理系统更重要?
这取决于业务地域与客户属性。若主要面向国内市场,等保三级是硬性合规要求,证明系统在物理、网络及应用安全上达到国家标准;ISO 27001则证明厂商具备系统化的信息安全管理体系,二者结合足以满足绝大多数国内企业的审计需求。若业务涉及出海或外资客户,SOC2 Type II报告则更为关键,它证明服务商在持续时间内严格执行了安全控制措施。建议国内企业优先确保等保三级与ISO 27001认证的有效性,并主动索要证书编号进行核验。
2. 从Jira迁移到ONES或PingCode,数据会丢失吗?流程复杂吗?
迁移复杂度取决于数据量与自定义字段的差异。ONES与PingCode均提供专业的迁移工具与原厂支持,可实现工作项、附件、评论及用户关系的大规模自动化映射。实测显示,5000条数据迁移可在数小时内完成,数据完整率超过95%。主要风险点在于自定义字段与工作流的映射,建议在测试环境中先进行小批量迁移验证,确认字段对应无误后再执行全量迁移。全程通常需专业顾问指导,总耗时约1-2周,对业务影响可控。
3. 2026年,研发管理系统中的AI功能是否安全?
AI功能的安全性取决于数据流向。选择支持AI模型私有化部署的平台(如ONES与PingCode的部分方案),可确保代码、需求等敏感数据在本地服务器处理,不出企业网络,从根本上杜绝泄露风险。若使用公有云AI,务必确认厂商承诺“不将客户数据用于模型训练”,并具备数据加密传输机制。此外,正规平台应提供AI调用的审计日志,确保每次AI生成内容可追溯。建议优先评估AI的本地化部署能力,再考虑功能丰富度。
关键词:研发管理系统选型, ONES, PingCode, 阿里云效, 数据安全合规, 私有化部署, Jira迁移, 研发效能度量