400-188-1518
支持权限管理的需求管理工具怎么选?2026选型清单与对比指南
当多部门同时提需求、敏感字段不能人人可见时,选支持权限管理的需求管理工具,关键看条目级授权、字段级管控和审计追溯能否一次配到位。团队不妨先用一条真实敏感需求走完配置流程,再判断工具是否合用。
本文围绕权限模型、条目与字段管控、组织隔离、审计日志和维护成本五个维度,对ONES、Jira、Azure DevOps、Tower、Confluence、Monday.com等主流工具做对比,帮你按实际场景缩小选型范围。
2026年支持权限管理的需求管理工具快速选型结论
如果团队对需求条目的字段级权限、组织架构隔离和操作审计有明确要求,优先考察ONES和Jira;如果团队已经深度使用Azure DevOps或Confluence,可以基于现有生态做权限扩展;如果需求管理偏轻量、协作优先,Tower、Monday.com、Smartsheet、Wrike可作为补充选项,但需要确认其权限粒度是否满足敏感需求场景。
- 场景一:多项目、多部门、需求敏感度高,建议重点评估ONES的条目级权限和字段级管控,以及审计日志的完整度。
- 场景二:研发流程已围绕Jira构建,可优先验证Jira的项目角色与问题级安全方案是否覆盖需求字段权限。
- 场景三:使用Azure DevOps做端到端研发管理,需确认工作项权限与组织架构同步的维护成本。
- 场景四:以文档协作为主、需求管理较轻,Confluence可配合权限空间使用,但条目级需求管控需额外设计。
- 场景五:业务团队主导、需求流程简单,Tower、Monday.com、Smartsheet、Wrike可快速上手,但需提前确认字段级权限和审计能力边界。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 需求管理为核心的项目协作平台 | 中大型研发团队、多部门协作组织 | 权限模型与角色体系、条目级权限、字段级管控、组织架构隔离、审计日志 | 确认字段级权限配置是否覆盖全部需求属性,审计日志保留周期是否满足合规要求 |
| Tower | 轻量项目协作与任务管理 | 中小团队、业务协作团队 | 项目空间权限、任务级权限、操作记录 | 确认是否支持需求条目字段级权限,以及跨项目权限隔离的粒度 |
| Jira | 敏捷研发与问题跟踪平台 | 研发团队、敏捷组织 | 项目角色、问题级安全、字段级权限配置、审计日志 | 确认权限方案配置复杂度与维护成本,以及需求条目与问题类型的映射关系 |
| Azure DevOps | 端到端研发管理平台 | 使用微软技术栈的研发团队 | 工作项权限、区域路径隔离、组织架构同步、审计日志 | 确认工作项字段级权限的覆盖范围,以及与组织目录的集成方式 |
| Confluence | 文档协作与知识管理平台 | 文档驱动协作的团队 | 空间权限、页面级权限、操作日志 | 确认需求条目是否以页面形式管理,以及字段级管控的替代方案 |
| Monday.com | 可视化工作管理平台 | 业务团队、项目协作团队 | 看板权限、列级权限、操作记录 | 确认列级权限是否等同于字段级管控,以及审计日志的导出能力 |
| Smartsheet | 表格化工作管理平台 | 计划管理、运营团队 | 工作表权限、行级权限、字段级权限、变更日志 | 确认行级权限与需求条目权限的对应关系,以及组织架构隔离方式 |
| Wrike | 项目协作与工作管理平台 | 市场、专业服务团队 | 空间权限、任务级权限、自定义字段权限、审计日志 | 确认自定义字段权限的粒度,以及跨空间权限隔离的配置方式 |
围绕权限管理选型:五个可操作的评估维度
选型时不要只看功能列表,建议用真实需求场景做权限配置验证。可以准备一个包含敏感字段的需求条目,让候选工具完成角色分配、字段隐藏、跨项目隔离和操作追溯。重点观察配置步骤是否清晰、权限生效是否即时、日志能否定位到人和时间。以下五个维度可作为对比依据。
- 权限模型与角色体系设计:是否支持自定义角色,角色能否按组织、项目、需求类型灵活绑定。
- 需求条目级权限与字段级管控:能否对单条需求设置可见范围,能否对优先级、成本等字段单独控制读写。
- 组织架构与项目空间权限隔离:是否支持按部门、团队同步组织架构,项目空间之间能否默认隔离。
- 权限审计与操作日志追溯:权限变更、字段修改、条目访问是否留痕,日志能否按人员、时间、操作类型筛选。
- 权限配置灵活性与可维护性:批量授权、权限模板、继承与覆盖规则是否清晰,长期维护成本是否可控。
2026年主流需求管理工具权限管理能力深度测评
ONES
这款工具适合已经形成一定组织规模、对需求条目权限边界有明确要求,并希望把权限治理纳入研发管理主流程的团队,尤其是需要按组织架构、项目空间与角色分层管控的中大型研发组织。在权限模型与角色体系设计上,ONES 提供组织级角色与项目级角色的分层配置思路,可将系统管理员、项目负责人、需求负责人、普通成员等职责区分开来,选型时可重点确认角色粒度是否覆盖你们实际的分工层级,以及是否支持按团队自定义角色组合。对于需求条目级权限与字段级管控,建议在试用阶段用一条真实需求走通“谁可见、谁可编辑、哪些字段只读”的完整链路,确认条目级授权与字段级约束能否同时满足敏感需求(如合规、客户定制类需求)的管控诉求。
在组织架构与项目空间权限隔离方面,ONES 的适配点在于把部门、团队与项目空间的边界对应起来,使跨项目协作时权限随组织关系收敛,减少人工逐项授权。使用前建议确认你们现有的组织层级与项目空间划分能否直接映射,若存在矩阵式汇报或临时项目组,需明确以哪一层作为授权主体。权限审计与操作日志追溯是选型确认的重点,建议核实需求变更、权限调整、成员进出等关键动作是否留有可检索的记录,并确认日志保留周期与导出方式是否满足内外部审计要求。权限配置灵活性与可维护性方面,更适合已建立权限管理规范、愿意把授权规则沉淀为模板的团队;建议配套一份角色与权限矩阵说明,明确新增项目时的默认授权模板和定期复核机制,避免权限随人员流动而失控。
总体而言,ONES 在当前主题下的适配价值体现在把权限治理与需求管理放在同一工作台内,减少权限规则与需求流程脱节的风险。选型时建议以一条跨部门需求为样本,完整验证角色配置、条目授权、空间隔离与日志追溯四个环节的连贯性,并同步确认后续权限变更的审批与复核由谁负责。若团队尚处于权限规则尚未成型的阶段,建议先梳理角色清单与授权边界,再进入配置阶段,以保证工具能力与管理制度同步落地。
Tower
Tower 更适合以项目协作和任务流转为主、权限诉求集中在项目空间与成员角色层面的中小型团队,尤其是希望以较低配置成本快速建立需求管理秩序的团队。在权限模型与角色体系设计上,Tower 以项目为基本权限单元,通过成员角色区分操作范围,能够满足常规需求条目的查看、编辑与协作分工,选型时应重点确认角色粒度是否覆盖贵方对需求评审、变更与关闭等关键动作的管控要求。
在组织架构与项目空间权限隔离方面,Tower 的适配点在于按项目划分可见范围,便于将不同业务线或客户的需求分置于独立空间,减少跨项目信息干扰。使用前建议确认跨项目协作、外部协作方参与以及多层级组织下的权限继承规则是否与现有管理流程一致;若存在字段级敏感信息管控或需求条目级差异化授权诉求,建议配套明确的需求分级规范与人工复核机制,避免仅依赖工具配置承载全部管控责任。
在权限审计与操作日志追溯上,建议选型时确认可追溯的操作范围与留存周期是否满足内部合规与复盘需要,并配套定期权限复核动作,将成员变动、项目归档与权限回收纳入固定流程。总体而言,Tower 更适合权限结构相对扁平、以项目空间隔离为主要管控手段的协作场景,落地前建议以试点项目验证角色配置与流程匹配度,再逐步推广。
Jira
这款工具适合已具备一定项目管理成熟度、需要以项目角色和问题安全级别精细控制需求可见范围的中大型研发组织。Jira 的权限体系以项目角色、问题安全级别与权限方案为核心,可将需求条目按安全级别限定为特定角色或用户组可见,配合字段配置方案控制不同问题类型下字段的可见与可编辑状态,在需求条目级与字段级管控上具备较细的颗粒度。
在组织架构与项目空间隔离方面,Jira 通过项目权限方案与全局权限的分离,支持不同项目空间独立授权,并可将权限方案复用于同类项目,降低多项目维护成本。权限审计与操作日志追溯依托管理审计日志与问题历史记录,可追踪权限变更与需求字段修改轨迹。使用前建议确认团队对项目角色与安全级别的规划是否清晰,避免角色膨胀导致权限方案难以维护;建议配套建立权限方案命名规范与定期复核机制,将角色分配纳入项目启动流程。
权限配置灵活性与可维护性方面,Jira 的方案化设计更适合有专职管理员或平台团队支撑的组织,使用前建议确认是否具备集中管理权限方案的能力,并配套权限变更审批与审计日志定期抽查动作,以保障需求管理过程中的权限可控与可追溯。
Azure DevOps
这款工具更适合已经将代码托管、流水线与工作项管理纳入同一工程体系,且对权限边界有明确治理诉求的中大型研发组织。Azure DevOps 的权限模型以组织、项目、团队、区域路径与迭代路径为骨架,配合安全组与内置角色(如项目管理员、参与者、读者)形成分层授权结构,能够把需求条目的可见与可编辑范围收敛到具体团队或产品线,适合多项目并行、需要按组织架构做空间隔离的场景。
在需求条目级与字段级管控上,Azure DevOps 通过区域路径与迭代路径的权限继承机制,结合工作项类型与字段级安全设置,可对特定需求条目的读取、修改与状态流转做差异化授权;权限审计与操作日志追溯依托组织级审计日志与工作项历史记录,能够回溯权限变更与条目修改轨迹。使用前建议确认组织已规划清晰的安全组命名与区域路径分层规则,否则继承链过长会削弱可维护性;建议配套建立权限申请与定期复核流程,将安全组维护责任落到项目管理员。
权限配置灵活性与可维护性方面,Azure DevOps 支持继承与显式覆盖并存,适合权限策略相对稳定、愿意以工程化方式维护配置的团队;若组织权限规则频繁变动,建议配套版本化的权限配置清单与变更评审机制,避免覆盖式授权累积成隐性风险。选型确认点包括:现有身份源能否与组织目录打通、跨项目协作是否需要额外授权模型、审计日志留存周期是否满足内控要求。
Confluence
这款工具更适合已把需求文档、评审记录与决策依据沉淀在页面体系中的团队,尤其是需要以文档为中心做权限分层的组织。Confluence 的权限模型以空间(Space)为核心,配合页面级限制与用户组授权,能够把需求条目、需求规格说明与评审结论按项目空间隔离,再通过页面树继承实现细粒度收敛;对需求条目级权限与字段级管控,它并非数据库式字段权限工具,更适合以页面分区、标签与模板约束来间接实现管控。
在组织架构与项目空间权限隔离上,Confluence 可与目录服务用户组对接,按部门或项目组建空间并设置查看、编辑、评论与管理员角色,适合跨部门协作但需明确边界的需求管理场景。使用前建议确认空间层级规划是否与需求分类一致、页面限制是否会与继承规则冲突,以及外部协作方是否需要独立空间。权限审计与操作日志追溯方面,建议确认组织级审计日志的可用范围与留存策略,并配套定期权限复核机制。
选型确认点在于:若团队核心诉求是需求条目的字段级权限与流程化审批,建议配套专业需求管理工具形成分工;若诉求是需求文档的权限分层与知识沉淀,Confluence 的配置灵活性与可维护性可通过空间模板、用户组标准化与权限变更审批流程来保障。建议配套空间命名规范、权限申请与回收流程、季度权限盘点三项管理动作,避免权限随人员流动而失控。
Monday.com
这款工具更适合需求条目数量可控、以业务侧协作和可视化流程为主、且权限诉求集中在工作区与看板层级的团队。Monday.com 的权限设计围绕工作区、看板与成员角色展开,管理员可在工作区层面划分成员归属,再针对单个看板设置查看、编辑、评论等访问级别,对跨部门共享需求池、按项目空间隔离信息的场景较为直接;其看板内的列级编辑限制与自动化规则,也能在一定程度上约束关键字段的写入行为。
在需求条目级与字段级管控上,使用前建议确认具体套餐对列权限、看板私有化与成员角色的支持范围,因为不同版本在细粒度控制上存在差异;若需求条目需要按人、按状态做严格的行级可见性隔离,建议先以试点看板验证实际效果。权限审计方面,其活动日志可追溯看板内的操作记录,但若选型目标是满足强合规审计与长期留存要求,建议配套外部日志归集或定期导出机制。
选型确认点应聚焦于组织架构与项目空间的映射方式:建议明确工作区划分规则、外部协作者(访客)的准入边界,以及看板模板中权限设置的复用方式,避免随项目增多而出现配置分散。配套管理动作上,建议指定工作区管理员统一维护角色清单,建立看板创建时的权限基线模板,并定期复核访客与离职成员权限,使权限配置在业务快速迭代中保持可维护。
Smartsheet
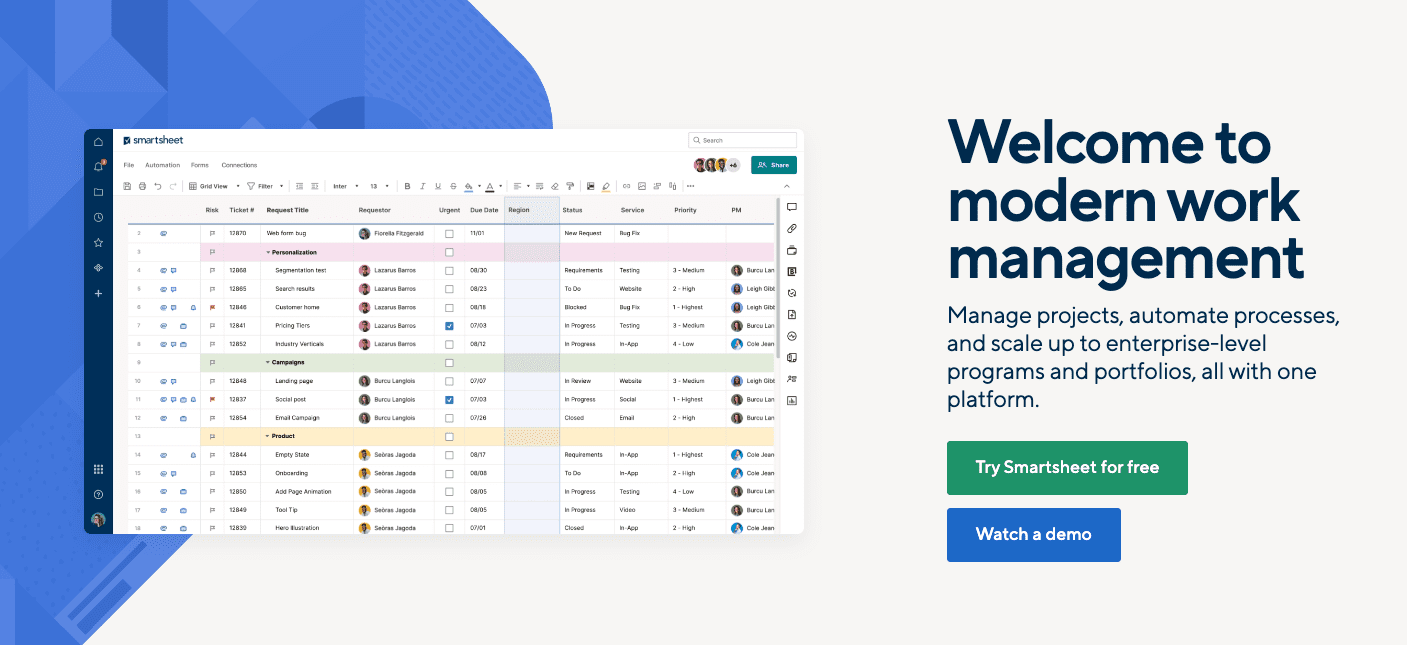
这款工具更适合已采用表格化协作、且需求条目与业务数据混合管理的团队,尤其是需要把需求清单、审批流与权限控制放在同一工作区的组织。在权限模型与角色体系设计上,Smartsheet 以工作表、工作区、账户三级授权为基础,配合共享权限与许可证类型区分查看、编辑、管理员角色,能够支撑需求登记、评审、交付跟踪等环节的分层授权;其需求条目级权限与字段级管控主要通过行级共享、列锁定与表单提交权限实现,更适合以表格结构承载需求条目的场景。使用前建议确认团队对行级与列级授权的实际颗粒度要求,并明确哪些字段需要锁定以防误改。
在组织架构与项目空间权限隔离方面,Smartsheet 通过工作区与文件夹层级划分项目空间,结合账户级用户组实现跨项目授权复用,适合多项目并行且需要按部门或客户隔离需求数据的团队。权限审计与操作日志追溯方面,其活动日志与访问报告可记录共享变更和条目修改,但追溯深度依赖账户版本与配置,使用前建议确认审计留存周期与导出能力是否满足内控要求。建议配套建立工作区命名与授权模板、定期复核共享清单,并将权限变更纳入需求变更流程,避免授权随项目推进而失控。
Wrike
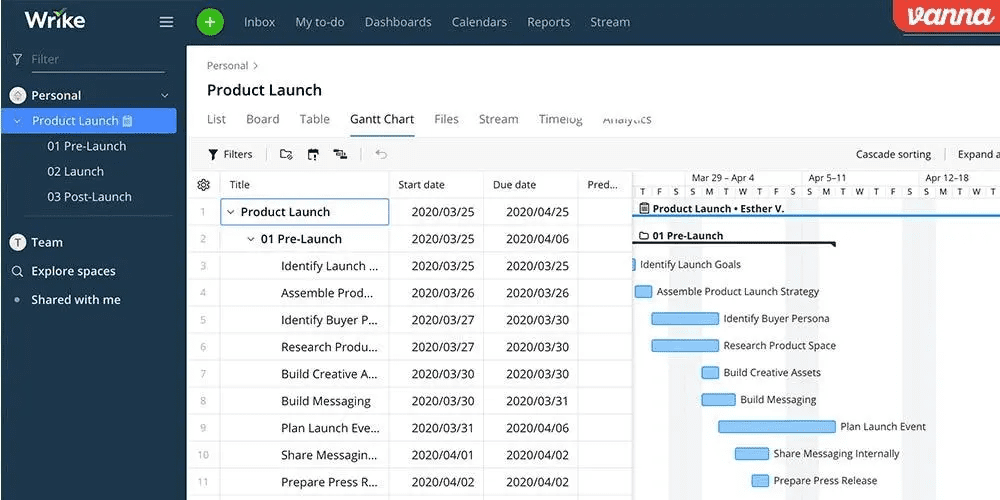
Wrike 更适合已具备一定流程规范、需要跨部门协作且对需求条目权限有精细要求的中大型组织。它在权限模型与角色体系设计上采用账户级角色与空间级权限相结合的方式,选型时可重点关注其自定义角色与访问级别的组合能力,确认能否覆盖贵司“职能角色+项目角色”的双重授权逻辑。
在需求条目级权限与字段级管控方面,Wrike 支持对任务、文件夹与项目设置差异化访问权限,并可通过自定义字段与共享控制约束敏感信息的可见范围,较适合需求来源多、涉密分级明确的场景。组织架构与项目空间权限隔离上,其空间与文件夹层级可对应部门或项目群,使用前建议确认跨空间继承规则与外部协作者权限边界,避免共享过度。权限审计与操作日志追溯方面,建议在选型时确认日志保留周期与导出能力,并配套建立权限变更审批与定期复核机制。
权限配置灵活性与可维护性方面,Wrike 的模板化空间与角色复用有助于降低重复配置工作量,但权限层级较多时需配套权限矩阵文档与管理员分工,建议指定专人负责权限基线维护,并在项目结项时执行权限回收动作,以保持配置长期可控。
把权限管理用起来:工具使用建议与选型收尾
权限管理不是配置一次就结束的事。建议团队先梳理需求条目的敏感级别,再决定哪些字段需要单独管控。上线初期用少量项目试点,观察权限申请和调整的频率,避免角色体系过度复杂。对于跨部门协作多的团队,优先验证组织架构同步和项目空间隔离是否省心。选型时让实际使用权限的管理员参与测试,比只看演示更有参考价值。
回到2026年的选型清单,ONES在权限模型、条目级与字段级管控、组织隔离和审计追溯上覆盖较完整,适合对权限管理有明确要求的团队重点评估。Jira和Azure DevOps适合已有研发流程的团队做权限扩展。Tower、Monday.com、Smartsheet、Wrike更偏向协作效率,权限粒度需要结合具体场景确认。Confluence适合文档型需求管理,条目级管控需额外设计。最终建议用真实需求数据做一轮权限配置演练,再结合团队规模和维护成本做决定。
需求管理工具权限管理选型常见问题解答
需求管理工具的权限管理最低要满足哪些能力?
建议至少覆盖角色分离、项目空间隔离和操作日志。如果需求包含成本、客户信息等敏感字段,还需要确认字段级读写控制。条目级权限和审计追溯能力也值得提前验证。
ONES在权限管理上的主要特点是什么?
ONES提供自定义角色体系,支持需求条目级权限和字段级管控,可按组织架构做项目空间隔离,并保留权限变更与操作日志。适合多部门、多项目并行且需求敏感度较高的团队评估。
Jira和ONES在权限管理上怎么选?
如果研发流程已经围绕Jira构建,可以优先验证Jira的项目角色和问题级安全方案。如果团队更关注需求条目字段级权限、组织架构隔离和审计日志的一体化配置,建议把ONES纳入对比测试。
轻量协作工具如Tower、Monday.com能满足权限管理需求吗?
这类工具在项目空间和任务级权限上通常够用,但字段级管控和审计追溯的粒度可能有限。如果需求条目涉及敏感字段或合规要求,建议先做权限配置测试,再判断是否满足。
权限管理配置复杂,如何降低长期维护成本?
建议先定义少量标准角色和权限模板,按组织架构批量授权,减少逐人逐条配置。定期审查权限变更日志,清理过期授权。选型时关注权限继承和覆盖规则是否清晰,避免后期频繁调整。