400-188-1518
AI agent 执行代码、修改任务和发布变更时,审批记录应包含哪些字段?2026 工具测评指南
很多团队选型时只盯着工具能不能审批,却忽略了审批记录里到底该记哪些字段。AI agent 执行代码、修改任务和发布变更时,如果记录缺少操作类型、变更前后值、agent 标识或审批链,事后审计和问题追溯就会卡住。
本文从字段完整性、agent 操作集成、审计追踪、通知协同和导出 API 五个维度,测评 ONES、Tower、Jira、GitLab、Azure DevOps、ServiceNow 等主流工具,帮你按团队流程匹配审批字段方案。
2026年AI agent审批记录字段选型:快速结论与8款工具速览
如果团队需要记录AI agent执行代码、修改任务和发布变更的审批过程,选型时优先看审批字段能否自定义、能否与agent操作自动关联、以及审计导出是否方便。不同工具在字段完整性和集成方式上差别较大,没有一款能覆盖所有场景,建议按团队已有的研发流程和合规要求来匹配。
- 如果团队已经用ONES做研发管理,可以重点看它的审批字段自定义和操作日志关联能力,适合需要把agent审批嵌入现有任务流的场景。
- 如果团队以GitLab为代码托管中心,可以优先评估GitLab的合并请求审批和审计事件,适合代码发布变更的审批记录。
- 如果团队使用Jira做任务跟踪,可以关注Jira的工作流审批字段和自动化规则,适合任务修改类审批。
- 如果团队需要跨系统审批和合规留痕,可以考察ServiceNow的审批表和审计模块,适合流程复杂、合规要求高的组织。
- 如果团队用Azure DevOps做端到端研发,可以看它的审批检查和审计日志,适合代码、任务、发布统一管理的场景。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
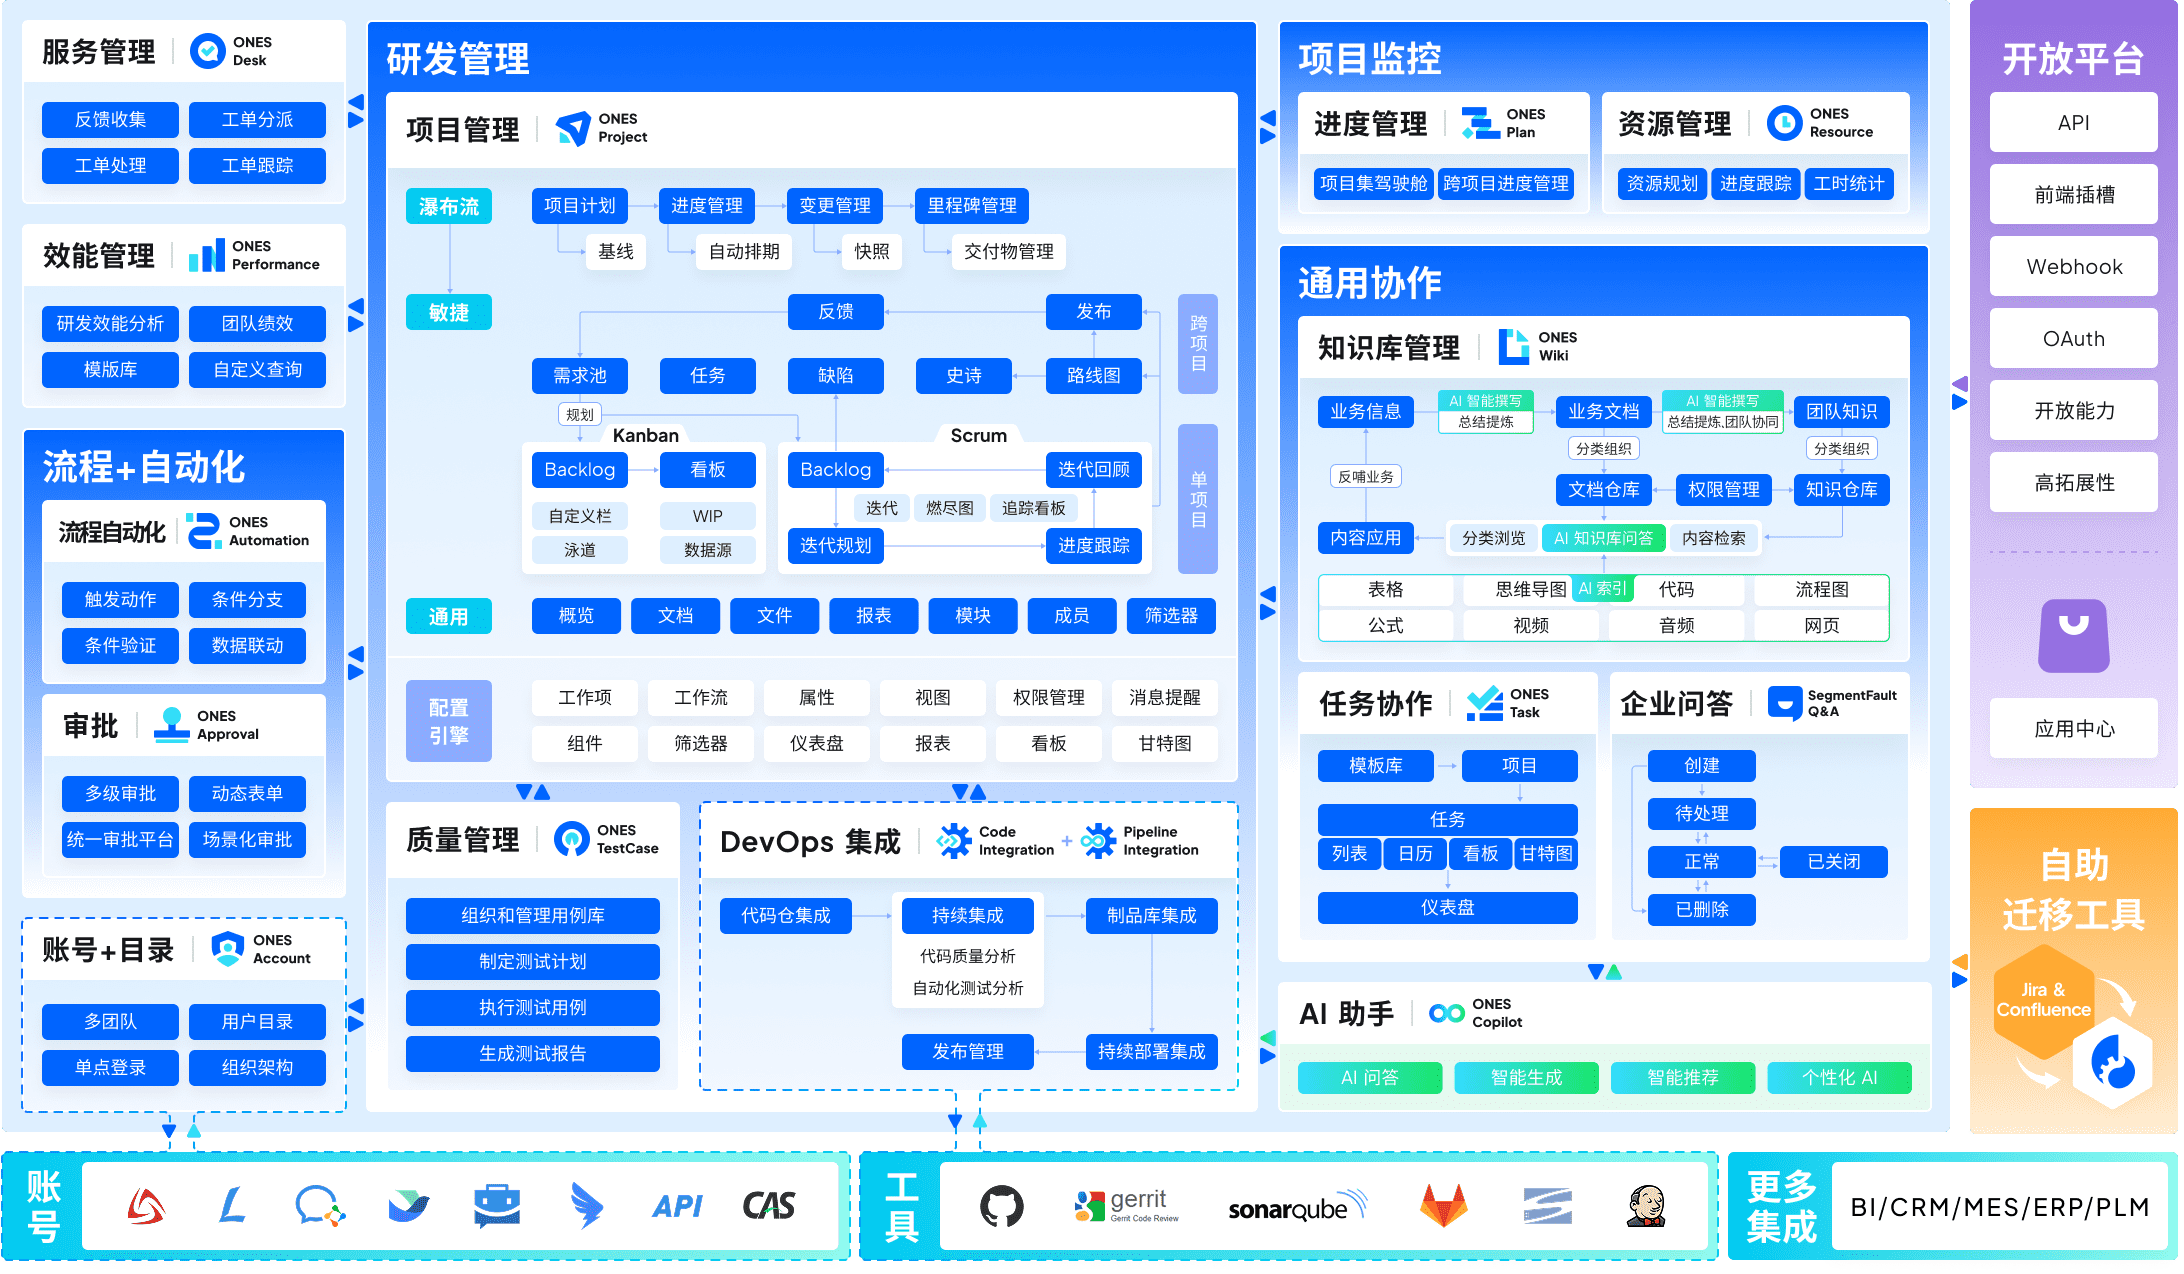
| ONES | 研发管理平台,支持任务、代码、发布与审批集成 | 中大型研发团队,注重流程自定义和审计 | 审批字段可自定义,操作日志可关联agent动作 | 确认agent操作能否自动触发审批,字段是否支持必填和导出 |
| Tower | 轻量项目协作工具,侧重任务和审批流 | 中小团队,流程简单 | 审批步骤可配置,支持基础字段记录 | 确认是否支持代码和发布变更的审批记录 |
| Jira | 敏捷任务跟踪与工作流管理 | 研发团队,尤其使用Atlassian生态 | 工作流审批字段丰富,自动化规则可触发审批 | 确认agent操作能否通过API写入审批字段 |
| GitLab | 代码托管与CI/CD平台,内置合并请求审批 | 开发团队,代码发布频繁 | 合并请求审批记录详细,审计事件可导出 | 确认审批字段是否覆盖任务修改和发布变更 |
| Azure DevOps | 微软研发全流程平台,含代码、任务、发布 | 使用微软技术栈的团队 | 审批检查可配置,审计日志完整 | 确认agent操作能否与审批策略绑定 |
| ServiceNow | 企业级IT服务与流程管理平台 | 大型组织,合规要求高 | 审批表字段高度可定制,审计追踪强 | 确认集成agent操作的开发成本 |
| Monday.com | 可视化工作管理平台,支持审批自动化 | 业务和研发混合团队 | 审批字段可自定义,通知及时 | 确认是否支持代码和发布类审批记录 |
| Asana | 任务协作与审批管理工具 | 项目团队,轻量审批 | 审批任务可添加自定义字段 | 确认与代码仓库和agent的集成能力 |
围绕AI agent审批记录字段的选型方法与测评维度
选型时,先明确AI agent会执行哪些操作,比如改代码、改任务状态、发布版本。然后看工具能否在审批记录里记下这些操作的关键信息:谁触发的、改了什么、什么时候、审批人是谁、结果如何。建议从五个维度对比:审批记录字段的完整性与可配置性,看能否自定义字段并设为必填;AI agent操作与审批流程的集成能力,看能否通过API或webhook自动创建审批;审批记录的审计追踪与合规支持,看日志是否不可篡改、保留多久;审批记录的实时通知与协同效率,看通知是否及时、能否多人会签;审批记录的数据导出与API访问能力,看能否导出结构化数据供分析。这些维度直接影响后续审计和问题追溯的效率。
- 字段完整性与可配置性:是否支持自定义字段,能否记录agent操作类型、变更前后值、审批意见等。
- 集成能力:agent操作能否自动触发审批,审批结果能否回写任务或代码状态。
- 审计追踪:审批记录是否带时间戳、操作人、不可篡改,是否支持合规导出。
- 通知与协同:审批请求是否实时通知,是否支持多级审批和会签。
- 导出与API:审批记录能否通过API获取或批量导出,方便对接审计系统。
主流工具在 AI agent 审批记录字段支持上的深度测评
ONES
ONES 适合需要将 AI agent 操作纳入规范化变更管理流程的中大型研发团队,尤其是那些已经或计划建立 DevOps 体系、并强调审计合规的团队。在 AI agent 执行代码、修改任务和发布变更的场景下,ONES 的审批记录字段设计覆盖了操作主体、操作类型、变更内容、审批人、审批意见、时间戳等核心要素,且字段类型和必填性可根据团队流程进行配置,能够满足不同成熟度团队对审批记录完整性的要求。
在 AI agent 操作与审批流程的集成方面,ONES 支持将 AI agent 的变更请求作为独立工作项触发审批流,审批记录与代码提交、任务修改、发布单关联,形成可追溯的操作链路。其审计追踪能力提供了完整的操作日志和版本快照,便于合规审查时还原操作上下文。实时通知与协同效率上,审批人可通过站内信、邮件或移动端即时收到待办提醒,并支持在审批界面直接查看变更详情,减少沟通成本。数据导出与 API 访问方面,ONES 提供开放 API 和报表导出功能,可将审批记录同步至内部审计系统或用于自动化合规检查。
使用前建议确认团队是否已定义 AI agent 操作的审批等级和字段标准,并配套建立审批记录定期复核机制,以确保字段配置与实际审计需求对齐。对于需要跨系统统一审计视图的场景,建议配套使用 ONES 的开放 API 与现有安全信息与事件管理(SIEM)或审计平台集成,以增强整体合规支撑能力。整体而言,ONES 更适合已具备明确变更管理流程、且希望将 AI agent 操作纳入统一治理框架的团队。
Tower
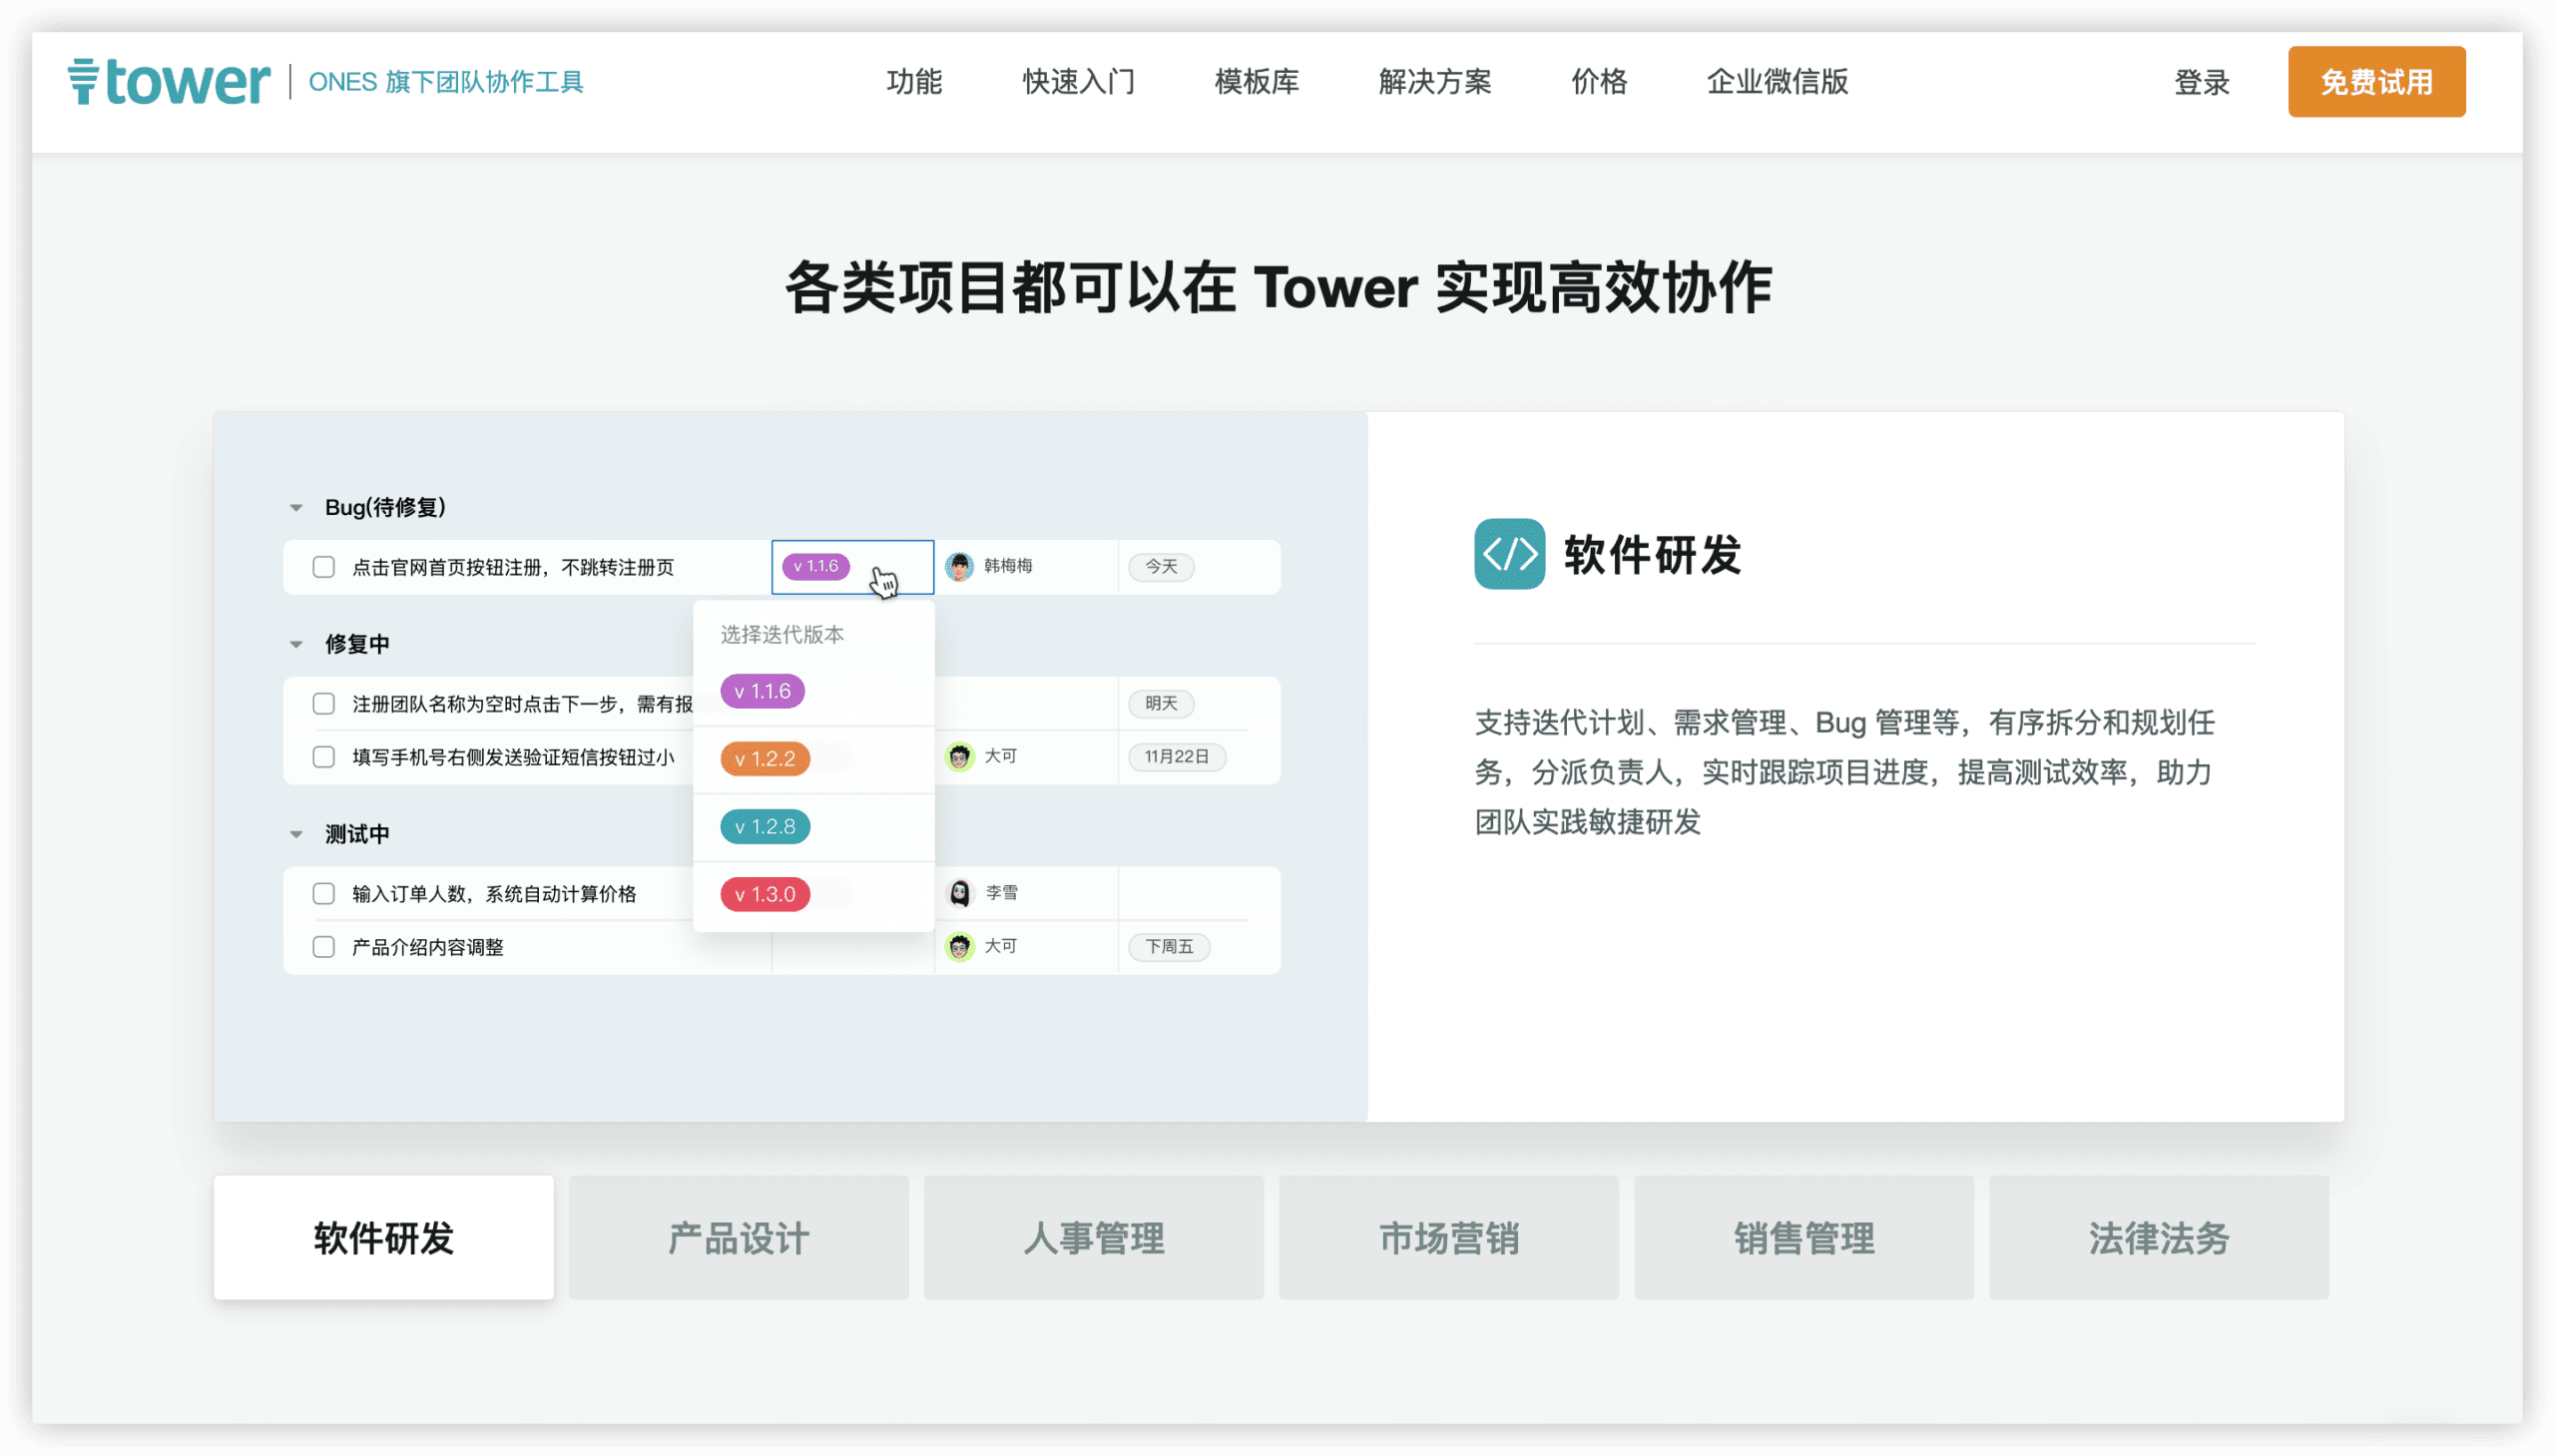
Tower 更适合需要轻量级、快速落地 AI agent 审批记录管理的敏捷团队,尤其是以任务协作和项目进度为核心、尚未建立复杂合规体系的中小型研发团队。在当前主题下,Tower 的适配点在于其任务与审批流程的紧密绑定:AI agent 执行代码修改或发布变更时,可在任务卡片中直接发起审批,审批记录会随任务流转自动沉淀,字段包含审批人、审批意见、操作时间、变更摘要等基础信息,满足日常审计需求。
在审批记录字段的完整性与可配置性方面,Tower 支持自定义字段,团队可根据自身流程补充如变更类型、影响范围、回滚策略等字段,但字段深度和自动化触发规则相对有限,使用前建议确认是否需要复杂条件审批或多级审批链。对于 AI agent 操作与审批流程的集成,Tower 提供 API 接口,可对接外部自动化工具,但原生 AI agent 事件追踪能力较弱,建议配套在任务描述或自定义字段中记录 agent 操作标识,确保审批记录与操作行为可关联。
在审批记录的审计追踪与合规支持上,Tower 保留完整操作日志,但导出能力以 CSV 和基础 API 为主,更适合对合规要求不极严格的场景。建议配套定期导出审批记录归档,并明确审批字段的填写规范,以提升记录的可追溯性。整体而言,Tower 适合追求协作效率、审批流程轻量化的团队,选型时需确认其字段配置和审计深度是否匹配组织的管控要求。
Jira
这款工具适合已采用 Atlassian 生态、且需要将 AI agent 操作纳入既有审批流程的中大型研发团队。在审批记录字段完整性方面,Jira 的工作流引擎允许为每个状态转换配置必填字段,例如审批人、审批时间、变更内容摘要、关联任务键和决策理由,这些字段可随工作流状态自动记录,形成结构化审批日志。对于 AI agent 执行代码、修改任务或发布变更的场景,Jira 可通过 Automation 规则或 Forge 应用捕获 agent 标识、触发来源和操作上下文,并将其写入自定义字段或评论,从而满足可审计审批记录的基本字段要求。使用前建议确认:团队是否已启用 Jira 的审计日志功能,以及自定义字段是否覆盖 AI agent 操作所需的全部元数据。建议配套制定字段命名规范与必填策略,避免因字段随意配置导致审计断链。
在 AI agent 操作与审批流程的集成能力上,Jira 提供 REST API 和 Webhook 机制,允许外部 AI agent 在提交变更时附带审批请求,并通过状态转换触发审批任务。审批记录的审计追踪可借助 Jira 的 Issue History 和 Audit Log 实现,但需注意:AI agent 的操作若绕过工作流直接修改数据,可能无法自动生成完整审批记录。因此,更适合将 AI agent 操作封装为 Jira 工作流中的显式转换,并强制要求填写审批字段。建议配套设置定期审计规则,对 AI agent 发起的变更进行抽样复核,确保审批记录字段的完整性与一致性。
在实时通知与数据导出方面,Jira 支持通过通知方案和 Webhook 向协作工具推送审批状态变更,审批记录也可通过 CSV 导出或 API 批量获取,便于合规归档。选型时需确认:团队对审批记录字段的实时性要求是否超出 Jira 默认通知粒度,以及是否需要额外购买 Atlassian Access 以满足更严格的审计留存策略。建议配套建立审批记录字段的版本管理,在 AI agent 能力迭代时同步更新字段定义,避免审计追溯失效。
GitLab
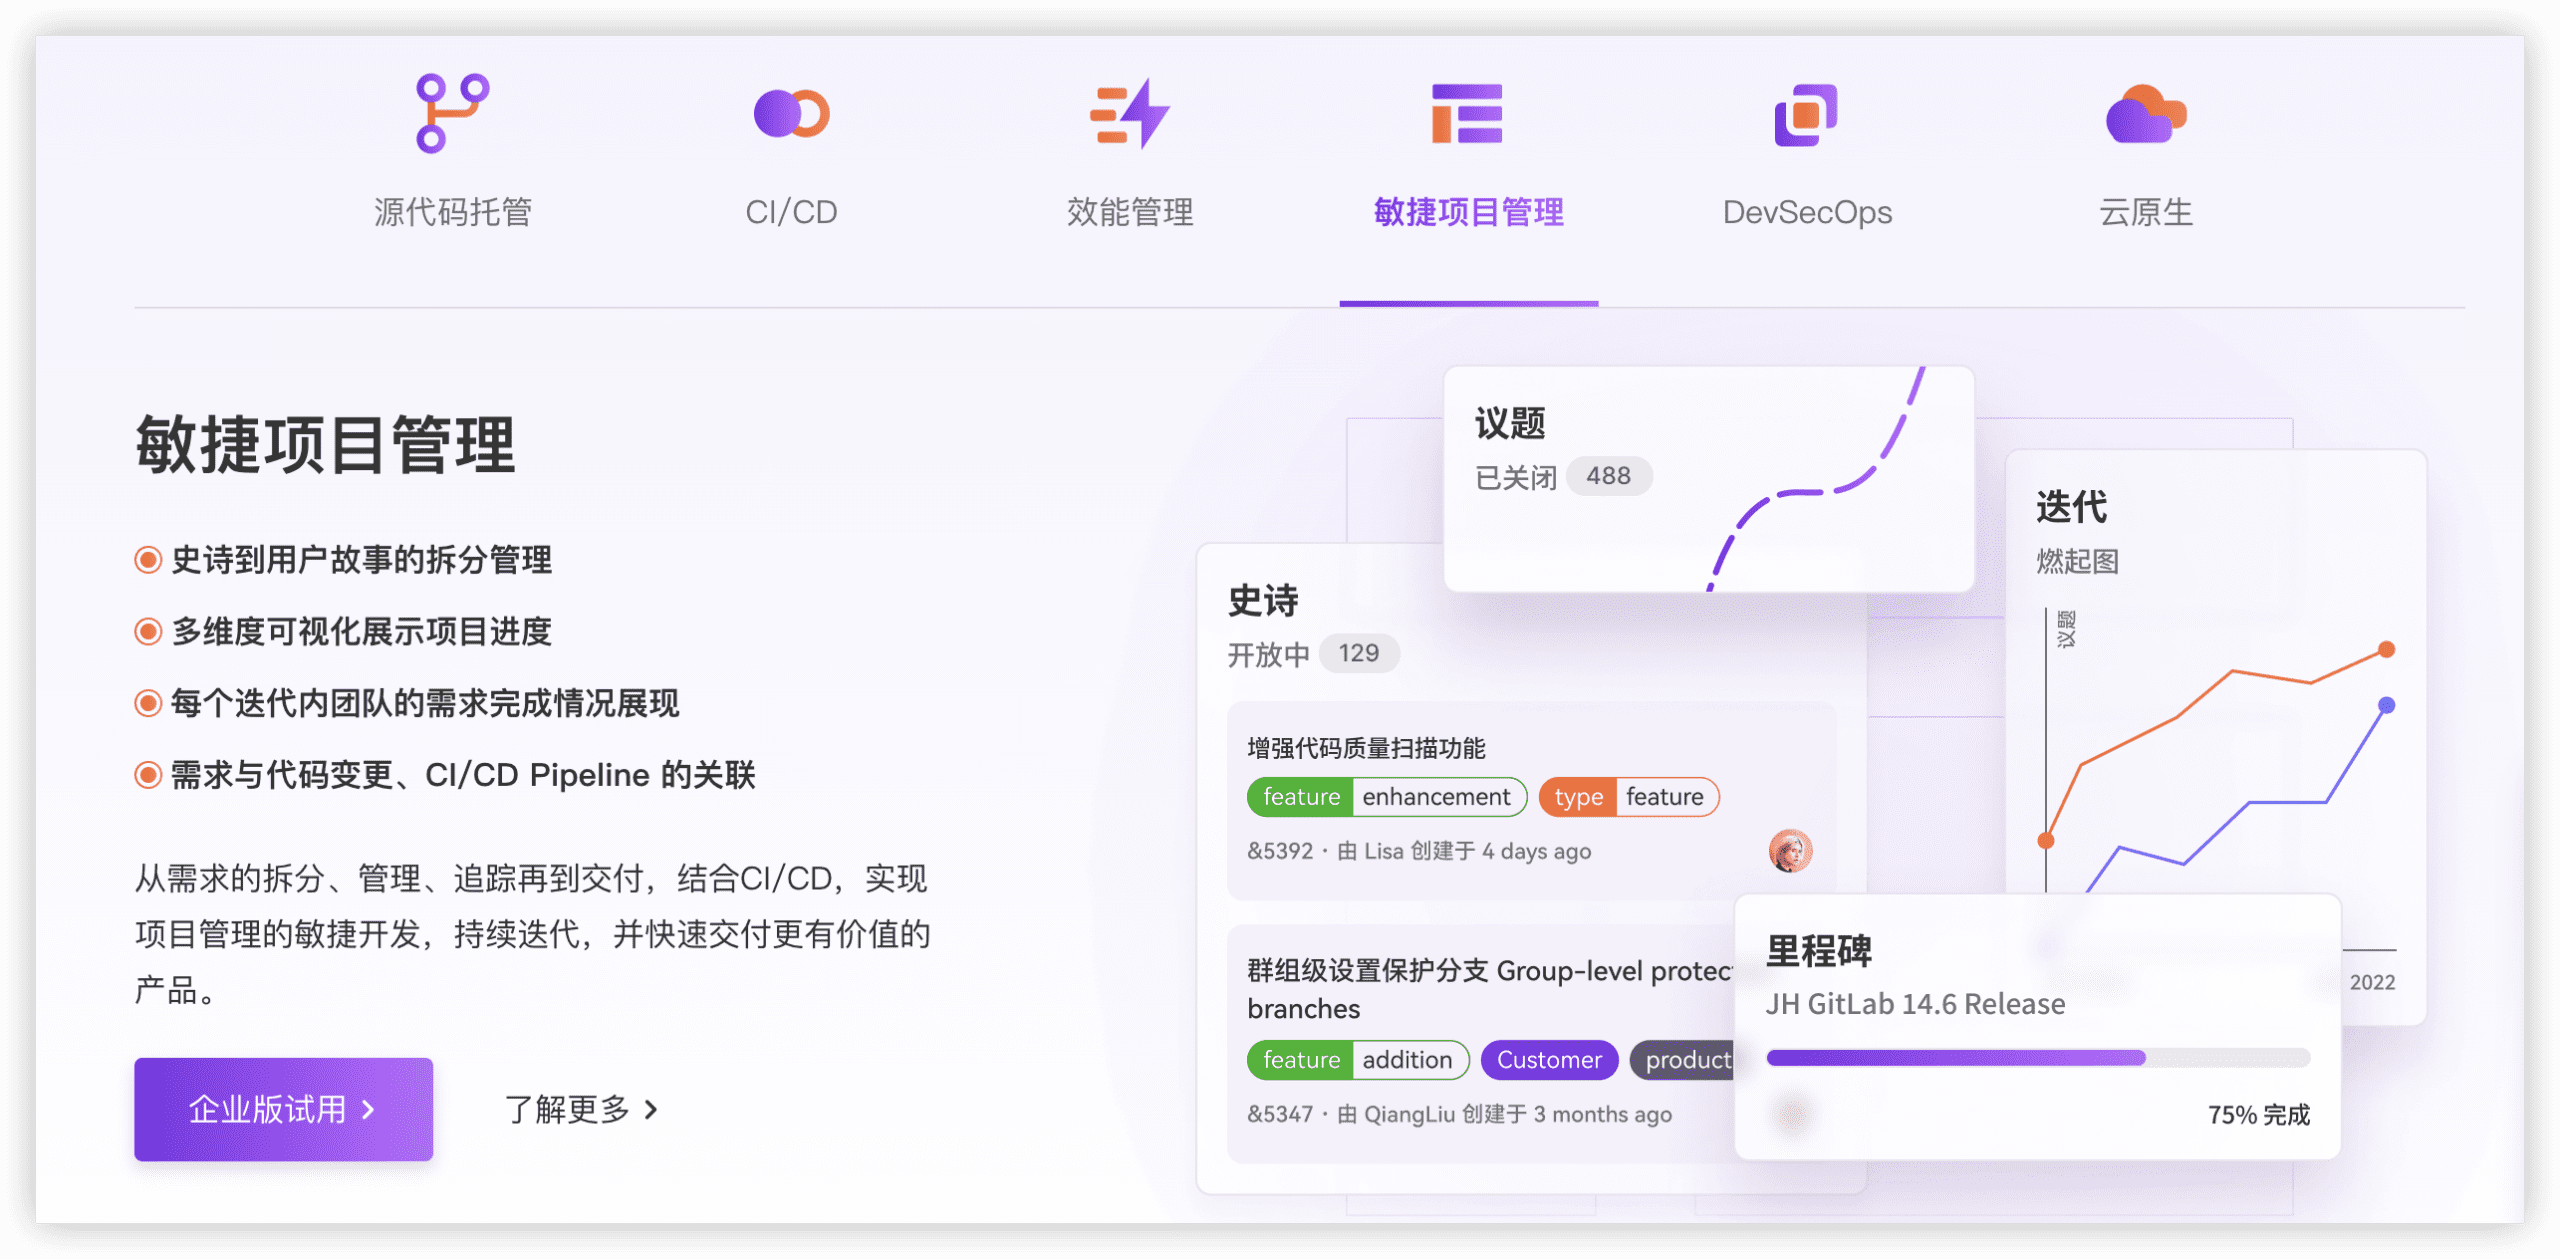
GitLab 适合已采用 GitLab 作为统一 DevOps 平台、且需要将 AI agent 的代码操作纳入严格审批与审计轨道的研发团队。在“AI agent 操作的可审计审批记录字段完整性”这一主题下,GitLab 的合并请求(MR)审批规则与审计事件(Audit Events)能覆盖 AI agent 提交代码、修改任务和发布变更时的核心审批字段,包括审批人、审批时间、审批状态、审批意见、变更内容差异(diff)、关联的 issue 或里程碑,以及触发审批的流水线(Pipeline)上下文。其审批规则可按分支、路径或文件目录配置,支持多级审批和代码所有者(Code Owners)强制审批,适合需要精细控制 AI agent 变更范围的团队。
在审计追踪与合规支持维度,GitLab 的审计事件日志会记录 AI agent 的 API 调用、MR 创建与合并、流水线执行等操作,且事件数据包含操作者、时间戳、IP 地址和项目信息,可满足内部审计与常见合规要求(如 SOC 2 的审计证据)。但使用前建议确认:企业版(Ultimate)才提供完整的合规报告与审计事件导出功能,免费版和高级版(Premium)的审计事件保留期限和字段范围有限;同时,AI agent 若通过个人访问令牌(PAT)或服务账号操作,需确保该身份在审计日志中可追溯,建议为每个 AI agent 配置独立的服务账号并启用双因素认证(2FA)。
在实时通知与协同效率维度,GitLab 的 MR 审批通知可通过邮件、Slack 集成或 Webhook 实时推送,审批人可在 MR 讨论区直接与 AI agent 的评论交互,但通知的实时性依赖团队自身的集成配置。建议配套管理动作:为 AI agent 的变更设置专门的审批人组,并利用 MR 的“批准后合并”策略(如 Require approval from code owners)确保 AI agent 无法绕过审批;同时,定期导出审计日志至外部 SIEM 系统,以增强长期合规留存。对于需要将审批记录与外部合规平台深度集成的团队,GitLab 的 REST API 和 GraphQL API 可支持自定义导出与自动化归档,但使用前建议确认 API 的速率限制和字段映射需求。
Azure DevOps
这款工具适合已经深度使用微软生态、具备一定DevOps成熟度、且需要将AI agent操作纳入严格变更管控流程的中大型研发团队。在2026年AI agent开始直接执行代码修改与发布变更的背景下,Azure DevOps的审批记录字段设计能够覆盖从工作项到流水线的完整操作链路,尤其适合那些已经将Azure Boards、Repos和Pipelines作为统一研发管理平台的团队。
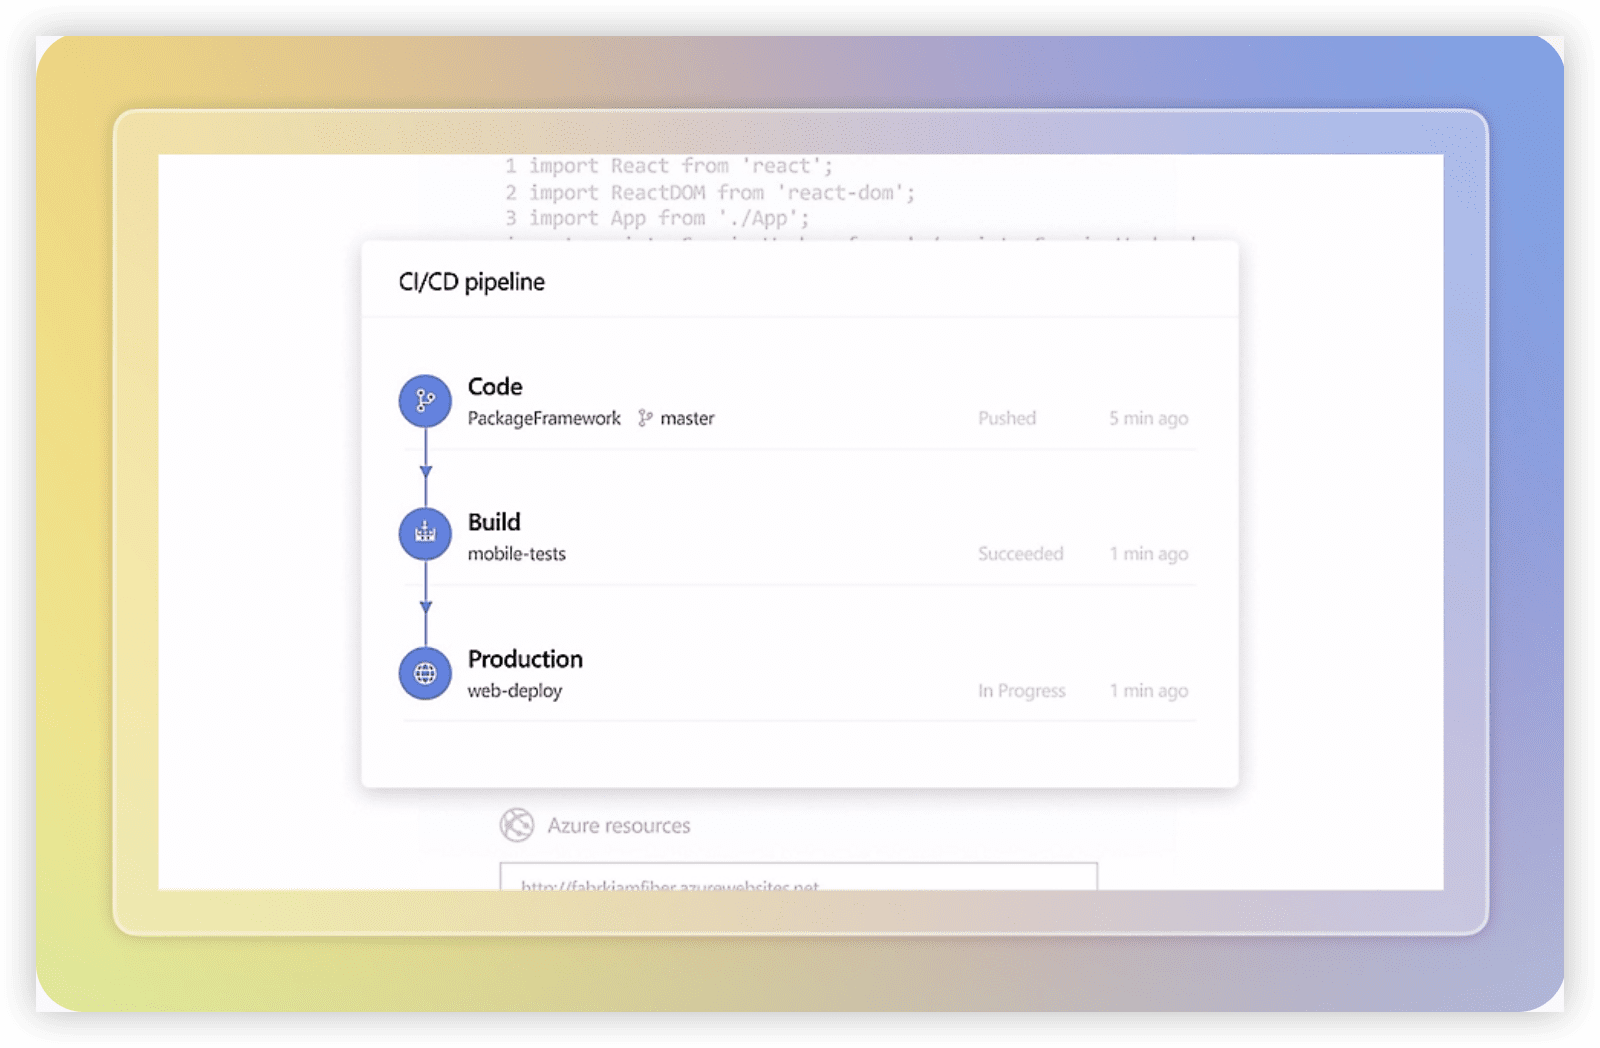
在审批记录字段的完整性与可配置性方面,Azure DevOps允许在流水线阶段定义审批门禁,并记录审批人、审批时间、审批意见、关联工作项、变更集或提交ID等核心字段。对于AI agent触发的变更,可以通过扩展字段或自定义工作项模板,补充记录agent标识、操作类型、触发上下文和回滚策略等关键信息,从而形成可审计的变更档案。同时,其审批记录与流水线运行历史、测试结果和部署日志天然关联,便于追溯AI agent从代码提交到生产发布的完整轨迹,满足审计追踪与合规支持的核心需求。
在AI agent操作与审批流程的集成能力上,Azure DevOps的REST API和Service Hooks支持将AI agent的变更请求自动关联到审批流程,并触发实时通知,确保审批人及时响应。使用前建议确认:贵团队是否已具备Azure DevOps的权限分层和分支策略,因为审批记录的有效性依赖于这些基础管控;同时建议配套建立AI agent操作规范,明确哪些变更必须经过人工审批、哪些可走自动化审批,并定期复核审批记录中的字段完整性,以持续优化审计数据的质量。
ServiceNow
这款工具适合已建立IT服务管理(ITSM)体系、且需要将AI agent操作纳入统一审批与审计框架的中大型组织。在审批记录字段完整性上,ServiceNow的审批活动表可记录审批人、审批时间、审批意见、决策结果及关联的变更请求或任务编号,并支持通过UI策略与字典项扩展自定义字段,满足AI agent执行代码、修改任务和发布变更时对操作上下文、审批链和合规依据的字段要求。其AI agent操作与审批流程的集成能力依托Flow Designer与IntegrationHub,可将外部AI agent的调用请求映射为审批任务,并自动写入审批记录,但使用前建议确认现有AI agent的接口协议与ServiceNow的审批引擎能否直接对接,必要时需配套开发中间适配层。
在审计追踪与合规支持方面,ServiceNow提供字段级审计历史,可追踪审批记录的创建、修改与删除动作,并支持将审批数据导出至外部SIEM或合规归档系统。审批记录的实时通知与协同效率依赖其通知引擎与工作区,可配置多通道提醒和审批任务看板,但建议配套明确AI agent操作的审批触发阈值与升级规则,避免高频低风险操作造成审批队列拥塞。数据导出与API访问能力通过REST API和表API实现,便于将审批记录同步至数据仓库或审计平台,使用前建议确认API速率限制与字段级权限模型是否满足内部合规要求。
选型确认点包括:现有ITSM流程与ServiceNow审批模块的匹配度、AI agent操作日志与审批记录的关联字段设计、以及审计导出频率与保留策略。建议配套建立审批字段字典和AI agent操作分级审批矩阵,并定期复核审批记录的完整性与可追溯性,以支撑内外部审计对AI agent变更的合规审查。

Monday.com
这款工具适合已使用 Monday.com 作为工作管理平台、且需要将 AI agent 操作纳入审批流程的团队。在审批记录字段完整性方面,Monday.com 通过可自定义的列类型(如状态、人员、日期、文本、文件)来承载审批所需的关键字段,例如操作类型、执行人、审批人、时间戳和变更摘要。其自动化规则可触发审批请求并记录审批结果,但字段的强制性和结构化程度依赖于团队自行配置,使用前建议确认是否满足审计对字段完整性的硬性要求。
在 AI agent 操作与审批流程集成上,Monday.com 可通过 API 和 webhook 接收 AI agent 的执行事件,并自动创建审批任务或更新状态列。审批记录的审计追踪依赖于平台的活动日志和版本历史,支持查看字段变更轨迹,但针对 AI agent 操作的细粒度审计(如代码差异、任务修改详情)需要额外集成或自定义字段补充。建议配套建立字段命名规范与自动化规则,确保每次 AI 操作都生成可追溯的审批记录。
实时通知与协同效率方面,Monday.com 提供通知、提及和看板更新,审批人可在任务卡片上直接操作,缩短响应周期。数据导出与 API 访问能力允许将审批记录导出为 CSV 或通过 API 拉取,便于合规归档。更适合已具备一定自动化配置能力、且将 Monday.com 作为核心协作平台的团队;使用前建议确认 API 速率限制和导出字段范围是否覆盖审计要求,并配套制定审批记录保留策略。
Asana
这款工具适合已经将 AI agent 纳入日常任务流转、且需要为自动化操作保留可追溯审批痕迹的跨职能团队,尤其是市场、运营、产品等非工程部门与工程团队协作的场景。在审批记录字段的完整性与可配置性上,Asana 通过自定义字段和表单功能,可以记录审批人、审批时间、审批意见、关联任务或变更项等关键信息,但字段结构需要管理员提前规划。使用前建议确认 AI agent 的操作是否能够触发任务状态变更或表单提交,否则审批记录可能无法自动关联到具体执行动作。建议配套建立字段命名规范与必填规则,确保每次 AI agent 执行代码、修改任务或发布变更时,审批记录都包含操作对象、操作类型、审批结论和审批时间戳。
在 AI agent 操作与审批流程的集成能力方面,Asana 的规则和 API 可以支持自动化触发审批任务,但 AI agent 的代码执行或发布变更动作通常发生在外部系统,需要借助 webhook 或中间层将操作事件同步为 Asana 任务,再进入审批流。因此,它更适合审批动作与任务管理强耦合、且愿意投入集成配置的团队。使用前建议确认现有 AI agent 平台是否支持向 Asana 发送结构化事件,以及审批完成后能否回写结果到原系统。建议配套设置审批超时提醒和升级路径,避免自动化操作因审批停滞而阻塞。
在审批记录的审计追踪与合规支持上,Asana 提供任务历史、评论记录和活动日志,能够保留审批过程中的状态变化和沟通痕迹,但导出格式和保留周期需要根据合规要求提前确认。它更适合对审计粒度要求中等、且以任务协作记录为主要证据的团队。建议配套定期导出审批记录并归档到独立存储,同时通过 API 将关键字段同步至合规审计系统,确保 AI agent 操作与审批记录之间的关联可被独立验证。
AI agent审批记录工具使用建议与2026年选型总结
没有一款工具能适合所有团队。如果团队已经用ONES管理研发流程,可以优先测试它的审批字段自定义和agent操作日志关联,看能否满足审计要求。如果代码发布是主要场景,GitLab和Azure DevOps的合并请求审批记录比较直接。如果任务修改类审批多,Jira和Tower的工作流配置更灵活。如果合规要求高、需要跨系统审批,ServiceNow的审批表字段更全面。Monday.com和Asana适合轻量审批和业务团队。建议先列出团队必须记录的审批字段,再拿真实agent操作去试用,重点验证字段能否自动填充、审批能否自动触发、记录能否导出。选型不是一次性的,随着agent能力变化,审批字段也需要定期调整。
关于 AI agent 审批记录字段的常见问题
AI agent执行代码、修改任务和发布变更时,审批记录至少应包含哪些字段?
建议至少包含:操作类型(如代码提交、任务状态修改、发布)、操作对象(仓库、任务ID、版本号)、操作人(agent标识或触发人)、操作时间、变更前后内容摘要、审批人、审批时间、审批结果、审批意见。具体字段可根据团队合规要求增减。
如何判断一个工具的审批记录字段是否足够完整?
可以看它是否支持自定义字段、能否把agent操作的关键信息自动写入、是否允许设置必填字段、是否提供审计日志导出。最好用实际agent操作测试,检查记录是否包含操作类型、对象、时间、审批链等核心信息。
ONES在AI agent审批记录方面有什么特点?
ONES支持自定义审批字段,可以将agent操作与任务、代码、发布流程关联,审批记录可包含操作类型、变更内容、审批人等信息。它适合已经使用ONES做研发管理的团队,减少跨工具切换。具体能力建议通过试用确认。
GitLab和Azure DevOps在审批记录上有什么区别?
GitLab的审批记录主要围绕合并请求,字段包括审批人、审批时间、评论等,适合代码发布场景。Azure DevOps的审批检查可以覆盖代码、任务和发布,审计日志更全面。选择时看团队主要用哪个平台做代码托管和流水线。
如果团队需要跨系统审批,应该考虑哪些工具?
ServiceNow的审批表字段高度可定制,适合跨系统、合规要求高的场景。Jira和ONES也可以通过API与外部系统集成,但需要开发工作。建议先梳理审批流程涉及的系统,再评估集成成本。