400-188-1518
支持权限管理的知识库管理工具推荐:2026年选型指南与对比清单
很多团队在选知识库工具时,往往先看编辑体验和搜索快不快,却忽略了权限管理这个关键环节。等到项目需要跨部门协作、外部人员要查看部分文档时,才发现权限粒度不够、隔离不彻底,甚至操作日志都查不到,只能推倒重来。
本文从权限粒度、角色管理、隔离机制、审计合规和集成扩展五个维度出发,对ONES、Confluence、Notion、语雀、飞书知识库等主流工具进行横向对比,帮你避开选型中的常见误区。
2026年支持权限管理的知识库工具快速选型结论
选支持权限管理的知识库工具,先看权限粒度能不能匹配你的组织架构。如果团队规模超过50人,或者有外部协作需求,建议优先考虑权限模型清晰、审计能力完整的工具。如果只是小团队内部使用,轻量级工具也能满足基本隔离需求。下面按典型场景给出建议,并附上8款工具的速览对比。
- 中大型研发团队,需要项目级权限隔离和操作审计:可以重点考察ONES,它的权限体系与项目角色绑定较紧,适合研发管理场景。
- 需要精细到页面级权限、且团队已经使用Atlassian生态:Confluence的权限继承和空间隔离机制比较成熟,但要注意版本和部署方式。
- 以文档协作为主、权限要求不复杂的创业团队:Notion和语雀上手快,页面级分享和基础角色控制够用。
- 已经深度使用飞书或SharePoint的组织:飞书知识库和SharePoint能复用现有账号体系和权限组,减少额外管理成本。
- 需要完全自主可控、有技术维护能力的团队:MediaWiki可以自定义权限扩展,但配置和维护门槛较高。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 研发项目管理与知识库一体化 | 中大型研发团队 | 项目角色与权限绑定,支持操作审计 | 确认是否支持自定义角色和细粒度操作权限 |
| Tower | 轻量项目协作与文档管理 | 中小型协作团队 | 项目内文档权限随项目角色分配 | 确认是否支持跨项目文档隔离和外部协作权限 |
| Confluence | 企业级文档协作与知识管理 | 中大型企业、技术团队 | 空间权限、页面级权限和继承机制完善 | 确认部署方式(云/数据中心)和权限扩展成本 |
| Notion | 一体化文档与协作平台 | 创业团队、小型团队 | 页面分享权限灵活,支持访客和成员角色 | 确认团队空间权限是否满足合规要求 |
| 语雀 | 中文文档协作与知识库 | 中小型团队、教育机构 | 知识库层级权限清晰,支持成员分组 | 确认是否支持操作日志导出和细粒度权限 |
| 飞书知识库 | 飞书生态内的知识管理 | 使用飞书办公的组织 | 复用飞书组织架构和权限组,权限同步方便 | 确认与外部人员协作时的权限边界 |
| SharePoint | 微软生态的企业内容管理 | 中大型企业、微软技术栈团队 | 与AD集成,支持细粒度权限和审计 | 确认部署成本和权限管理复杂度 |
| MediaWiki | 开源Wiki知识库 | 有技术维护能力的团队 | 权限可扩展,支持用户组和命名空间隔离 | 确认扩展开发和维护人力投入 |
支持权限管理的知识库工具选型方法与测评维度
选型时,建议先梳理你的组织架构和协作边界。比如,哪些部门需要隔离,哪些项目需要跨团队共享,外部合作方需要看到什么内容。然后,用下面五个维度去对照工具的实际能力。
- 权限粒度与层级控制:能否控制到知识库、空间、页面、甚至段落级别?是否支持按项目、部门、角色分配权限?
- 角色与用户组管理:是否支持自定义角色?能否批量管理用户组?角色权限是否可继承?
- 权限继承与隔离机制:子页面是否自动继承父页面权限?能否打破继承实现独立权限?跨空间隔离是否彻底?
- 操作审计与安全合规:是否记录权限变更、文档访问、导出等操作?日志能否导出?是否满足内部合规要求?
- 权限集成与扩展能力:能否对接现有账号体系(如LDAP、AD、飞书)?是否提供API或插件来扩展权限逻辑?
这五个维度覆盖了从日常使用到安全审计的主要环节。建议在试用时,用真实组织架构模拟一遍权限配置,看看是否顺手。
主流知识库工具权限管理能力深度对比测评
ONES
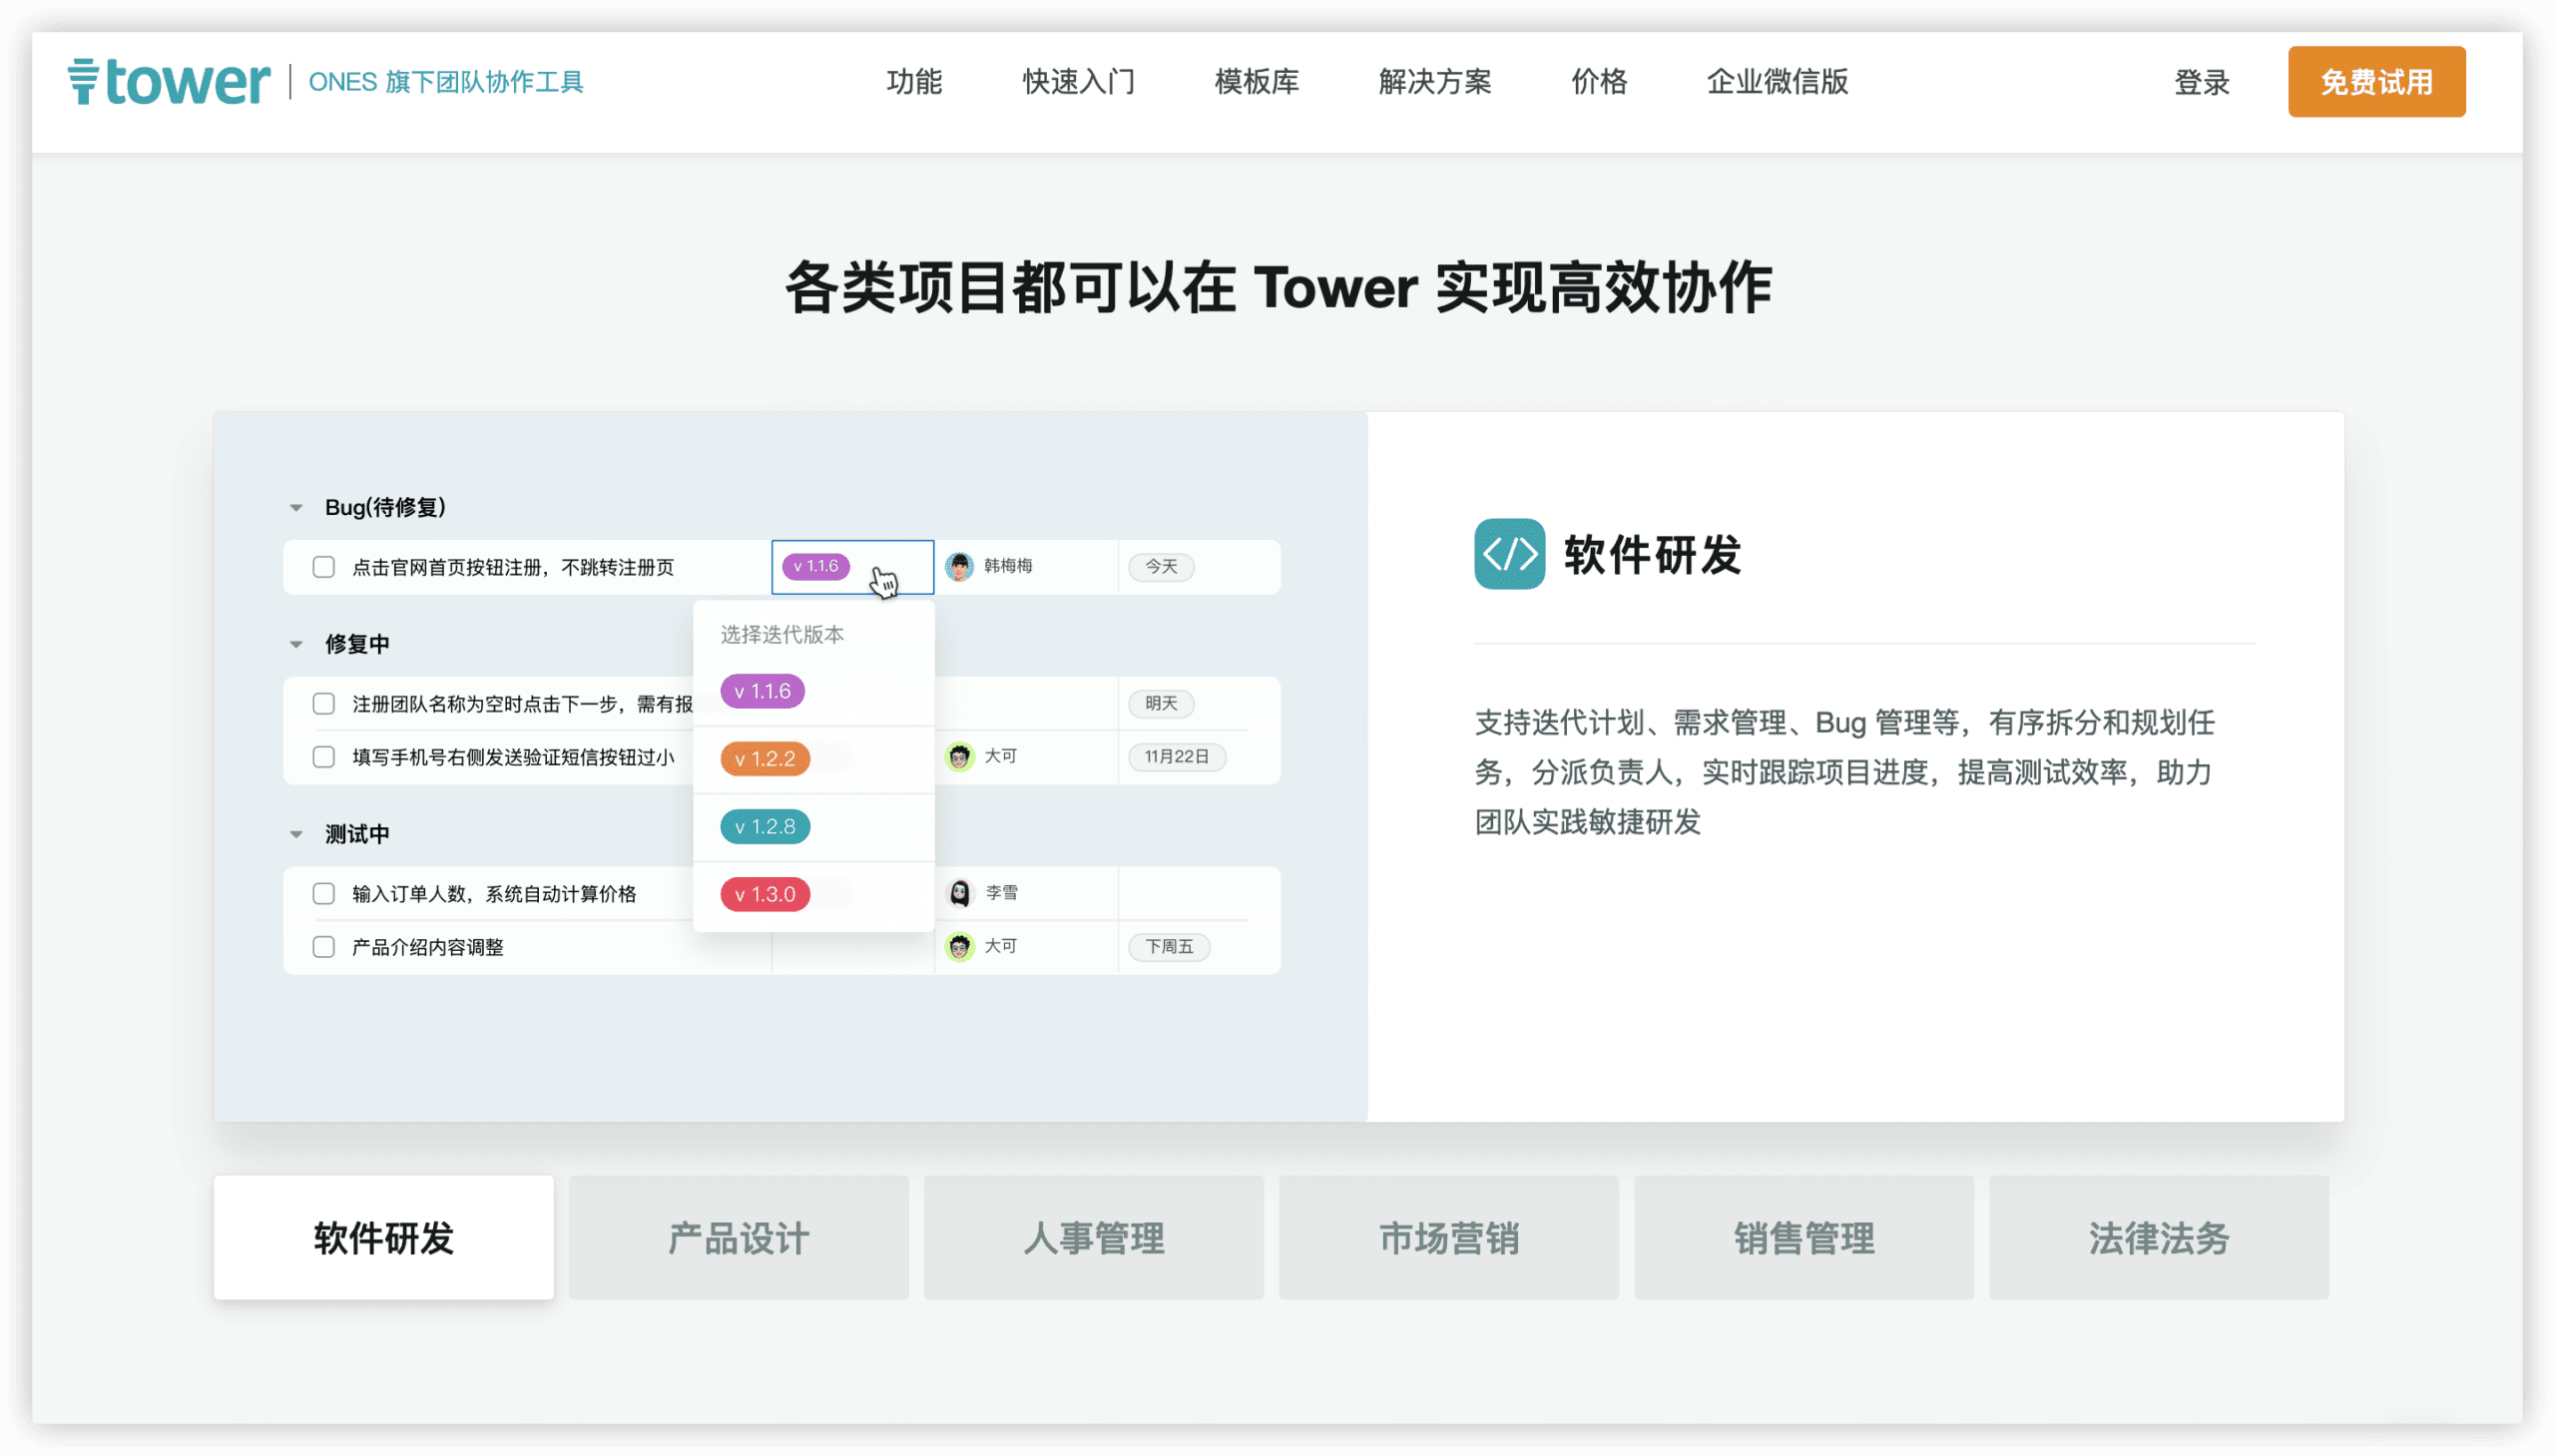
这款工具适合研发团队规模在50人以上、对权限管理有精细要求且已采用或计划采用一体化研发管理平台的中大型组织。在权限粒度与层级控制上,ONES支持项目、迭代、工作项、文档等多层级的权限设置,可针对不同角色分配查看、编辑、删除、导出等操作权限,满足从团队到个人的细粒度管控需求。角色与用户组管理方面,ONES允许自定义角色并绑定用户组,实现批量授权与动态调整,尤其适合组织架构复杂、岗位职责分明的团队。权限继承与隔离机制上,ONES通过项目集、项目、组件等层级实现权限继承,同时支持跨项目隔离,确保敏感信息仅在授权范围内流转。操作审计与安全合规方面,ONES提供完整的操作日志记录,涵盖权限变更、文档访问、数据导出等关键行为,便于事后追溯与合规审查。权限集成与扩展能力上,ONES支持与LDAP、OAuth等企业级身份源集成,并开放API供二次开发,满足与现有IT生态的对接需求。
使用前建议确认:ONES的权限模型是否与贵司现有组织架构和流程匹配,尤其是跨部门协作场景下的权限继承规则;若需与内部统一身份认证系统深度集成,建议提前评估API接口的兼容性与实施工作量。建议配套制定权限管理规范,明确角色定义、授权审批流程和定期审计机制,并安排管理员培训,以充分发挥ONES在权限管理上的效能。对于研发流程成熟、追求端到端可追溯的团队,ONES能较好地将权限控制嵌入日常研发活动,减少额外管理开销。
Tower
这款工具适合以项目协作和任务管理为核心、同时需要基础权限管控的中小团队。Tower 的权限体系围绕项目空间和任务列表展开,支持按成员角色分配查看、编辑、管理等操作权限,能够满足日常协作中对任务可见性与操作范围的基本控制。在权限粒度与层级控制上,Tower 提供了项目级和任务级的权限设置,但更细粒度的文档段落级或字段级权限并非其设计重点,因此更适合权限需求集中在项目与任务层面的团队。使用前建议确认团队是否需要跨项目的统一权限策略,以及是否要求权限与组织架构深度绑定。
在角色与用户组管理方面,Tower 允许为不同成员设置管理员、普通成员等角色,并支持通过用户组简化批量授权,但用户组与外部身份源(如 LDAP、SCIM)的自动同步能力需要根据实际版本和集成方案进行验证。权限继承与隔离机制上,Tower 以项目为边界实现天然隔离,项目内任务默认继承项目权限,跨项目共享需要手动添加成员或调整权限,这种设计降低了误操作风险,但也意味着大型矩阵式组织可能需要额外梳理权限映射关系。建议配套制定项目创建与归档的权限审批流程,避免权限随项目生命周期失控。
操作审计与安全合规方面,Tower 提供操作日志记录,可追溯任务变更、成员变动等关键事件,但审计数据的保留周期、导出格式及是否满足特定行业合规要求,使用前建议与供应商确认。权限集成与扩展能力上,Tower 支持通过 API 和 Webhook 与外部系统对接,可实现权限变更的自动化同步,但需要团队具备一定的集成开发或运维能力。建议配套定期权限巡检机制,结合审计日志复核异常授权,确保权限体系持续有效。
Confluence
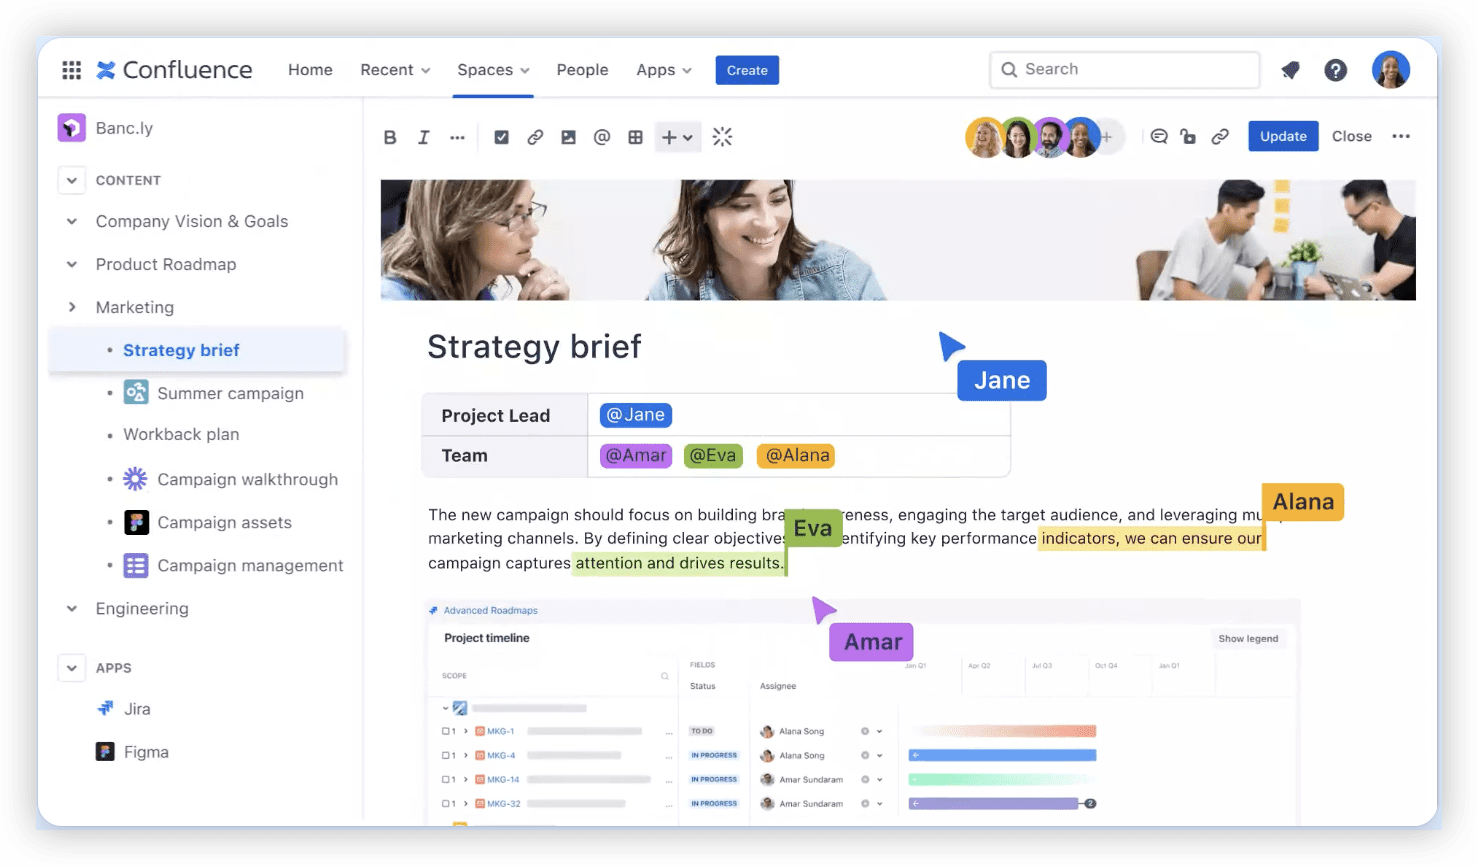
Confluence 适合已具备一定 IT 治理基础、需要面向中大型团队或跨部门协作场景构建结构化知识库的组织,尤其是对权限分层与内容安全有明确要求的企业。在权限粒度与层级控制方面,Confluence 支持空间级、页面级乃至单个博客或附件级别的权限设置,管理员可针对不同空间设定查看、编辑、删除、管理权限,并允许在页面层级上进一步细化,实现从全局到局部的内容隔离。其角色与用户组管理机制成熟,支持与 LDAP、Active Directory 或 SAML 等企业目录服务深度集成,可基于用户组批量分配权限,减少手工维护成本。
在权限继承与隔离机制上,Confluence 默认采用空间权限继承至子页面的模式,同时允许管理员在特定页面上覆盖继承规则,实现“全局统一、局部例外”的灵活管控。对于需要严格隔离的场景(如不同项目组或保密等级的内容),可通过创建独立空间并配置专属权限组来实现物理级隔离。操作审计与安全合规方面,Confluence 提供内置的审计日志功能,可记录用户登录、页面创建、修改、删除、权限变更等关键操作,支持日志导出与第三方 SIEM 系统对接,满足 ISO 27001、GDPR 等合规审计要求。
使用前建议确认:团队是否已建立用户目录(如 AD/LDAP)以发挥其权限集成优势;若仅需轻量级权限管理,其配置复杂度可能超出小型团队的实际需求。建议配套制定空间命名规范与权限模板,并定期审计闲置用户与权限继承链,避免因权限扩散导致管理失控。Confluence 更适合需要长期沉淀知识、且对内容安全与访问控制有持续治理要求的成熟团队。
Notion
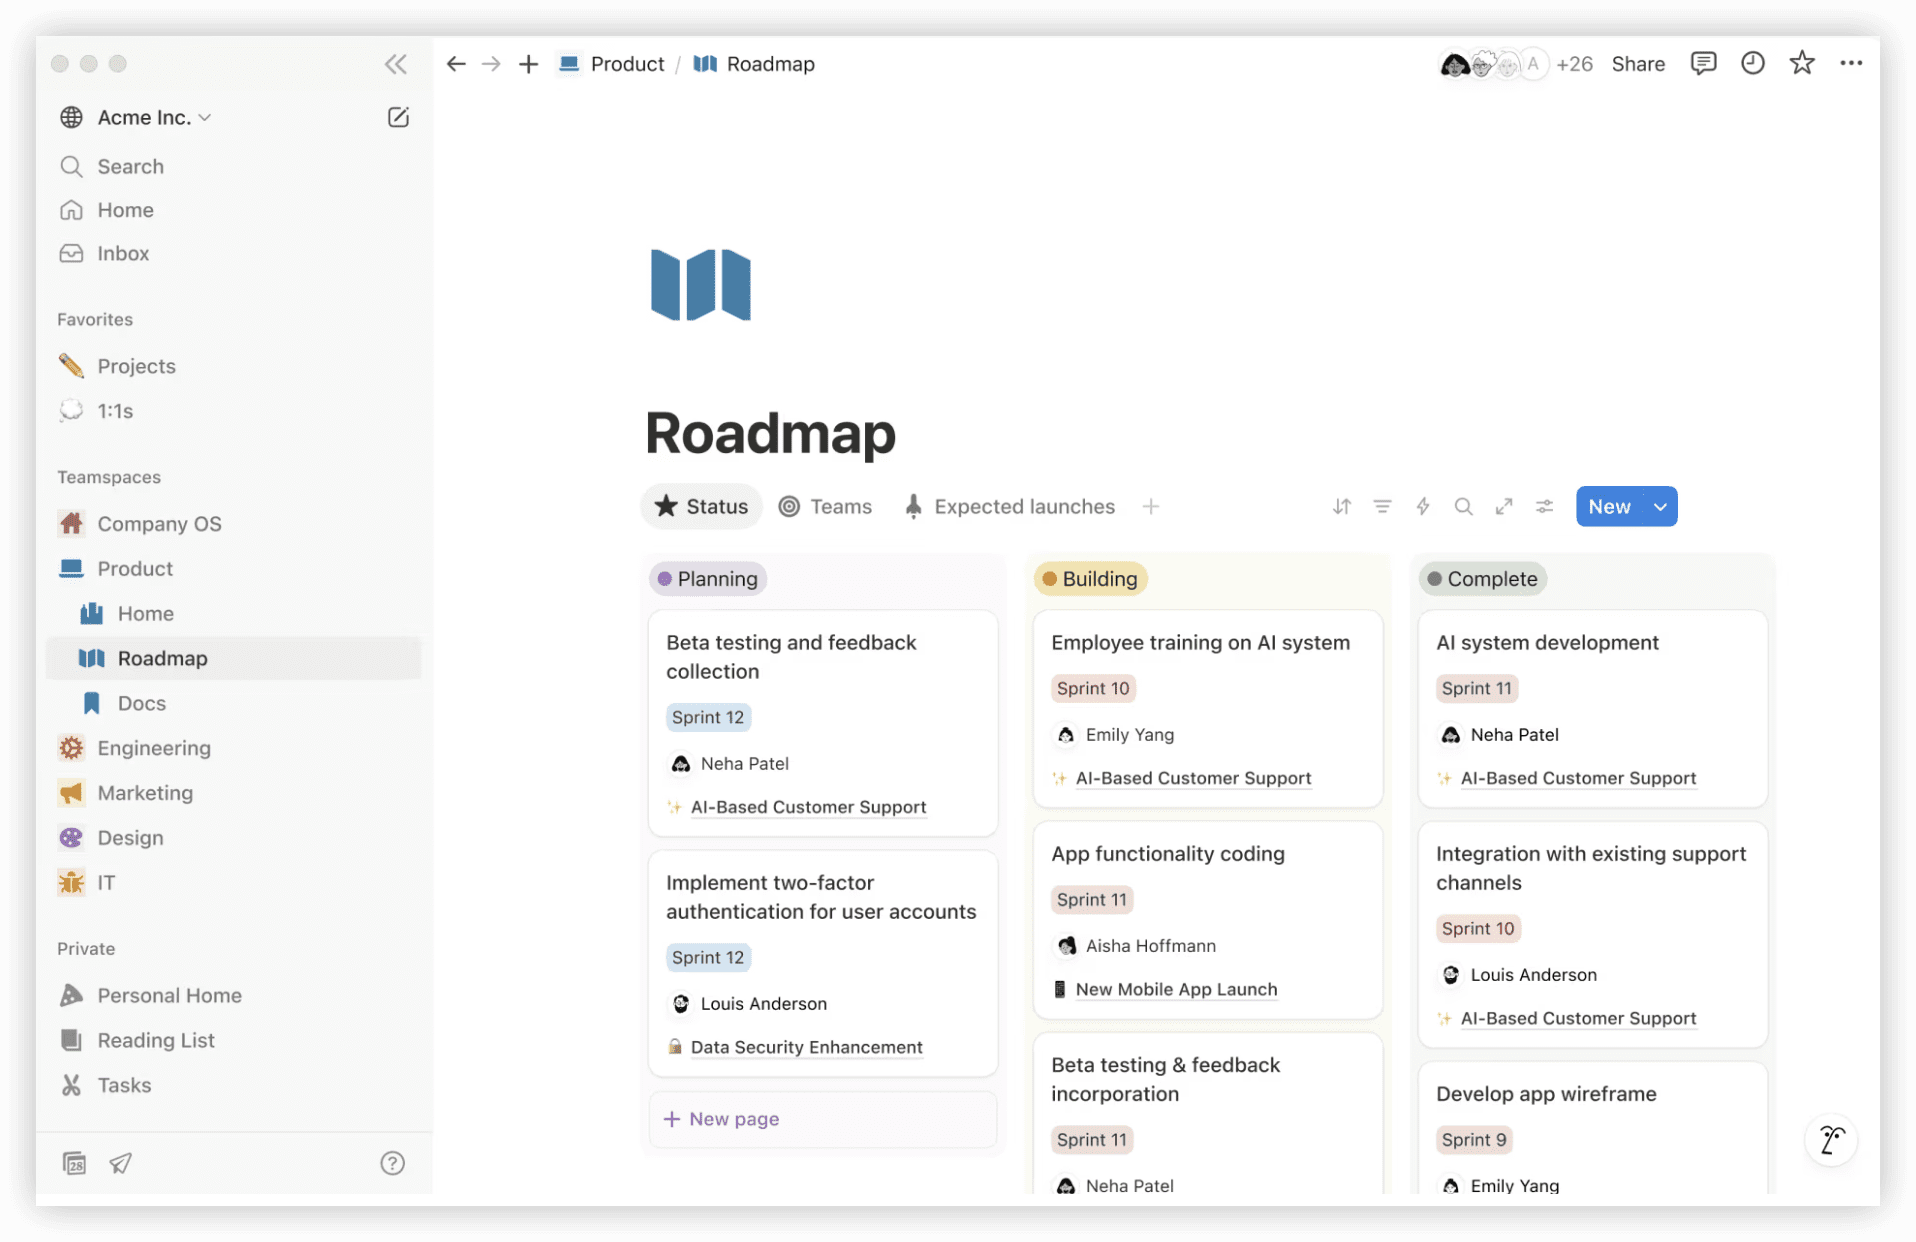
Notion 适合对文档协作灵活性要求高、团队规模中等且已建立内容管理规范的团队,尤其是产品、设计、研发等以项目制协作的部门。在权限管理方面,Notion 提供了页面级权限控制,支持对单个页面或数据库设置“完全访问”“可编辑”“可评论”“仅查看”四种权限级别,并允许通过邀请链接或邮箱直接授予权限,操作直观。其权限继承机制以页面层级为基础:子页面默认继承父页面权限,但也可单独覆盖,适合需要精细控制文档可见范围的场景。
在角色与用户组管理上,Notion 目前主要依赖“成员”与“访客”两类角色,并通过团队空间(Workspace)内的群组功能实现批量权限分配。使用前建议确认:团队是否接受以页面为单位的权限管理方式,而非传统文件夹式层级;若涉及跨部门的大规模权限隔离(如多部门共用同一工作空间),需提前规划页面结构以避免权限碎片化。建议配套建立页面权限命名规范与定期审计机制,由专人维护页面权限清单,防止因页面嵌套导致权限泄露。
在操作审计与安全合规方面,Notion 提供页面历史版本记录和活动日志(Activity Log),可追溯页面编辑、权限变更等关键操作,但日志导出能力有限,更适合内部审计而非严格的外部合规审计。对于需要强权限隔离与合规审计的金融、政务等场景,使用前建议确认是否接受其日志粒度与导出限制。整体而言,Notion 的权限管理更适配敏捷协作环境,建议团队在选型时优先评估自身对权限继承逻辑的接受度与审计需求的严格程度。
语雀
语雀适合已形成稳定内容协作习惯、且对文档权限有明确分层管理需求的中型团队或企业级知识管理场景,尤其适合需要将内部知识库与对外文档空间进行隔离管理的组织。在权限粒度与层级控制方面,语雀支持按“知识库-文档-段落”三级进行权限设置,能够针对单个知识库设定“仅限成员查看”“指定成员编辑”或“公开链接”等策略,同时支持在文档内通过“内容块”级别的可见性控制实现精细隔离。角色与用户组管理上,语雀内置了“管理员”“成员”“访客”等标准角色,并允许企业版用户自定义角色权限模板,结合组织架构中的部门或项目组进行批量授权,降低了逐人配置的维护成本。
在权限继承与隔离机制上,语雀默认采用“知识库级权限继承”逻辑,子文档自动继承父级知识库的访问策略,但允许管理员对特定文档单独覆盖权限,实现“统一管控+例外放行”的灵活组合。操作审计与安全合规方面,语雀企业版提供文档操作日志(包括查看、编辑、导出、删除等行为)以及IP白名单访问控制,能够满足ISO 27001等合规审计的基本追溯要求。使用前建议确认:语雀的权限体系更适用于“以知识库为基本管理单元”的团队,若团队需要跨知识库的全局权限矩阵或细粒度的字段级权限控制,则需评估其当前版本是否覆盖。建议配套建立知识库命名规范与定期权限复核机制,避免因长期积累导致权限冗余或继承链混乱。

飞书知识库
飞书知识库更适合已经将飞书作为日常协同平台、且希望在沟通与文档之间建立统一权限入口的团队,尤其是中大型组织或跨部门协作频繁的业务单元。在权限粒度与层级控制上,它支持按知识空间、页面节点和文档层级分别设置查看、编辑、评论与分享权限,并能将权限绑定到具体用户或部门,适配“总部统管、分支受限访问”的常见结构。角色与用户组管理方面,飞书知识库可直接复用组织架构和用户组,减少重复维护成本,但使用前建议确认组织架构同步策略是否与现有 HR 系统一致,避免人员调岗后权限滞后。
在权限继承与隔离机制上,飞书知识库以空间为边界,子页面默认继承上级权限,也允许对关键页面单独收权,适合需要在同一平台内区分公开知识、部门内部资料和敏感项目的场景。操作审计与安全合规方面,它提供管理后台的访问与操作记录,便于追踪文档分享、权限变更等行为,但建议配套明确的知识空间命名规范、权限申请与回收流程,并定期复核外部协作人员的访问范围。若团队对细粒度字段级权限或离线审计有更高要求,使用前建议确认现有合规要求能否被平台原生能力覆盖。
权限集成与扩展能力上,飞书知识库与飞书审批、群组、机器人及开放接口联动较为顺畅,适合把权限申请、审批和通知串成闭环。选型时建议确认 API 调用范围、第三方应用授权模型以及数据导出策略,并配套设置空间管理员与审计责任人,避免权限长期沉淀在个人手中。

SharePoint
SharePoint 更适合已深度使用 Microsoft 365 体系、对权限层级与合规审计有明确要求的中大型组织。它在权限粒度与层级控制上支持站点、库、文件夹、文档乃至单项条目的逐级授权,并可通过权限继承的断开与恢复实现精细隔离,这是其在该主题下最核心的适配点。使用前建议确认组织的目录服务是否已与 Entra ID 打通,因为角色与用户组管理高度依赖 Microsoft 365 组和 SharePoint 组的协同,若目录侧治理松散,权限模型容易被逐层放大。
在权限继承与隔离机制方面,SharePoint 允许按站点集、子站点和列表分别设定继承关系,适合需要按部门、项目或外部合作方做数据隔离的场景。操作审计与安全合规是其另一适配点,可结合 Microsoft Purview 保留策略与审计日志追踪权限变更和访问行为。选型时建议确认合规团队对日志留存周期、导出方式的要求是否与现有许可层级匹配,并明确外部共享的默认策略,避免协作便利与数据边界之间出现预期偏差。
建议配套三项管理动作:一是建立站点与权限模板,减少逐项授权带来的维护成本;二是设定权限定期复核机制,由站点所有者按季度确认成员与访问级别;三是将权限变更纳入审计告警流程,对高敏感库的授权调整及时留痕。若团队尚未形成目录与站点命名规范,建议先完成治理规则再推进权限细化,否则后期调整成本会显著上升。
MediaWiki
MediaWiki 更适合具备自有技术运维能力、且对权限体系有精细化诉求的组织,例如需要按命名空间、页面甚至单条编辑动作控制访问的内部知识平台或技术文档站点。它在权限粒度与层级控制上以用户组为核心,通过 LocalSettings.php 配置各组权限,可细分至 read、edit、move、delete、patrol 等具体动作,并借助命名空间实现内容分区隔离,这一机制对需要严格区分公开区与受限区的团队较为适配。
在角色与用户组管理方面,MediaWiki 支持自定义用户组并组合权限,配合扩展可实现按页面或分类的访问控制;权限继承与隔离机制则依赖命名空间与页面层级,使用前建议确认团队是否接受以命名空间为边界的隔离模型,以及是否需要引入第三方扩展来满足更细的页面级隔离。操作审计与安全合规方面,其内置的最近更改、页面历史与日志可追溯编辑行为,但审计报表与合规导出能力相对基础,建议配套外部日志采集或审计工具使用。
选型时还需确认权限集成与扩展能力:MediaWiki 可通过 LDAP、OAuth 等扩展对接企业身份源,实现用户组同步,但配置与后续维护需要技术投入。更适合已有运维资源、愿意以配置化方式管理权限的团队;建议配套建立用户组命名规范、权限变更审批流程与定期权限复核机制,避免权限随人员流动而失控。
2026年知识库权限管理工具使用建议与选型总结
没有一款工具能适合所有团队。选型的关键是匹配你的权限管理复杂度和团队协作习惯。如果团队规模小、权限需求简单,Notion或语雀就能满足。如果团队规模大、需要严格隔离和审计,ONES、Confluence或SharePoint更合适。如果已经使用飞书,飞书知识库能省去账号同步的麻烦。MediaWiki适合有技术能力、想要完全自主控制的团队。Tower则适合项目文档和任务结合较紧的中小团队。
建议在正式采购前,用两周时间做一次小范围试用。让管理员和普通成员都参与,重点测试权限配置是否直观、审计日志是否够用。同时,考虑未来一年的团队扩张和外部协作需求,避免权限模型成为瓶颈。
最后,权限管理只是知识库工具的一个能力维度。选型时还要结合编辑体验、搜索能力、集成生态等因素综合判断。希望这份指南能帮你缩小范围,找到适合自己团队的工具。
关于知识库权限管理工具选型的常见疑问解答
支持权限管理的知识库工具,权限粒度一般能细到什么程度?
不同工具差异较大。轻量工具通常支持页面级权限,比如Notion和语雀。企业级工具如Confluence、SharePoint和ONES可以控制到空间、页面、甚至操作按钮级别。ONES还能结合项目角色分配权限,适合研发场景。选型时建议用实际组织架构测试,看是否满足最小权限原则。
小团队需要关注操作审计和合规吗?
如果团队没有外部合规要求,初期可以简化。但建议至少保留权限变更和文档导出的日志。语雀和飞书知识库提供基础操作记录,Confluence和SharePoint的审计更完整。ONES也支持操作审计,适合对安全有要求的研发团队。
已经用了飞书或钉钉,还需要单独买知识库工具吗?
如果飞书知识库的权限模型能满足你的隔离需求,可以优先使用,因为账号和组织架构同步方便。但如果需要更细的权限控制或独立审计,可能需要补充专业工具。建议先评估现有工具的权限能力,再决定是否引入新工具。
MediaWiki适合什么样的团队?
MediaWiki适合有技术维护能力、希望完全自主控制数据和权限的团队。它可以通过扩展实现细粒度权限,但配置和维护门槛较高。如果团队没有专职运维,建议考虑SaaS类工具。
选型时,如何测试工具的权限管理能力?
建议设计几个典型场景:比如新员工入职自动获得只读权限、外部合作方只能访问特定页面、项目结束后权限自动回收。用这些场景去试用工具,观察配置步骤和审计记录。同时,让非管理员成员尝试操作,看权限提示是否清晰。